Base de coñecemento Identidade
Seguridade do dispositivo
O cifrado de extremo a extremo protexe unha mensaxe en tránsito. Esta páxina trata sobre o outra metade: a chave sentada no teu dispositivo e desfacendo-la con présa.
Para a metade de tránsito, incluído o opcional cifrado cuántico resistente para mensaxes privadas e grupos chats: vexa esas páxinas.
Esta páxina está traducida por máquina para maior comodidade. O orixinal en inglés é a versión que se aplica.
Cifrado de identidade
De forma predeterminada, unha clave privada gardada sitúase no almacenamento local do dispositivo. Calquera que poida ler ese almacenamento: un dispositivo desbloqueado, unha ferramenta forense, un perfil de navegador copiado a máquina compartida: pode ler a clave e converterse en ti.
Cifrado de identidade, baixo Configuración › Privacidade e seguridade, pecha ese oco. Con el encendido:
- teu
nsecestá cifrado en repouso con AES-GCM-256; - as claves secretas efémeras teu chats en grupo confiar en son cifrado baixo a mesma clave de bóveda;
- a clave de texto claro nunca se escribe no disco mentres o cifrado está activado; só existe en memoria, só para a sesión;
- o desbloqueo ocorre unha vez, cando se inicia a aplicación.
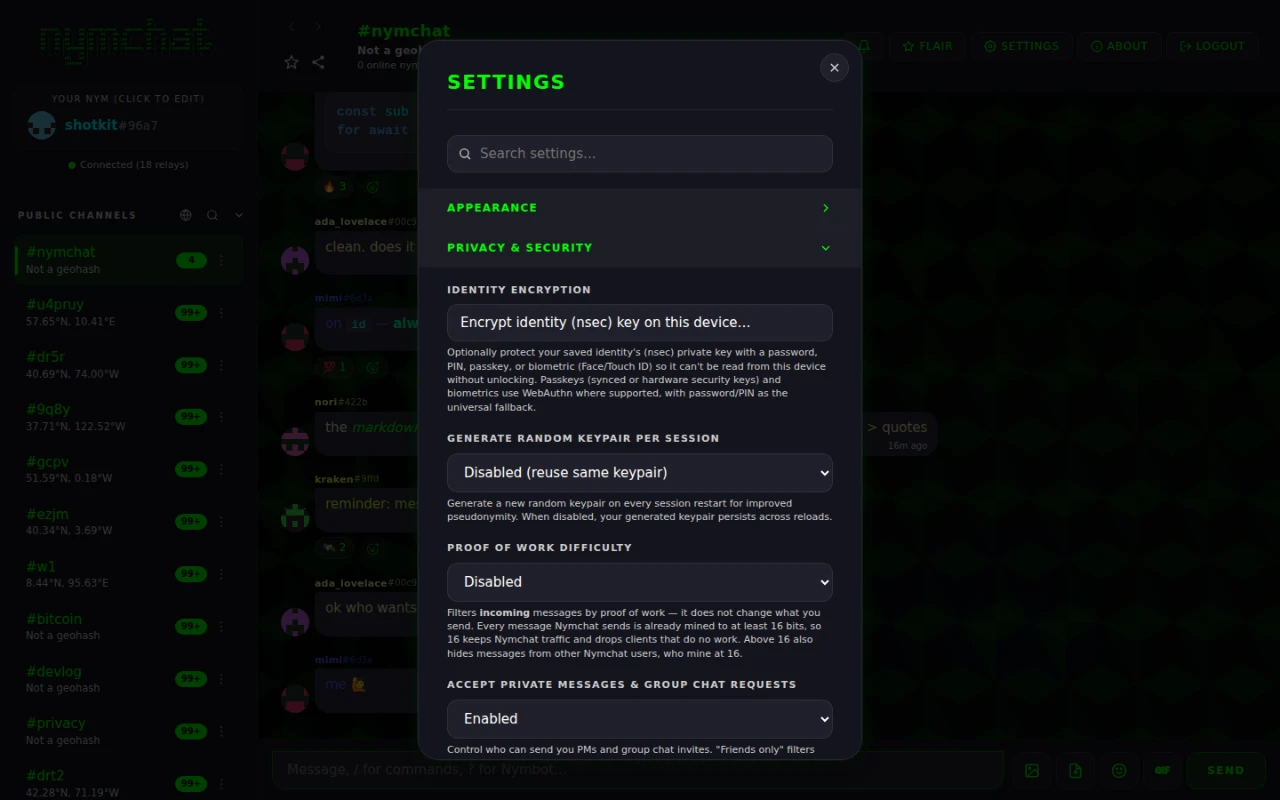
O factor de desbloqueo e a chave cifrada son locais dun dispositivo, polo que o é o cifrado da identidade activado por dispositivo. Só viaxa unha preferencia de activación/desactivación non sensible entre dispositivos, polo que un dispositivo novo tamén pode ofrecer configuralo. Sen contrasinal, sal ou a credencial está sempre sincronizada.
Escollendo un factor de desbloqueo
Escolle como se desbloquea a bóveda neste dispositivo:
| Factor | Como se deriva a clave | Dispoñible en |
|---|---|---|
| Contrasinal | PBKDF2-SHA256, 310 000 iteracións | En todas partes |
| PIN | A mesma derivación PBKDF2, só díxitos | En todas partes |
| Clave de acceso | WebAuthn coa extensión PRF e despois HKDF-SHA256 | Aplicación web |
| Biométrica: Face ID, Touch ID, Windows Hello, Android biometrics, unha chave de seguranza de hardware | WebAuthn PRF na web; o propio indicador biométrico da plataforma en Android e iOS | En todas partes |
Un PIN é un contrasinal feito de díxitos, así que trata un curto exactamente como iso: rápido e débil.
Non todos os autenticadores implementan a extensión WebAuthn PRF, e un que non o fai non pode derivar unha clave. Así que no momento en que activas o cifrado, a aplicación fai que desbloquees unha vez, alí e despois - é mellor descubrir inmediatamente que a próxima vez que abra o aplicación sen xeito de volver a entrar.
Limpeza de pánico
Manteña premido o panel "Your Nym" durante dous segundos. Nymchat destrúe cada rastro de si mesmo no dispositivo, para cada identidade gardada nel. Non hai diálogo de confirmación, a propósito - o punto é que pode ser desencadeado rápido, baixo presión, sen unha segunda pantalla para pasar.
O mesmo mantemento funciona na pantalla de desbloqueo dun Identidade encriptada: mantén a marca de palabras Nymchat na parte superior durante dous segundos e o dispositivo é borrado sen desbloquear nada primeiro.
Unha pequena animación mostra o progreso mentres:
- pide ao servidor Nymchat que elimine o que mantén para cada identidade gardada - configuracións sincronizadas, as copias arquivadas de mensaxes privadas e chats de grupo, e o perfil gardado - con cada solicitude asinada pola clave propia desa identidade. 3 segundoso borrador nunca agarda máis na rede;
- Desprende as chaves privadas e a clave do cofre da memoria;
- cifra cada valor de almacenamento local e de sesión baixo unha clave aleatoria nova inmediatamente descartado, despois sobrescribe eses valores con lixo e borra o tendas;
- sobreescribe e elimina cada base de datos IndexedDB, incluíndo a tenda que contén as túas outras identidades gardadas;
- baleira o almacenamento da caché e anula o rexistro do traballador do servizo;
- borra as cookies e, a continuación, recarga a un estado prístino de primeira execución.
A eliminación de datos non fai necesariamente que sexa irrecuperable, polo que a aplicación encripta primeiro baixo unha clave que ninguén, incluída a aplicación, mantén.
O primeiro paso só chega ás identidades cuxa clave a aplicación pode usar nese momento: a activa e as gardadas cuxa clave está no dispositivo sen cifrar, ou nunha extensión do navegador que responde a ela. Unha identidade que aínda está pechada detrás da cifrado de identidade, ou que marca a través dun asinante remoto mentres non está activo, non pode asinar a solicitude, polo que os seus rexistros do servidor permanecen.
Unha identidade borrada non é recuperable, por vostede ou por ninguén. Se unha ninfa é unha que quere manter, copie de seguridade a súa identidade. nsec e a súa nympq1… Un toque único normal nese panel só abre o editor de nim, para que non ocorra un borrado accidentalmente.
Non pode borrar o que os relés xa teñen: as súas mensaxes de canle e os envases de agasallo cifrados das súas mensaxes privadas permanecen onde os relés os manteñen, e así as copias nos dispositivos doutras persoas.
Limpa os teus outros dispositivos tamén
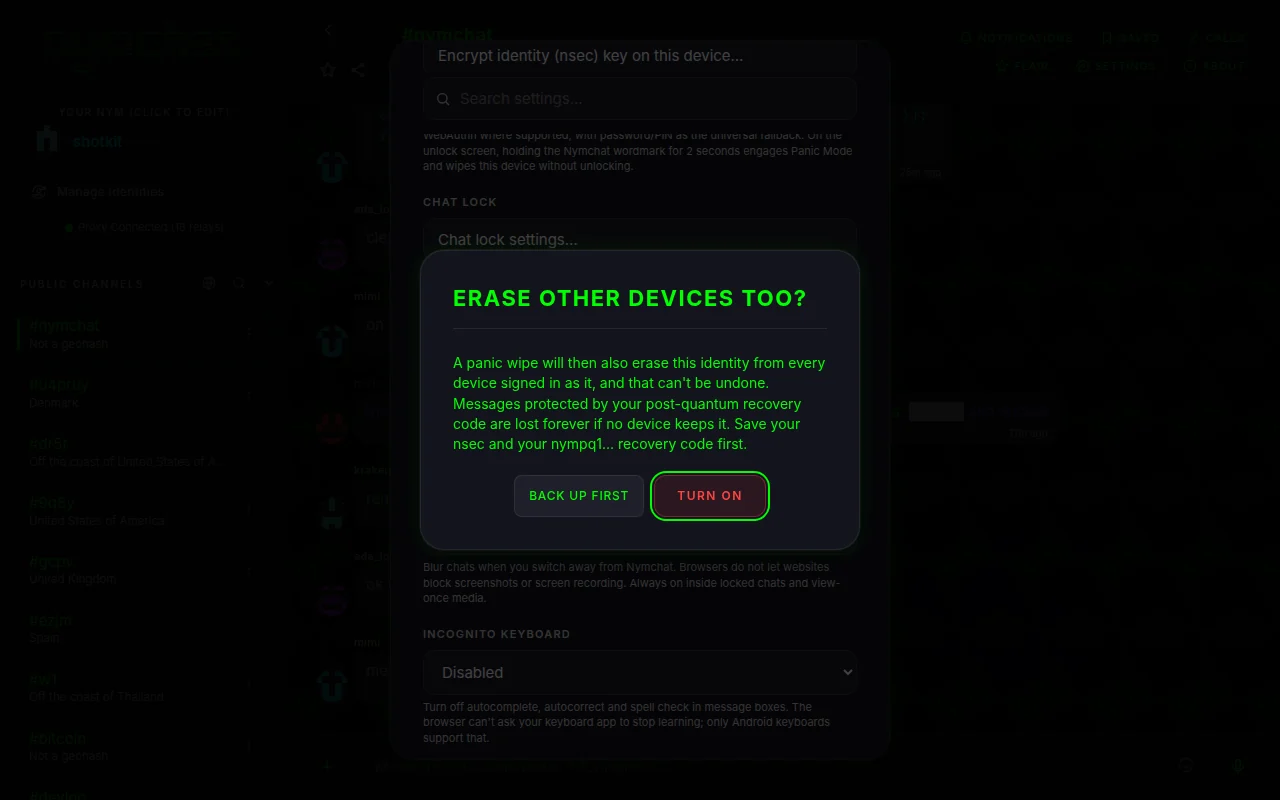
Panic Wipe tamén borra os meus outros dispositivos, en Configuracións › Privacidade & Seguridade, está desactivado por defecto e está configurado por identidade. Sincronízase coas configuracións da identidade, de xeito que cada dispositivo rexistrado como sabe que está en.
Con el, un pánico en calquera dispositivo fai dúas cousas máis antes da purga, asinado pola identidade: deixa un pequeno marcador no servidor Nymchat, e envía o mesmo marcador á propia identidade como un envoltorio de agasallo cifrado nos relés. Cada outro dispositivo rexistrado como esa identidade comproba o marcador cando se conecta, cando volve ao primeiro plano e cada cinco minutos.
- Un marcador falso é ignorado: ten que levar a propia sinatura da identidade.
- O rexistro despois marca un novo tempo de rexistro e limpa o marcador, de xeito que o novo rexistro non se borre. Un dispositivo que permaneza fóra de liña ata despois dese rexistro pode perder o sinal.
- O marcador consérvase durante 90 días, e contén a clave pública da identidade, unha hora e unha sinatura - nada sobre que dispositivos existen.
- Non viaxa sobre a rede Bluetooth.
- Unha identidade cifrada que aínda está pechada cando se entra en pánico dende a pantalla de desbloqueo non pode rexistrarse, polo que non pode enviar este sinal.
Bloqueo de chat, seguridade de pantalla e teclado incógnito
Tres opcións en Configuración › Privacidade & Seguridade para a persoa que recolle o seu teléfono desbloqueado, ou mira sobre o seu ombreiro.
Xogo Lock. Lóxica chat, no menú dunha liña de conversación, móvese da lista principal a Gatos pechados, que só se abre despois de Face ID, unha pegada, un passkey ou un código de contrasinal. Un dispositivo con ningún deles pídelle que estableza un código de contrasinal, gardado nese dispositivo; con cifrado de identidade enchufado, o seu contrasinal ou PIN tamén se desbloquea. #nymchatAs notificacións dun chat pechado só din “Nova mensaxe”. Chat Lock configuracións. Define a rapidez coa que se bloquean de novo despois de deixar a aplicación, e pode ocultar completamente a entrada de chats bloqueados, de xeito que só se abra cando escribe un código secreto nunha busca de barra lateral.
Seguridade de pantalla, desactivado por defecto, fai o que a plataforma permite. En Android oculta os chats no interruptor de aplicacións e bloquea as capturas de pantalla e a gravación de pantalla. En iOS oculta os chats no interruptor de aplicacións e cobre os chats mentres a pantalla está gravada ou espelida; iOS non permite que as aplicacións bloqueen as capturas de pantalla. Nun navegador borra os chats cando se desactiva; os navegadores non permiten que os sitios web bloqueen as capturas de pantalla ou a gravación. É sempre dentro de chats pechados e medios de visualización.
Incógnito tecladoEn Android pídelle ao teclado que non aprenda do que escribe e desactiva as suxestións e a autocorreción nas caixas de mensaxes. Nun navegador desactiva a autocomplete, a autocorreción e a verificación de ortografía, pero un sitio web non pode pedirlle á aplicación do teclado que deixe de aprender. iOS non dá tales aplicacións, polo que a configuración non está dispoñible alí.
O que está almacenado no teu dispositivo
Nymchat mantén o estado localmente para que poida abrirse ao instante e funcionar sen conexión. En liñas xerais:
| Que | Notas |
|---|---|
| O teu par de teclas | Cifrado en reposo cando o cifrado de identidade está activado. Non se almacena en absoluto en modo por sesión ou hardcore. |
| Outras identidades salvadas | Cada unha das identidades en Xestionar identidades mantén a súa propia clave, configuración, cachés e mensaxes de cola, ademais das outras. |
| Mensaxes gardadas, chats bloqueados e pegados | Listas do que gardou, bloqueado e pegado. mensaxes gardadas teñen unha copia do texto. |
| Configuración e preferencias | Tema, deseño, usuarios bloqueados e palabras clave, canles favoritas e o resto. |
| Historial e perfís da canle | Un caché do que se obtivo dos relés. |
| Mensaxes privadas descifradas e chats de grupo | Controlado por Almacene en caché MPs e conversas en grupo no dispositivo (activado por defecto). Desactívao e volven buscar e descifrar cada lanzamento en lugar de estar no disco. |
| Pertenza ao grupo e chaves de grupo efémeros | Cifrado baixo a clave da bóveda cando o cifrado de identidade está activado. |
| Compras de estilo | Recuperable a partir dun código de troco; consulte a tenda de estilos. |
Configuración › Datos e Copia de seguranza ten dúas ferramentas máis estreitas que o pánico limpar: Borrar a caché de almacenamento local elimina o historial almacenado na caché, as mensaxes, os perfís e reaccións pero mantén o teu inicio de sesión, a configuración, as adhesións ao grupo e as compras; Restablecer a configuración por defecto fai o revés.
Eliminar a túa conta
Elimina os datos da conta e borra o dispositivo, ao final de Configuracións › Datos & Backup, elimina a súa conta do interior da aplicación. Pregunta unha vez, a continuación, para cada identidade gardada no dispositivo cuxa clave pode usar, pide ao servidor de Nymchat para eliminar todo o que mantén para esa identidade: configuracións sincronizadas e o código de recuperación post-cuántico, o perfil, o arquivo PM e grupo, Nymbot conversas, mensaxes programadas, a copia do servidor das súas publicacións públicas, o seu saldo de crédito Nymbot co seu rexistro, compra, factura e cupón, informes que enviou, eo filtro de spam e rexistros de verificación de aplicacións sobre ti. Datos da conta eliminados antes de volver á primeira carreira.
Antes de que se borren os datos do servidor de cada identidade, a aplicación tamén almacena un pequeno marcador asinado por esa identidade: a súa clave pública, unha hora, un ID de evento e a sinatura, nada máis, conservado durante 90 días. Panic Wipe tamén borra os meus outros dispositivos Cada outro dispositivo conectado a esa identidade verifica a súa identidade cando se conecta, volve ao primeiro plano, e cada poucos minutos, e borra esa identidade en lugar de subir os seus datos de novo.
No iPhone e iPad tamén elimina as copias de seguridade clave deste dispositivo gardado en iCloud. Copias de seguridade en Google Drive, e copias de seguridade de iCloud gardadas desde outro lugar, permanecer onde están.
Os créditos Nymbot restantes son eliminados coa conta e non poden ser restaurados, en Nymchat ou na aplicación Nymbot. ?transfer Primeiro, se queres conservalos.
As publicacións e mensaxes xa publicadas nos relés públicos de Nostr son mantidas polos operadores de relés e non poden ser eliminadas por nós.