Base de coneixement Identitat
Seguretat del dispositiu
El xifratge d'extrem a extrem protegeix un missatge en trànsit. Aquesta pàgina tracta sobre el l'altra meitat: la clau asseguda al dispositiu i desfer-se'n de pressa.
Per a la meitat de trànsit, inclòs l'opcional xifratge resistent al quàntic per a missatges privats i grup xats: consulteu aquestes pàgines.
Aquesta pàgina està traduïda automàticament per comoditat. L'original en anglès és la versió que s'aplica.
Xifratge de la identitat
De manera predeterminada, una clau privada desada es troba a l'emmagatzematge local del dispositiu en clar. Qualsevol que pugui llegiu aquest emmagatzematge: un dispositiu desbloquejat, una eina forense, un perfil del navegador copiat a màquina compartida: pot llegir la clau i convertir-se en tu.
Xifratge d'identitat, sota Configuració › Privadesa i Seguretat, tanca aquest forat. Amb ell posat:
- teu
nsecestà xifrat en repòs amb AES-GCM-256; - les claus secretes efímeres teves xats de grup confiar en són xifrat amb la mateixa clau de volta;
- la clau de text sense s'escriu mai al disc mentre el xifratge està activat; només existeix en memòria, només per a la sessió;
- el desbloqueig es produeix una vegada, quan s'inicia l'aplicació.
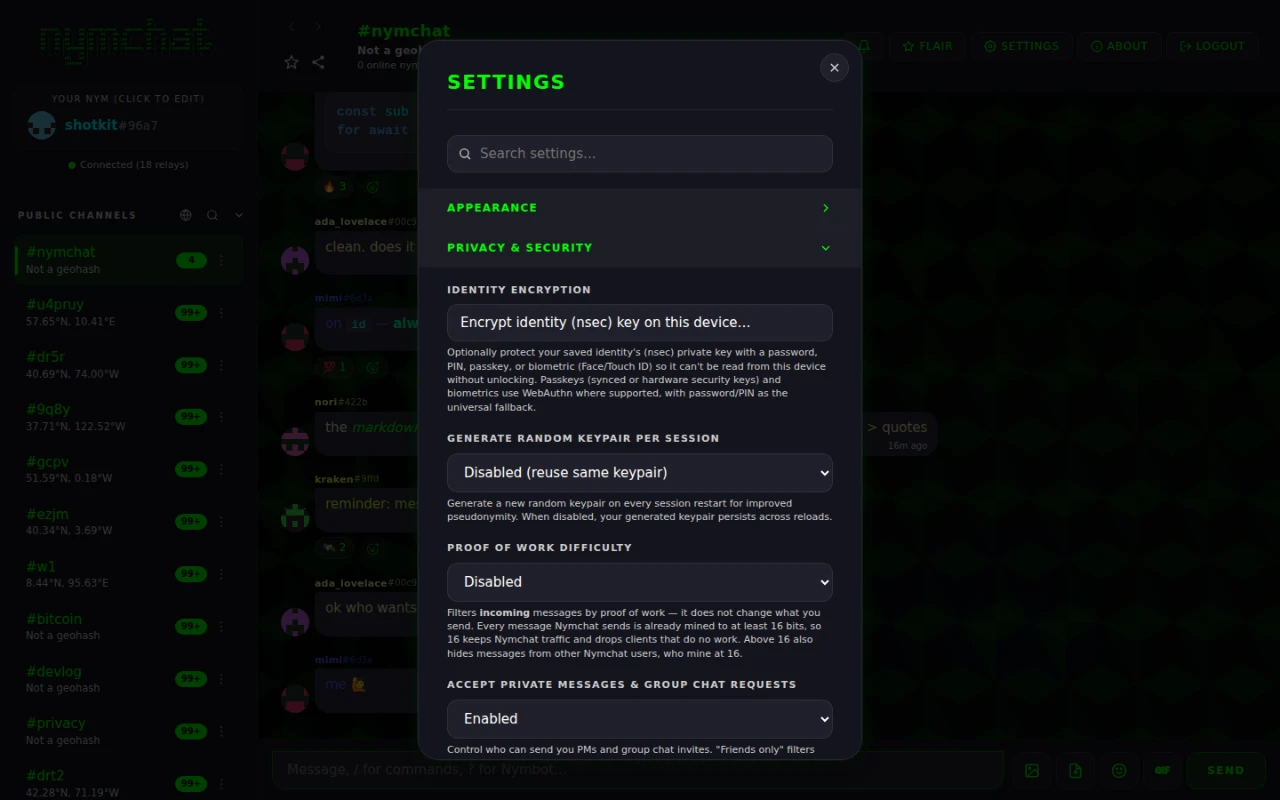
El factor de desbloqueig i la clau xifrada són locals d'un dispositiu, de manera que ho és el xifratge d'identitat habilitat per dispositiu. Només viatja una preferència d'activació/desactivació no sensible entre dispositius, de manera que un dispositiu nou també pot oferir-lo per configurar-lo. Sense contrasenya, sal o la credencial es sincronitza mai.
Escollint un factor de desbloqueig
Trieu com es desbloqueja la volta en aquest dispositiu:
| Factor | Com es deriva la clau | Disponible a |
|---|---|---|
| Contrasenya | PBKDF2-SHA256, 310 000 iteracions | A tot arreu |
| PIN | La mateixa derivació PBKDF2, només dígits | A tot arreu |
| Clau d'accés | WebAuthn amb l'extensió PRF i després HKDF-SHA256 | Aplicació web |
| Biomètric: Face ID, Touch ID, Windows Hello, Android biometrics, una clau de seguretat de maquinari | WebAuthn PRF al web; el missatge biomètric propi de la plataforma a Android i iOS | A tot arreu |
Un PIN és una contrasenya feta de dígits, així que tracteu-ne una de curta exactament això: ràpida i feble.
No tots els autenticadors implementen l'extensió WebAuthn PRF, i un que no ho fa no pot derivar una clau. Així que en el moment en què activeu el xifratge, l'aplicació us fa desbloquejar una vegada, allà i després — millor esbrinar immediatament que la propera vegada que obriu el aplicació sense manera de tornar-hi.
Neteja de pànic
Manteniu premut el tauler "Your Nym" durant dos segons. Nymchat destrueix cada rastre de si mateix en el dispositiu, per a cada identitat guardada en ell. No hi ha diàleg de confirmació, a propòsit - el punt és que es pot desencadenar ràpidament, sota pressió, sense una segona pantalla per passar.
El mateix manteniment funciona a la pantalla de desbloqueig d'un Identitat encriptada: mantingui la marca de paraules Nymchat a la part superior durant dos segons i el dispositiu s'esborra sense desbloquejar res primer.
Una breu animació mostra el progrés mentre:
- demana al servidor de Nymchat que esborri el que té per a cada identitat guardada -configuració sincronitzada, les còpies arxivades de missatges privats i xats de grup, i el perfil emmagatzemat- amb cada sol·licitud signada per la clau pròpia d'aquesta identitat. 3 SegonsL'esbandida mai espera més a la xarxa;
- Desconnecta les claus privades i la clau de la caixa de seguretat de la memòria;
- xifra tots els valors d'emmagatzematge local i de sessió amb una clau aleatòria nova descartat immediatament, després sobreescriu aquests valors amb brossa i esborra el fitxer botigues;
- sobreescriu i esborra cada base de dades d'IndexedDB, inclosa la botiga que conté les vostres altres identitats guardades;
- buida l'emmagatzematge de la memòria cau i anul·la el registre del treballador del servei;
- esborra les galetes i després es torna a carregar a un estat de primera execució.
Eliminació de dades no necessàriament fa que sigui irrecuperable, de manera que l'aplicació l'encripta primer sota una clau ningú - incloent l'aplicació - manté.
El primer pas només arriba a les identitats la clau de les quals l'aplicació pot utilitzar en aquest moment: l'activa i les guardades la clau de les quals es troba en el dispositiu sense xifrar, o en una extensió del navegador que li respon. Una identitat que encara està bloquejada darrere de l'encriptació d'identitat, o que marca a través d'un signador remot mentre no és actiu, no pot signar la sol·licitud, de manera que els seus registres del servidor romanen.
Una identitat esborrada no és recuperable, ni per vostè ni per ningú.Si un nim és un que voleu mantenir, feu-ne un backup. nsec i el seu nympq1… Un sol tacte normal en aquest panell només obre l'editor de nim, de manera que no es produeix accidentalment un esborrat.
No pot esborrar el que els retransmissors ja contenen: els missatges del canal i els envasos de regal xifrats dels missatges privats romanen allà on els retransmissors els mantenen, i així ho fan les còpies en els dispositius d'altres persones.
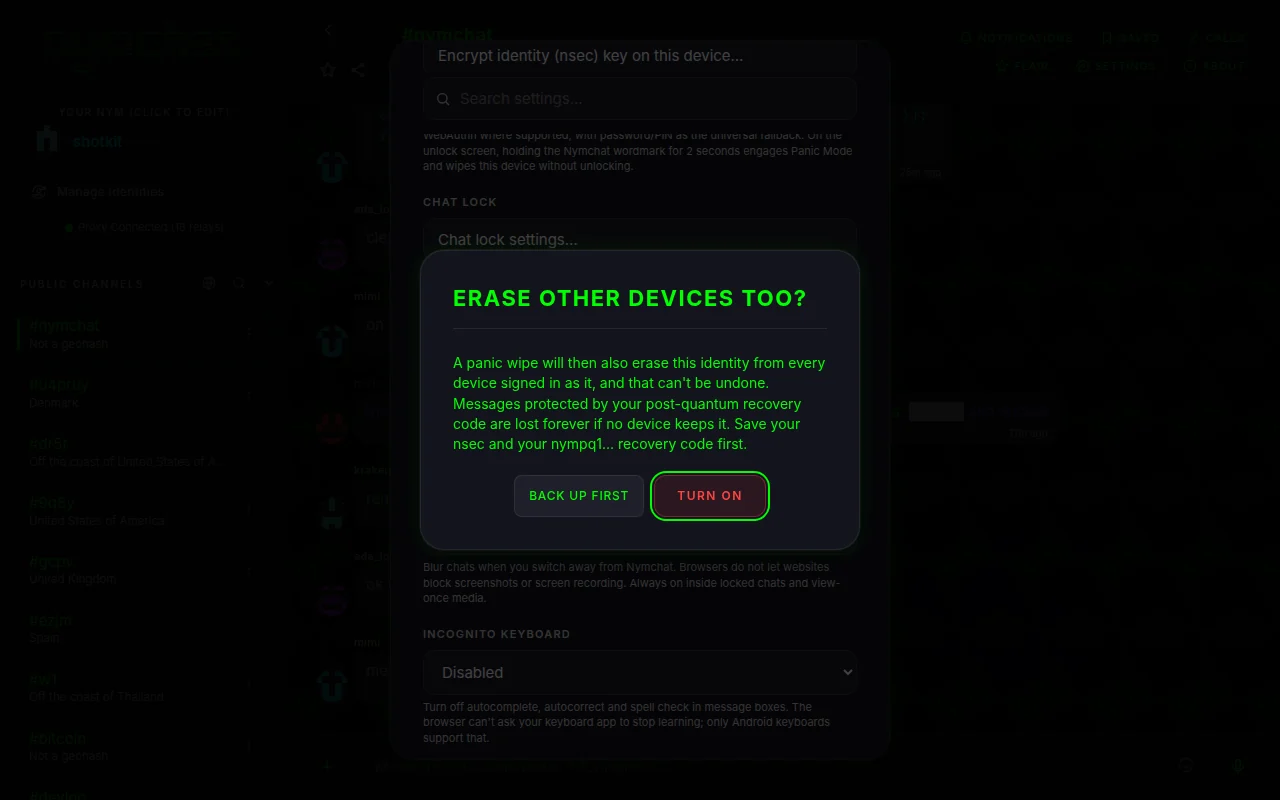
Descarrega els teus altres dispositius també
Panic Wipe també esborra els meus altres dispositius, sota Configuració › Privacitat & Seguretat, està desactivat per defecte i s'estableix per identitat. Es sincronitza amb la configuració de la identitat, de manera que cada dispositiu connectat com sap que està en.
Amb això, un pànic en qualsevol dispositiu fa dues coses més abans de la purga, signada per la identitat: deixa un petit marcador al servidor de Nymchat, i envia el mateix marcador a la pròpia identitat com un embolcall de regal xifrat en els retransmissors. Cada altre dispositiu registrat com aquesta identitat comprova el marcador quan es connecta, quan torna al fons i cada cinc minuts.
- Un marcador fals és ignorat: ha de portar la pròpia signatura de la identitat.
- Quan es torna a iniciar sessió posteriorment, es marca un nou temps d'inici de sessió i s'elimina el marcador, de manera que el nou inici de sessió no s'esborra. Un dispositiu que es mantingui fora de línia fins que es torni a iniciar sessió posteriorment pot perdre el senyal.
- El marcador es conserva durant 90 dies, i conté la clau pública de la identitat, una hora i una signatura - res sobre quins dispositius existeixen.
- No viatja per sobre de la xarxa Bluetooth.
- Una identitat encriptada que encara està bloquejada quan es panica des de la pantalla de desbloqueig no pot signar, de manera que no pot enviar aquest senyal.
Bloqueig de xat, seguretat de pantalla i teclat incognito
Tres configuracions a Configuració › Privacitat i Seguretat per a la persona que agafa el telèfon desbloquejat, o mira per sobre de l'espatlla.
Xat amb Lock Tancament del chat, en el menú de la línia d'una conversa, la desplaça de la llista principal a Gats tancats, que s'obre només després de Face ID, una empremta dactilar, un passkey o un codi de contrasenya. Un dispositiu amb cap d'aquests li demana que estableixi un codi de contrasenya, guardat en aquest dispositiu; amb xifratge d'identitat en, la seva contrasenya o PIN també es desbloqueja. Fins a 100 xats es poden bloquejar, encara que no #nymchatLes notificacions d'un xat tancat només diuen “Nou missatge”. Configuració de chat lock. estableix la rapidesa amb què es bloquegen de nou després de deixar l'aplicació, i pot ocultar completament l'entrada de xats bloquejats, de manera que només s'obre quan escriviu un codi secret en una cerca de barra lateral.
Seguretat de pantallaEn Android amaga xats en l'interruptor de l'aplicació i bloqueja les captures de pantalla i l'enregistrament de pantalla. En iOS amaga xats en l'interruptor de l'aplicació i els cobreix mentre la pantalla està enregistrada o mirallada; iOS no permet que les aplicacions bloquegen les captures de pantalla. En un navegador amaga els xats quan es desactiva; els navegadors no permeten que els llocs web bloquegen les captures de pantalla o l'enregistrament. Sempre està en xats tancats i mitjans de comunicació una vegada vistos.
El teclat incògnitaEn Android demana al teclat no aprendre del que escrius i desactiva suggeriments i autocorrecció en caixes de missatges. En un navegador es desactiva autocomplete, autocorrecte i comprovació d'ortografia, però un lloc web no pot demanar a la seva aplicació del teclat que deixi d'aprendre. iOS no dóna aplicacions d'aquest tipus, de manera que la configuració no està disponible allà.
Què s'emmagatzema al teu dispositiu
Nymchat manté l'estat localment perquè es pugui obrir a l'instant i funcionar fora de línia. A grans trets:
| Què | Notes |
|---|---|
| El vostre parell de claus | Xifrat en repòs quan el xifratge d'identitat està activat. No s'emmagatzema en absolut en mode per sessió o en mode hardcore. |
| Altres identitats salvades | Cada identitat en Gestió de les identitats Manté la seva pròpia clau, configuració, memòria cau i missatges de cua, a part dels altres. |
| Missatges guardats, xats bloquejats i enganxats | Llistes del que heu guardat, bloquejat i enganxat. Els missatges guardats contenen una còpia del text. |
| Configuració i preferències | Tema, disseny, usuaris i paraules clau bloquejats, canals preferits i la resta. |
| Historial i perfils del canal | Una memòria cau del que s'ha obtingut dels relés. |
| Missatges privats desxifrats i xats de grup | Controlat per Emmagatzemeu a la memòria cau MP i xats de grup al dispositiu (activat per defecte). Apagueu-lo i es tornen a buscar i desxifrar cada llançament en lloc de quedar-se al disc. |
| Pertinença al grup i claus de grup efímer | Xifrat sota la clau de la caixa forta quan el xifratge d'identitat està activat. |
| Compres amb estil | Recuperable d'un codi de bescanvi; vegeu la botiga de flair. |
Configuració › Dades i còpia de seguretat té dues eines més limitades que el pànic netejar: Esborra la memòria cau d'emmagatzematge local deixa caure l'historial, els missatges, els perfils i la memòria cau reaccions però manté el vostre inici de sessió, la configuració, les pertinences a grups i les compres; Restableix la configuració per defecte fa al revés.
Desactivar el teu compte
Esborrar dades de compte i esborrar dispositiu, al final de Configuració › Dades i Backup, esborra el seu compte de dins de l'aplicació. Demana una vegada, llavors, per cada identitat guardada en el dispositiu la clau de la qual pot utilitzar, demana al servidor de Nymchat per esborrar tot el que manté per a aquesta identitat: les configuracions sincronitzades i el codi de recuperació post-quantum, el perfil, el PM i l'arxiu de grup, Nymbot converses, missatges programats, la còpia del servidor de les vostres publicacions públiques, el vostre saldo de crèdit Nymbot amb el seu registre, compra, factura i cupó registres, informes que va presentar, i el filtre de correu brossa i els registres d'aplicació de comprovació sobre vostè. Dades de compte esborrats abans de tornar a la primera cursa.
Abans de suprimir les dades del servidor de cada identitat, l'aplicació també emmagatzema un petit marcador signat per aquesta identitat: la seva clau pública, una hora, un id d'esdeveniment i la signatura, res més, guardat durant 90 dies. Panic Wipe també esborra els meus altres dispositius Cada altre dispositiu connectat a aquesta identitat la comprova quan es connecta, torna al davant i cada pocs minuts, i esborra aquesta identitat en comptes de tornar a carregar les seves dades.
A l'iPhone i l'iPad també esborra les còpies de seguretat clau d'aquest dispositiu guardat a iCloud.
Qualsevol crèdit Nymbot restant s'elimina amb el compte i no es pot restaurar, en Nymchat o en l'aplicació Nymbot. ?transfer En primer lloc, si voleu mantenir-los.
Les publicacions i missatges ja en els relats públics de Nostr són mantenits pels operadors de relats i no poden ser esborrats per nosaltres.