Žinių bazė Tapatybė
Įrenginio saugumas
Šifravimas nuo galo iki galo apsaugo siunčiamą pranešimą. Šis puslapis yra apie antroji pusė: raktas, sėdintis jūsų įrenginyje, ir skubiai juo atsikratęs.
Tranzitinei pusei – įskaitant neprivalomą kvantiniam atsparumui šifravimas asmeninėms žinutėms ir grupėms pokalbiai – žiūrėkite tuos puslapius.
Patogumui šis puslapis išverstas mašininiu būdu. Tinkama versija anglų kalba.
Tapatybės šifravimas
Pagal numatytuosius nustatymus išsaugotas privatus raktas yra įrenginio vietinėje saugykloje. Kas gali perskaityti tą saugyklą – atrakintas įrenginys, teismo medicinos įrankis, nukopijuotas naršyklės profilis a bendras aparatas – gali perskaityti raktą ir tapti jumis.
Tapatybės šifravimas, pagal Nustatymai › Privatumas ir saugumas, uždaro šią skylę. Su juo:
- tavo
nsecyra užšifruotas ramybės būsenoje su AES-GCM-256; - trumpalaikiai slaptieji raktai jūsų grupiniai pokalbiai pasikliauti yra užšifruotas tuo pačiu saugyklos raktu;
- paprasto teksto raktas niekada neįrašomas į diską, kai įjungtas šifravimas – jis tik egzistuoja atmintyje, tik seansui;
- atrakinimas įvyksta vieną kartą, kai programa paleidžiama.
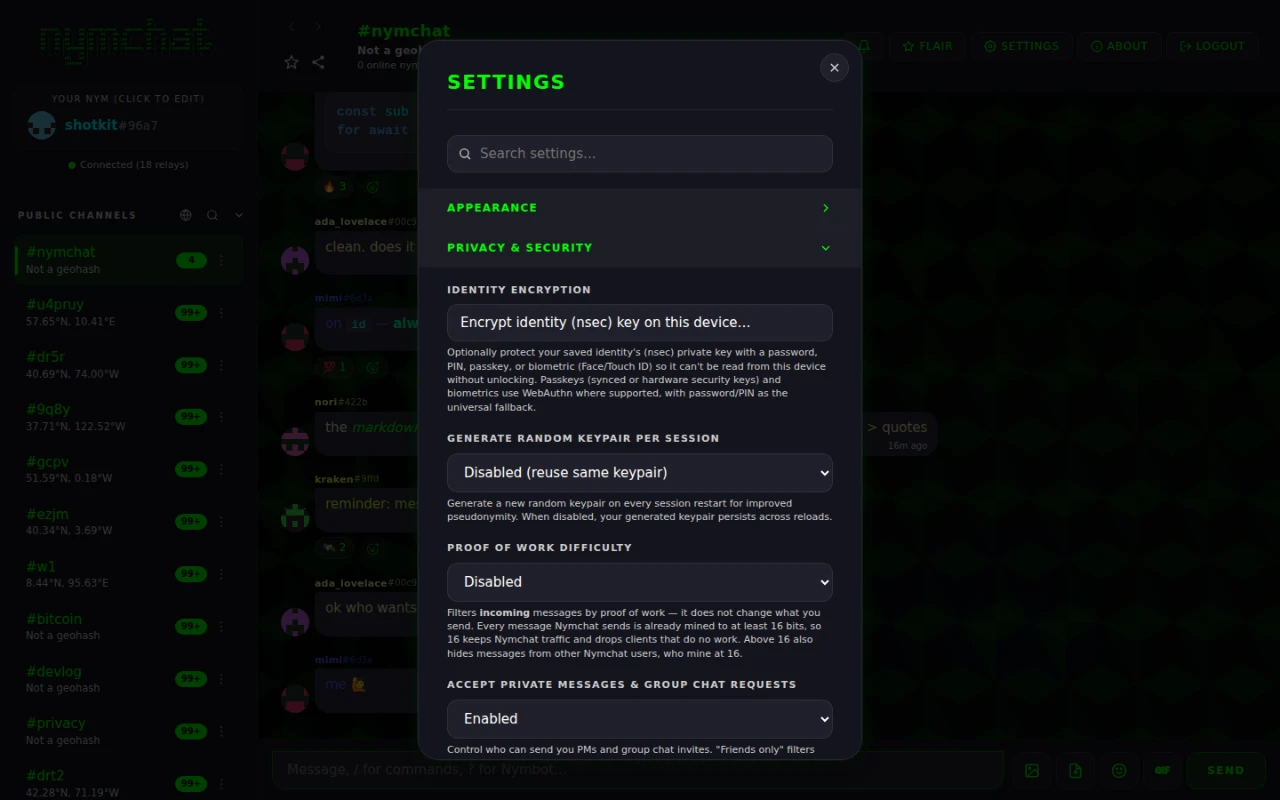
Atrakinimo veiksnys ir šifruotas raktas yra vietiniai įrenginyje, todėl tapatybės šifravimas yra įjungta vienam įrenginiui. Keliauja tik nejautrus įjungimo / išjungimo pasirinkimas tarp įrenginių, todėl naujas įrenginys taip pat gali pasiūlyti jį nustatyti. Jokio slaptažodžio, druskos ar kredencialas kada nors sinchronizuojamas.
Atrakinimo faktoriaus pasirinkimas
Jūs pasirenkate, kaip saugykla atrakinama šiame įrenginyje:
| veiksnys | Kaip gaunamas raktas | Galimas |
|---|---|---|
| Slaptažodis | PBKDF2-SHA256, 310 000 pakartojimų | Visur |
| PIN kodas | Tas pats PBKDF2 darinys, tik skaitmenys | Visur |
| Passkey | WebAuthn su PRF plėtiniu, tada HKDF-SHA256 | Žiniatinklio programa |
| Biometriniai duomenys – veido ID, jutiklinis ID, „Windows Hello“, „Android“ biometriniai duomenys, aparatinės įrangos saugos raktas | WebAuthn PRF žiniatinklyje; pačios platformos biometrinis raginimas „Android“ ir „iOS“. | Visur |
PIN kodas yra slaptažodis, sudarytas iš skaitmenų, todėl trumpą slaptažodį laikykite būtent tokiu: greitu ir silpnu.
Ne kiekvienas autentifikatorius įdiegia „WebAuthn PRF“ plėtinį, o tas, kuris ne negali gauti rakto. Taigi, kai įjungiate šifravimą, programa leidžia atrakinti vieną kartą, ten ir tada – geriau sužinoti iš karto, nei kitą kartą atidarius programa be būdo grįžti.
Panikos valymas
Paspauskite ir dvi sekundes palaikykite skydelį „Your Nym“. Nymchat sunaikina kiekvieną savo pėdsaką ant prietaiso, už kiekvieną tapatybę, išsaugotą ant jo. Nėra patvirtinimo dialogo, tikslingai - dalykas yra tai, kad jis gali būti išjungtas greitai, esant spaudimui, be antrojo ekrano.
Tas pats laikiklis veikia atblokuoto ekrano Šifruota tapatybė: laikykite Nymchat žodyną viršuje dvi sekundes ir įrenginys ištrinamas, iš pradžių nieko neatskleidžiant.
Trumpa animacija parodo pažangą, kai:
- prašo "Nymchat" serverio ištrinti tai, ką jis turi už kiekvieną išsaugotą tapatybę - sinchronizuotus nustatymus, archyvuotas privačių pranešimų ir grupinių pokalbių kopijas ir saugomą profilį - su kiekvienu prašymu, pasirašytu tos tapatybės savo raktu. Trys sekundės· ištrynimas niekada ilgiau nelaukia tinkle;
- pašalina privačius raktus ir saugyklos raktą iš atminties;
- užšifruoja kiekvieną vietinės ir sesijos saugyklos reikšmę nauju atsitiktiniu raktu, kuris yra nedelsiant išmesti, tada perrašo tas reikšmes šiukšlėmis ir išvalo parduotuvės;
- nurašo ir ištrina kiekvieną „IndexedDB“ duomenų bazę, įskaitant saugyklą, kurioje yra jūsų kiti išsaugoti tapatybės duomenys;
- ištuština talpyklos saugyklą ir išregistruoja aptarnaujantį darbuotoją;
- išvalo slapukus, tada iš naujo įkeliama į nesugadintą pirmojo paleidimo būseną.
Trečias žingsnis yra įdomus. duomenų ištrynimas nebūtinai daro jį negrįžtamu, todėl programa pirmiausia užšifruoja jį pagal raktą, kurio niekas, įskaitant programą, nesilaiko.
Pirmasis žingsnis pasiekia tik tapatybes, kurių raktą ta programa gali naudoti tuo metu: aktyvųjį, ir išsaugotus tuos, kurių raktas yra nešifruotame įrenginyje, arba naršyklės plėtinį, kuris atsako už jį. tapatybė, kuri vis dar užrakinta už tapatybės šifravimo, arba kuri žymi per nuotolinį pasirašytoją, kai ji nėra aktyvi, negali pasirašyti užklausos, todėl jos serverio įrašai lieka.
Ištrintą tapatybę negali atkurti nei jūs, nei kas nors kitas.Jei nym yra tas, kurį norite išlaikyti, atsarginę nsec ir jos nympq1… Normalus vienas mygtukas toje skydelyje tiesiog atidaro nym redaktorių, todėl ištrynimas neįvyksta atsitiktinai.
Jis negali ištrinti tai, ką jau turi perdavėjai: jūsų kanalo pranešimai ir užšifruoti dovanų apvyniojimai jūsų privačiuose pranešimuose lieka ten, kur juos saugo perdavėjai, taip pat ir kitų žmonių įrenginiuose esančios kopijos.
Išvalykite ir kitus prietaisus
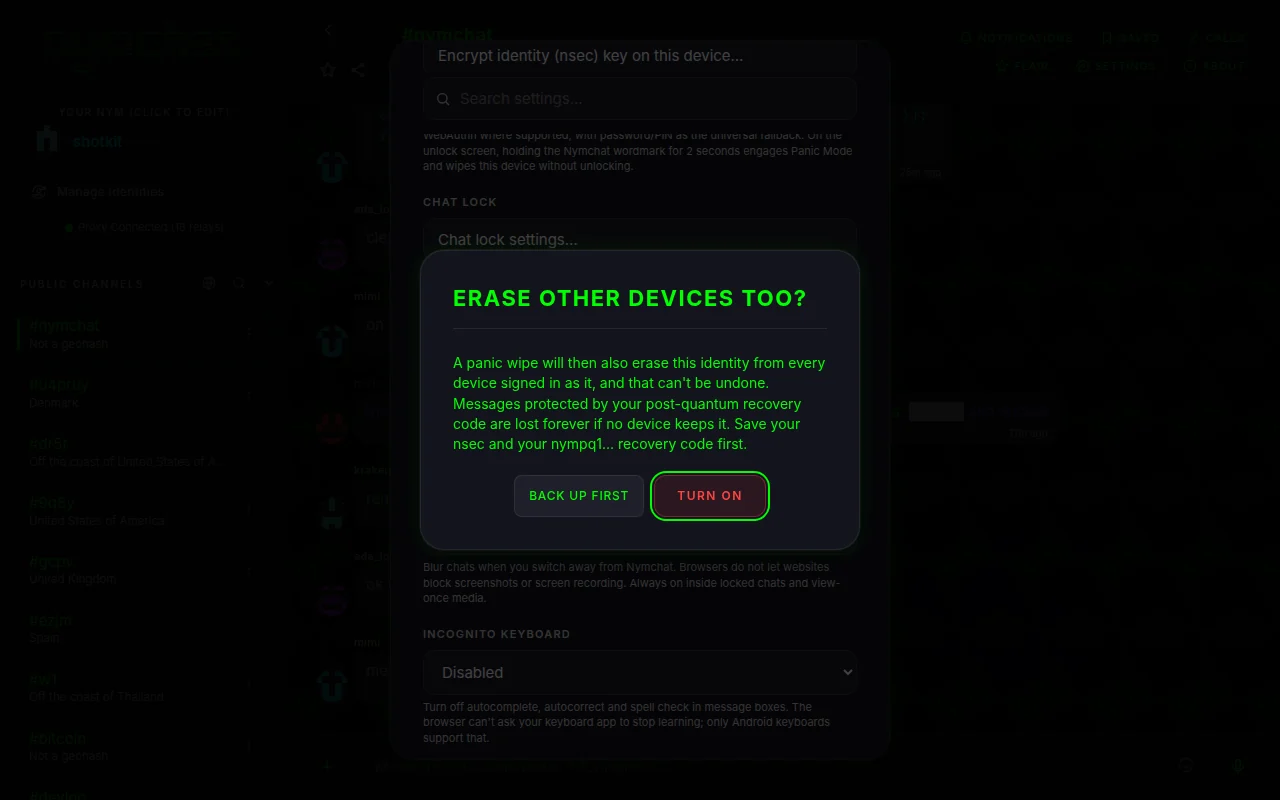
Panikos valymas taip pat ištrina kitus mano įrenginius, pagal nustatymus › Privatumas & Saugumas, yra išjungtas pagal numatytuosius nustatymus ir nustatomas pagal tapatybę. Jis sinchronizuojamas su tapatybės nustatymu, todėl kiekvienas prietaisas prisijungęs, nes jis žino, kad jis yra įjungtas.
Su juo, panika bet kuriame įrenginyje daro dar du dalykus prieš valymą, pasirašytą tapatybe: jis palieka mažą žymeklį "Nymchat" serveryje ir siunčia tą patį žymeklį į pačią tapatybę kaip užšifruotą dovanų pakuotę ant siųstuvų. Kiekvienas kitas prietaisas, įregistruotas kaip tas tapatumas, tikrina žymeklį, kai jis prisijungia, kai jis grįžta į priekį ir kas penkias minutes. Prietaisas, kuris randa galiojantį pasirašytą žymeklį, naujesnį nei jo paties prisijungimas, ištrina tą tapatybę ir pašalina jį be perspėjimo.
- Neteisingas žymeklis yra ignoruojamas: jis turi turėti savo tapatybės parašą.
- Vėliau vėl prisijungus, užrašomas naujas prisijungimo laikas ir išvalomas žymeklis, kad naujas prisijungimas nebūtų ištrintas.
- Žymeklis saugomas 90 dienų ir turi viešąjį tapatybės raktą, laiką ir parašą - nieko apie tai, kurie įrenginiai egzistuoja.
- Jis nevažiuoja per „Bluetooth“ tinklelį.
- Užšifruota tapatybė, kuri vis dar užrakinta, kai panikuojate nuo išjungimo ekrano, negali užsiregistruoti, todėl negali siųsti šio signalo.
Pokalbių užraktas, ekrano saugumas ir inkognito klaviatūra
Trys nustatymai "Nustatymai" - privatumas ir saugumas asmeniui, kuris paima jūsų atrakintą telefoną arba žiūri per jūsų pečius.
Čiužinio užraktas Išjungti chat, pokalbio eilutės meniu, perkelia jį iš pagrindinio sąrašo į Uždaryti katės, kuris atidaromas tik po „Face ID“, pirštų atspaudo, passkey ar slaptažodžio. Prietaisas, kuriame nėra jokio slaptažodžio, prašo nustatyti slaptažodį, saugomą tame įrenginyje; su tapatybės šifravimu, jo slaptažodis ar PIN taip pat atveria. #nymchatUžrakinto pokalbio pranešimai sako tik “Naujas pranešimas”. „Chat Lock“ nustatymai nustato, kaip greitai jie vėl užrakinti, kai paliksite programą, ir gali visiškai paslėpti užrakintus pokalbius įrašą, kad jis būtų atidarytas tik tada, kai įvedate slaptą kodą į šoninės juostos paiešką.
Ekrano saugumas, išjungtas pagal numatytuosius nustatymus, daro tai, ką leidžia platforma. "Android" jis slepia pokalbius programos jungiklyje ir blokuoja ekrano nuotraukas ir ekrano įrašymą. "iOS" jis slepia pokalbius programos jungiklyje ir padengia juos, kai ekranas įrašomas ar veidrodinis; "iOS" neleidžia programoms blokuoti ekrano nuotraukų. naršyklėje jis užblokuoja pokalbius, kai išjungiate; naršyklės neleidžia tinklalapiams blokuoti ekrano nuotraukų ar įrašymo. Jis visada yra užrakintose pokalbiuose ir vienkartinėje žiniasklaidoje.
Incognito klaviatūra, išjungtas pagal numatytuosius nustatymus. "Android" jis prašo klaviatūros nesimokyti iš to, ką įveskite, ir išjungia pasiūlymus ir autokorektą pranešimų langeliuose. naršyklėje jis išjungia autokorektą, autokorektą ir rašybos patikrinimą, tačiau svetainė negali paprašyti jūsų klaviatūros programos nustoti mokytis. "iOS" nesuteikia programoms tokio jungiklio, todėl nustatymas ten nėra.
Kas saugoma jūsų įrenginyje
„Nymchat“ išlaiko būseną vietoje, todėl gali akimirksniu atsidaryti ir dirbti neprisijungus. Apskritai:
| Ką | Pastabos |
|---|---|
| Jūsų raktų pora | Šifruojama ramybės būsenoje, kai įjungtas tapatybės šifravimas. Visiškai nesaugomas per seansą arba hardcore režimu. |
| Išsaugotos tapatybės | Kiekviena tapatybė Tapatybės valdymas saugo savo raktą, nustatymus, talpyklas ir eilės pranešimus, išskyrus kitus. |
| Išsaugoti pranešimai, užrakinti ir užrakinti pokalbiai | Sąrašai, kuriuos išsaugojote, užrakinote ir pritvirtinote. Išsaugoti pranešimai turi teksto kopiją. |
| Nustatymai ir nuostatos | Tema, išdėstymas, užblokuoti vartotojai ir raktiniai žodžiai, mėgstami kanalai ir visa kita. |
| Kanalo istorija ir profiliai | Talpykla to, kas buvo paimta iš relių. |
| Iššifruoti asmeniniai pranešimai ir grupiniai pokalbiai | Kontroliuoja Išsaugokite PM ir grupinius pokalbius įrenginyje (įjungta pagal numatytuosius nustatymus). Išjunkite jį ir jie bus iš naujo gauti ir iššifruoti kiekvieną kartą, o ne sėdi diske. |
| Grupės narystė ir trumpalaikiai grupės raktai | Šifruojama saugyklos raktu, kai įjungtas tapatybės šifravimas. |
| Nuostabūs pirkiniai | Atkuriamas iš išpirkimo kodo – žr nuojautos parduotuvė. |
Nustatymai › Duomenų ir atsarginė kopija turi du siauresnius įrankius nei panika nuvalyti: Išvalykite vietinės saugyklos talpyklą išmeta talpykloje saugomą istoriją, pranešimus, profilius ir reakcijas, bet išsaugo jūsų prisijungimą, nustatymus, narystes grupėse ir pirkinius; Iš naujo nustatykite nustatymus į numatytuosius daro atvirkščiai.
Ištrinti savo sąskaitą
Ištrinkite paskyros duomenis ir ištrinkite įrenginįJis prašo vieną kartą, tada, už kiekvieną tapatybę, išsaugotą įrenginyje, kurio raktą jis gali naudoti, prašo "Nymchat" serverio ištrinti viską, ką jis saugo už tą tapatybę: sinchronizuotus nustatymus ir po kvantinio atkūrimo kodą, profilį, PM ir grupės archyvą, "Nymbot" pokalbius, suplanuotus pranešimus, serverio jūsų viešųjų pranešimų kopiją, jūsų "Nymbot" kredito balansą su savo knyga, pirkimu, sąskaitomis ir kuponais, ataskaitas, kurias pateikėte, ir šlamšto filtrą ir programos patikrinimo įrašus apie jus. Sąskaitos duomenys ištrinti Prieš grįždamas į pirmąjį bėgimą.
Prieš ištrinant kiekvienos tapatybės serverio duomenis, programa taip pat saugo mažą žymeklį, pasirašytą ta tapatybe: jos viešąjį raktą, laiką, įvykio ID ir parašą, nieko daugiau, saugoma 90 dienų. Panikos valymas taip pat ištrina kitus mano įrenginius Kiekvienas kitas įrenginys, prisijungęs prie tos tapatybės, jį tikrina, kai jis prisijungia, grįžta į priekį ir kas kelias minutes ištrina tą tapatybę, o ne vėl įkelia savo duomenis.
"iPhone" ir "iPad" taip pat ištrina pagrindines atsargines kopijas, išsaugotas šiame įrenginyje "iCloud". atsarginės kopijos "Google" diske ir "iCloud" atsarginės kopijos, išsaugotos iš kitos vietos, likti ten, kur jie yra.
Visi likę „Nymbot“ kreditai ištrinami kartu su paskyra ir negali būti atkurti „Nymchat“ ar „Nymbot“ programėlėje. ?transfer Pirmiausia, jei norite juos išlaikyti.
Įrašus ir pranešimus, jau esančius viešuose „Nostr“ perdavimuose, saugo perdavimo operatoriai ir mes jų negalime ištrinti.