Baza de cunoștințe Identitate
Securitatea dispozitivului
Criptarea de la capăt la capăt protejează un mesaj în tranzit. Această pagină este despre cealaltă jumătate: cheia stă pe dispozitiv și scăpați de ea în grabă.
Pentru jumătatea de tranzit — inclusiv opționalul criptare rezistentă la cuantum pentru mesaje private și de grup chaturi — vezi în schimb acele pagini.
Această pagină este tradusă automat pentru comoditate. Originalul în limba engleză este versiunea care se aplică.
Criptarea identității
În mod implicit, o cheie privată salvată se află în spațiul de stocare local al dispozitivului. Oricine poate citiți acel spațiu de stocare — un dispozitiv deblocat, un instrument criminalistic, un profil de browser copiat a mașină partajată — poate citi cheia și deveni tu.
Criptarea identității, sub Setări › Confidențialitate și Securitate, închide acea gaură. Cu el pe:
- dvs
nseceste criptat în repaus cu AES-GCM-256; - cheile secrete efemere tau chaturi de grup se bazează pe sunt criptat sub aceeași cheie de seif;
- cheia de text simplu nu este niciodată scrisă pe disc în timp ce criptarea este activată - există numai în memorie, numai pentru sesiune;
- deblocarea are loc o dată, când pornește aplicația.
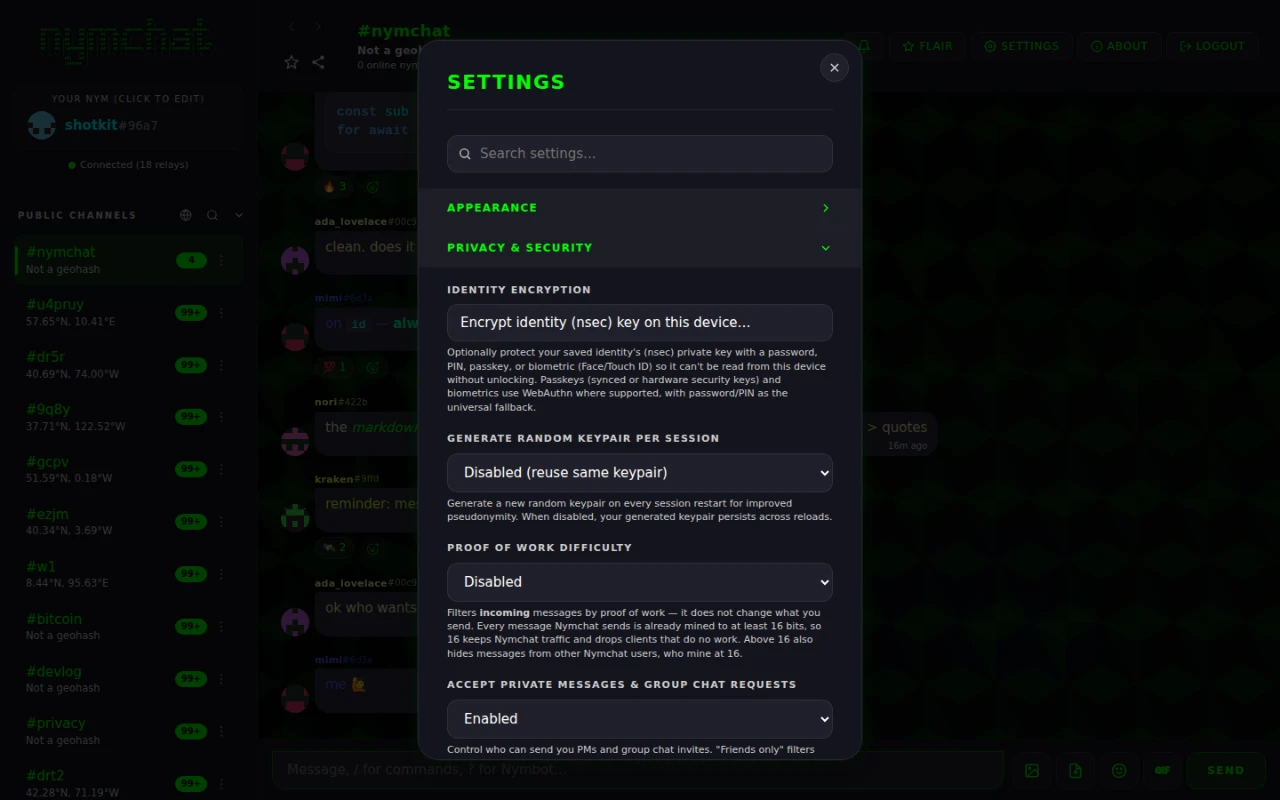
Factorul de deblocare și cheia criptată sunt locale pentru un dispozitiv, deci criptarea identității este activat pe dispozitiv. Călătorește doar o preferință on/off non-sensibilă între dispozitive, astfel încât un dispozitiv nou poate oferi și configurarea acestuia. Fără parolă, sare sau acreditarea este întotdeauna sincronizată.
Alegerea unui factor de deblocare
Alegeți cum este deblocat seiful pe acest dispozitiv:
| Factor | Cum este derivată cheia | Disponibil pe |
|---|---|---|
| Parolă | PBKDF2-SHA256, 310 000 de iterații | Pretutindeni |
| PIN | Aceeași derivație PBKDF2, numai cifre | Pretutindeni |
| Cheie de acces | WebAuthn cu extensia PRF, apoi HKDF-SHA256 | aplicație web |
| Biometric — Face ID, Touch ID, Windows Hello, Android biometrics, o cheie de securitate hardware | WebAuthn PRF pe web; promptul biometric al platformei pe Android și iOS | Pretutindeni |
Un PIN este o parolă formată din cifre, așa că tratați-o pe una scurtă exact așa: rapidă și slabă.
Nu orice autentificator implementează extensia WebAuthn PRF și unul care nu o face nu poate deriva o cheie. Deci, în momentul în care activați criptarea, aplicația vă face să vă deblocați o dată, acolo și apoi — mai bine să aflați imediat decât data viitoare când deschideți aplicație fără cale de revenire.
Ștergere de panică
Apăsați și mențineți apăsat panoul „Your Nym” timp de două secunde. Nymchat distruge fiecare urmă de sine pe dispozitiv, pentru fiecare identitate salvată pe el. Nu există nici un dialog de confirmare, în scop - punctul este că acesta poate fi declanșat rapid, sub presiune, fără un al doilea ecran pentru a obține prin.
Aceeași funcție funcționează pe ecranul de deblocare al unui Identitate criptată: țineți semnul de cuvinte Nymchat în partea de sus timp de două secunde și dispozitivul este șters fără a debloca nimic mai întâi.
O scurtă animație arată progresul în timp ce:
- cere serverului Nymchat să șteargă ceea ce deține pentru fiecare identitate salvată - setări sincronizate, copiile arhivate ale mesajelor private și chat-urile de grup și profilul stocat - cu fiecare cerere semnată de cheia proprie a acelei identități. 3 secunde• ștergerea nu așteaptă niciodată mai mult pe rețea;
- scade cheile private și cheia de siguranță din memorie;
- criptează fiecare valoare de stocare locală și de sesiune sub o nouă cheie aleatorie, adică imediat aruncat, apoi suprascrie acele valori cu junk și șterge magazine;
- suprascrie și șterge fiecare bază de date IndexedDB, inclusiv magazinul care deține celelalte identități salvate;
- golește memoria cache și anulează înregistrarea lucrătorului de service;
- șterge cookie-urile, apoi se reîncarcă într-o stare impecabilă de prima rulare.
Ștergerea datelor nu o face neapărat ireversibilă, astfel încât aplicația o criptează mai întâi sub o cheie pe care nimeni – inclusiv aplicația – nu o păstrează.
Pasul 1 ajunge doar la identitățile a căror cheie poate fi utilizată de aplicație în acel moment: cea activă și cele salvate a căror cheie se află pe dispozitiv necriptat sau într-o extensie a browser-ului care răspunde la aceasta.O identitate care este încă blocată în spatele criptării identității sau care semnalează printr-un semnator de la distanță în timp ce nu este activă, nu poate semna cererea, astfel încât înregistrările serverului să rămână.
O identitate ștersă nu poate fi recuperată, de tine sau de oricine altcineva. nsec şi a sa nympq1… O singură atingere normală pe acel panou deschide doar editorul nym, astfel încât o ștergere nu se întâmplă accidental.
Șterge acest dispozitiv și propriul server Nymchat. nu poate șterge ceea ce relay-urile dețin deja: mesajele canalului dvs. și învelișurile cadourilor criptate ale mesajelor dvs. private rămân oriunde relay-urile le păstrează, la fel și copiile pe dispozitivele altor persoane.
Îndepărtați și celelalte dispozitive
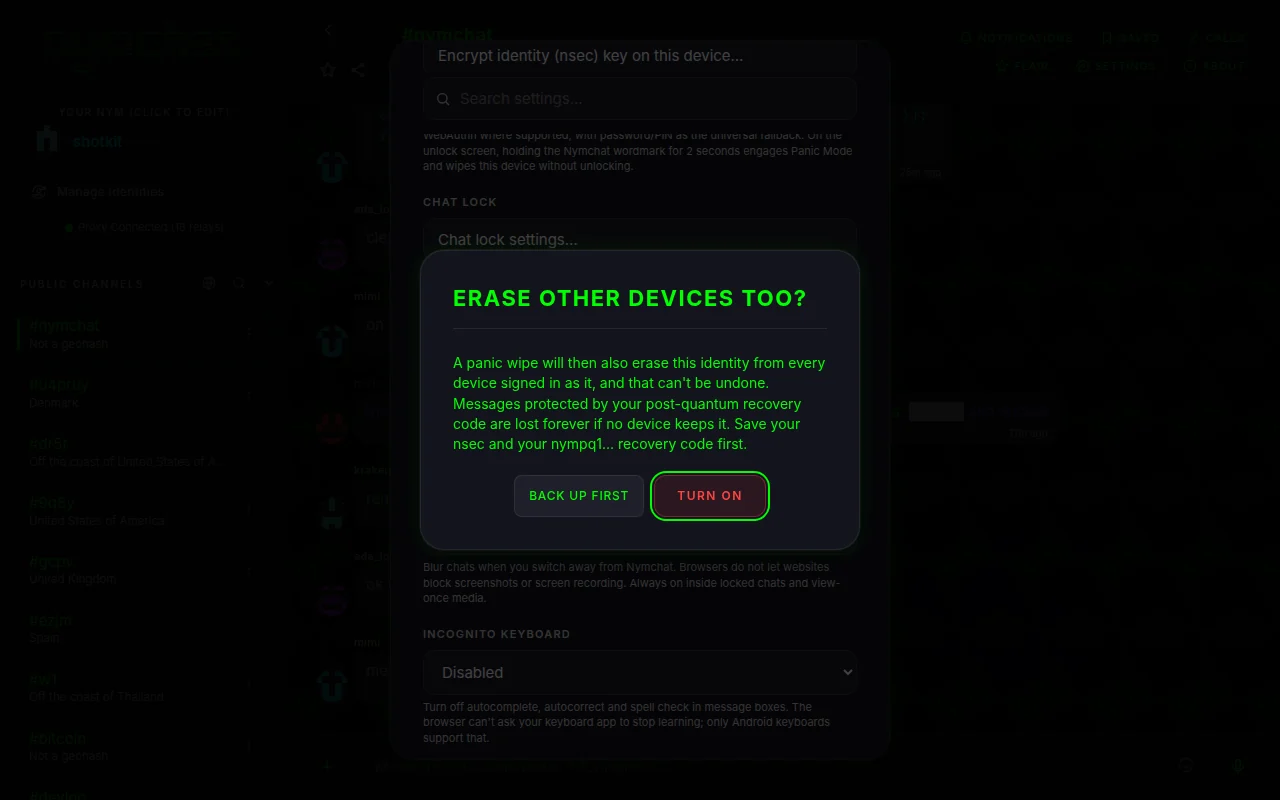
Panic Wipe șterge și celelalte dispozitive, sub Setări › Confidențialitate & Securitate, este oprită în mod implicit și este setată pe identitate. Se sincronizează cu setările identității, astfel încât fiecare dispozitiv conectat așa cum știe că este pornit.
Odată cu aceasta, o panică pe orice dispozitiv face încă două lucruri înainte de purificare, semnată de identitate: lasă un marker mic pe serverul Nymchat și trimite același marker la identitate în sine ca un cadou criptat pe relay-uri. Fiecare alt dispozitiv înregistrat ca acea identitate verifică pentru marker atunci când se conectează, când se întoarce în prim-plan și la fiecare cinci minute. Un dispozitiv care găsește un marker semnat în mod valid mai nou decât propriul său login șterge acea identitate și o elimină, fără o invitație.
- Un marker fals este ignorat: trebuie să poarte propria semnătură a identității.
- Reînregistrarea ulterioară marchează un nou timp de conectare și șterge markerul, astfel încât noul login să nu fie șters.
- Markerul este păstrat timp de 90 de zile și deține cheia publică a identității, un timp și o semnătură - nimic despre ce dispozitive există.
- Nu se deplasează peste plasă Bluetooth.
- O identitate criptată care este încă blocată atunci când vă panicați de pe ecranul de deblocare nu se poate semna, deci nu poate trimite acest semnal.
Închidere chat, securitate ecran și tastatură incognito
Trei setări sub Setări › Confidențialitate & Securitate pentru persoana care vă ridică telefonul deblocat sau se uită peste umăr.
Închideți chat. Închideți chat, în meniul unui rând de conversație, îl mută din lista principală în Pisicile închise, care se deschide numai după Face ID, o amprentă, un passkey sau un cod de parolă. Un dispozitiv cu nici unul dintre acestea vă cere să setați un cod de parolă, păstrat pe acel dispozitiv; cu criptarea identității pornită, parola sau PIN-ul său se deblocă de asemenea. Până la 100 de conversații pot fi blocate, deși nu #nymchatNotificările unui chat blocat spun doar “Mesaj nou”. Setări chat lock. stabilește cât de repede se blochează din nou după ce părăsiți aplicația și poate ascunde complet intrarea de chat-uri blocate, astfel încât să se deschidă numai atunci când introduceți un cod secret într-o căutare în bara laterală.
Securitatea ecranului, oprit în mod implicit, face ceea ce permite platforma. Pe Android ascunde chat-urile în comutatorul de aplicații și blochează capturile de ecran și înregistrările de ecran. Pe iOS ascunde chat-urile în comutatorul de aplicații și le acoperă în timp ce ecranul este înregistrat sau oglindit; iOS nu permite aplicațiilor să blocheze capturile de ecran. Într-un browser, înmoaie chat-urile atunci când opriți; browserele nu permit site-urilor web să blocheze capturile de ecran sau înregistrările. Este întotdeauna în interiorul chat-urilor blocate și a mass-media vizualizate.
Tastatură incognito, oprit în mod implicit. Pe Android cere tastaturii să nu învețe de la ceea ce tastați și oprește sugestiile și autocorectarea în cutiile de mesaje. Într-un browser se oprește autocomplete, autocorectare și verificarea ortografiei, dar un site web nu poate cere aplicației dvs. de tastatură să oprească învățarea. iOS nu oferă aplicații un astfel de comutator, deci setarea nu este disponibilă acolo.
Ce este stocat pe dispozitivul dvs
Nymchat păstrează starea la nivel local, astfel încât să se poată deschide instantaneu și să funcționeze offline. În linii mari:
| Ce | Note |
|---|---|
| Perechea ta de chei | Criptat în repaus când criptarea identității este activată. Nu este stocat deloc în modul per-sesiune sau hardcore. |
| Alte identități salvate | Fiecare identitate în Gestionarea identităților păstrează propriile chei, setări, cache-uri și mesaje în coadă, în afară de celelalte. |
| Mesajele salvate, chat-urile blocate și atașate | Listele cu ceea ce ați salvat, blocat și atașat. Mesajele salvate conțin o copie a textului. |
| Setări și preferințe | Tema, aspectul, utilizatorii și cuvintele cheie blocate, canalele preferate și restul. |
| Istoricul canalului și profilurile | O memorie cache a ceea ce a fost preluat de la relee. |
| Mesaje private decriptate și chaturi de grup | Controlat de Memorați în cache PM și chaturi de grup pe dispozitiv (activat implicit). Opriți-l și acestea sunt re-preluate și decriptate la fiecare lansare în loc să stea pe disc. |
| Apartenența la grup și cheile de grup efemere | Criptat sub cheia seifului când criptarea identității este activată. |
| Achiziții de fler | Recuperabil dintr-un cod de răscumpărare — vezi magazinul de fler. |
Setări › Date & Backup are două instrumente mai restrânse decât panica șterge: Ștergeți memoria cache de stocare locală elimină istoricul memorat în cache, mesajele, profilurile și reacții, dar vă păstrează datele de conectare, setările, apartenența la grup și achizițiile; Resetați setările la valorile implicite face invers.
Ștergerea contului tău
Ștergeți datele contului și ștergeți dispozitivul, la sfârșitul setărilor › Date & Backup, șterge contul dvs. din interiorul aplicației. Îți cere o dată, apoi, pentru fiecare identitate salvată pe dispozitivul a cărui cheie poate fi utilizată, cere serverului Nymchat să ștergeți tot ce păstrează pentru acea identitate: setările sincronizate și codul de recuperare post-quantum, profilul, arhiva PM și grup, conversațiile Nymbot, mesajele programate, copia serverului postărilor dvs. publice, soldul de credit Nymbot cu registrul său, achiziția, factura și înregistrările voucherului, rapoartele pe care le-ați depus și înregistrările de filtrare a spamului și de verificare a aplicației despre tine. Datele contului șterse Înainte de a se întoarce la prima cursă.
Înainte de a șterge datele serverului fiecărei identități, aplicația stochează, de asemenea, un mic marker semnat de acea identitate: cheia sa publică, o oră, un ID eveniment și semnătura, nimic altceva, păstrată timp de 90 de zile. Panic Wipe șterge și celelalte dispozitive Orice alt dispozitiv conectat la acea identitate o verifică atunci când se conectează, se întoarce în prim-plan și, la fiecare câteva minute, șterge acea identitate în loc să o încarce din nou.
Pe iPhone și iPad, șterge, de asemenea, backup-urile cheie ale acestui dispozitiv salvate în iCloud. Backup-uri în Google Drive, și backup-uri iCloud salvate de undeva altundeva, rămâneți acolo unde sunt.
Orice credite Nymbot rămase sunt șterse cu contul și nu pot fi restaurate, în Nymchat sau în aplicația Nymbot. ?transfer În primul rând, dacă doriți să le păstrați.
Postările și mesajele deja pe relay-urile publice Nostr sunt păstrate de operatorii de relay și nu pot fi șterse de noi.