Baza wiedzy Tożsamość
Bezpieczeństwo urządzenia
Kompleksowe szyfrowanie chroni przesyłaną wiadomość. Ta strona jest o druga połowa: klucz leży na Twoim urządzeniu i szybko się go pozbywasz.
Dla połowy tranzytowej – łącznie z opcjonalną szyfrowanie odporne na kwanty dla wiadomości prywatnych i grupowych czaty — zamiast tego zobacz te strony.
Dla wygody ta strona została przetłumaczona maszynowo. Obowiązującą wersją jest oryginał w języku angielskim.
Szyfrowanie tożsamości
Domyślnie zapisany klucz prywatny znajduje się w lokalnej pamięci urządzenia w postaci jawnej. Każdy, kto może przeczytaj tę pamięć — odblokowane urządzenie, narzędzie kryminalistyczne, profil przeglądarki skopiowany a współdzielona maszyna — może odczytać klucz i stać się Tobą.
Szyfrowanie tożsamości, pod Ustawienia › Prywatność i bezpieczeństwo zamyka tę lukę. Z włączonym:
- twój
nsecjest szyfrowany w stanie spoczynku AES-GCM-256; - efemeryczne tajne klucze twoje czaty grupowe polegać na nich zaszyfrowane pod tym samym kluczem skarbca;
- klucz w postaci zwykłego tekstu nigdy nie jest zapisywany na dysku, gdy włączone jest szyfrowanie — on tylko istnieje w pamięci, tylko na sesję;
- odblokowanie następuje raz, podczas uruchamiania aplikacji.
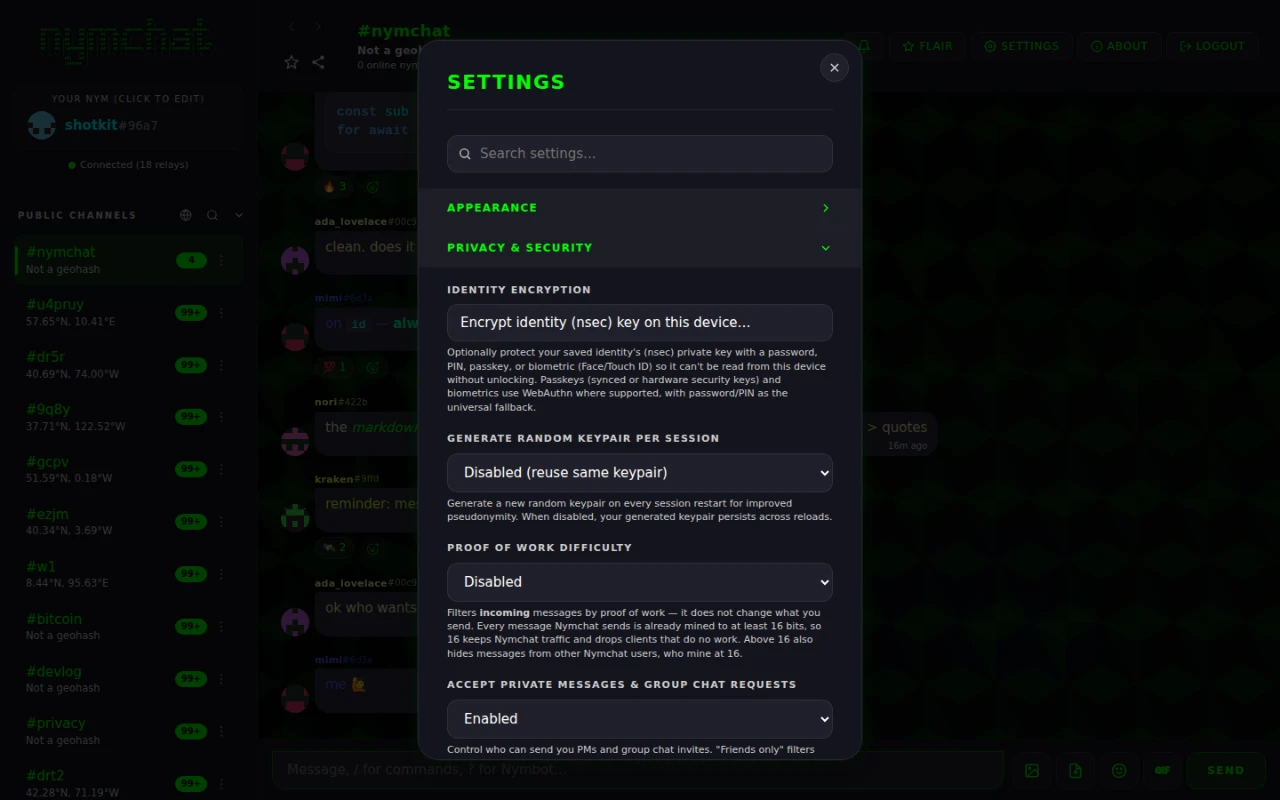
Współczynnik odblokowania i zaszyfrowany klucz są lokalne dla urządzenia, więc szyfrowanie tożsamości tak włączone na urządzenie. Przenoszone są tylko niewrażliwe preferencje włączania/wyłączania między urządzeniami, aby nowe urządzenie również mogło oferować możliwość jego skonfigurowania. Żadnego hasła, soli ani dane uwierzytelniające są zawsze synchronizowane.
Wybór współczynnika odblokowania
Ty wybierasz sposób odblokowania skarbca na tym urządzeniu:
| Czynnik | Sposób wyprowadzenia klucza | Dostępne na |
|---|---|---|
| Hasło | PBKDF2-SHA256, 310 000 iteracji | Wszędzie |
| SZPILKA | To samo wyprowadzenie PBKDF2, tylko cyfry | Wszędzie |
| Klucz uniwersalny | WebAuthn z rozszerzeniem PRF, następnie HKDF-SHA256 | Aplikacja internetowa |
| Biometryczny — Face ID, Touch ID, Windows Hello, biometria Androida, sprzętowy klucz bezpieczeństwa | WebAuthn PRF w Internecie; własny monit biometryczny platformy na Androida i iOS | Wszędzie |
PIN to hasło składające się z cyfr, więc krótkie hasło traktuj dokładnie tak: szybkie i słabe.
Nie każdy moduł uwierzytelniający implementuje rozszerzenie WebAuthn PRF, a taki nie nie można uzyskać klucza. Zatem w momencie włączenia szyfrowania aplikacja powoduje jednorazowe odblokowanie, tam i wtedy — lepiej dowiedzieć się od razu, niż przy następnym otwarciu aplikację bez możliwości powrotu.
Wycieranie paniki
Naciśnij i przytrzymaj przez dwie sekundy panel „Twoja Nym”. Nymchat niszczy każdy ślad siebie na urządzeniu, dla każdej tożsamości zapisanej na nim. Nie ma dialogu potwierdzającego, celowo - punktem jest to, że można go wywołać szybko, pod ciśnieniem, bez drugiego ekranu, aby przejść.
Ten sam uchwyt działa na ekranie odblokowywania szyfrowana tożsamość: przytrzymaj znacznik słowa Nymchat na górze przez dwie sekundy, a urządzenie zostanie wymazane bez odblokowywania czegokolwiek.
Krótka animacja pokazuje postęp podczas:
- zwraca się do serwera Nymchat o usunięcie tego, co posiada dla każdej zapisanej tożsamości – synchronizowanych ustawień, archiwalnych kopii prywatnych wiadomości i czatów grupowych, a także przechowywanego profilu – z każdym żądaniem podpisanym własnym kluczem tej tożsamości. 3 sekundy• wycieraczka nigdy nie czeka dłużej w sieci;
- usuwa klucze prywatne i klucz z pamięci;
- szyfruje każdą wartość przechowywaną lokalnie i sesyjnie pod świeżym, losowym kluczem natychmiast wyrzucony, następnie zastępuje te wartości śmieciami i czyści plik sklepy;
- nadpisuje i usuwa każdą bazę danych IndexedDB, w tym magazyn, w którym przechowywane są inne zapisane tożsamości;
- opróżnia pamięć podręczną i wyrejestrowuje pracownika usługi;
- czyści pliki cookie, a następnie ładuje ponownie do nieskazitelnego stanu przy pierwszym uruchomieniu.
Usuwanie danych niekoniecznie czyni je nieodzyskiwalnymi, więc aplikacja najpierw szyfruje je pod kluczem, którego nikt – w tym aplikacja – nie przechowuje.
Krok pierwszy dociera tylko do tożsamości, których klucz aplikacja może używać w tym momencie: aktywny, a zapisane te, których klucz znajduje się na urządzeniu niezaszyfrowane, lub w rozszerzeniu przeglądarki, która odpowiada za to. tożsamość, która jest nadal zamknięta za szyfrowanie tożsamości, lub który sygnalizuje za pomocą zdalnego sygnatariusza, gdy nie jest aktywny, nie może podpisać żądania, więc jego rekordy serwera pozostają.
Usunięta tożsamość nie może zostać odzyskana, ani przez ciebie, ani przez kogoś innego. nsec i jego nympq1… Normalne pojedyncze naciśnięcie na tym panelu po prostu otwiera edytor nym, więc usunięcie nie dzieje się przypadkowo.
Nie może usunąć tego, co przekaźniki już posiadają: Twoje wiadomości kanałowe i zaszyfrowane opakowania podarunkowe twoich prywatnych wiadomości pozostają wszędzie tam, gdzie przekaźniki je przechowują, a także kopie na urządzeniach innych osób.
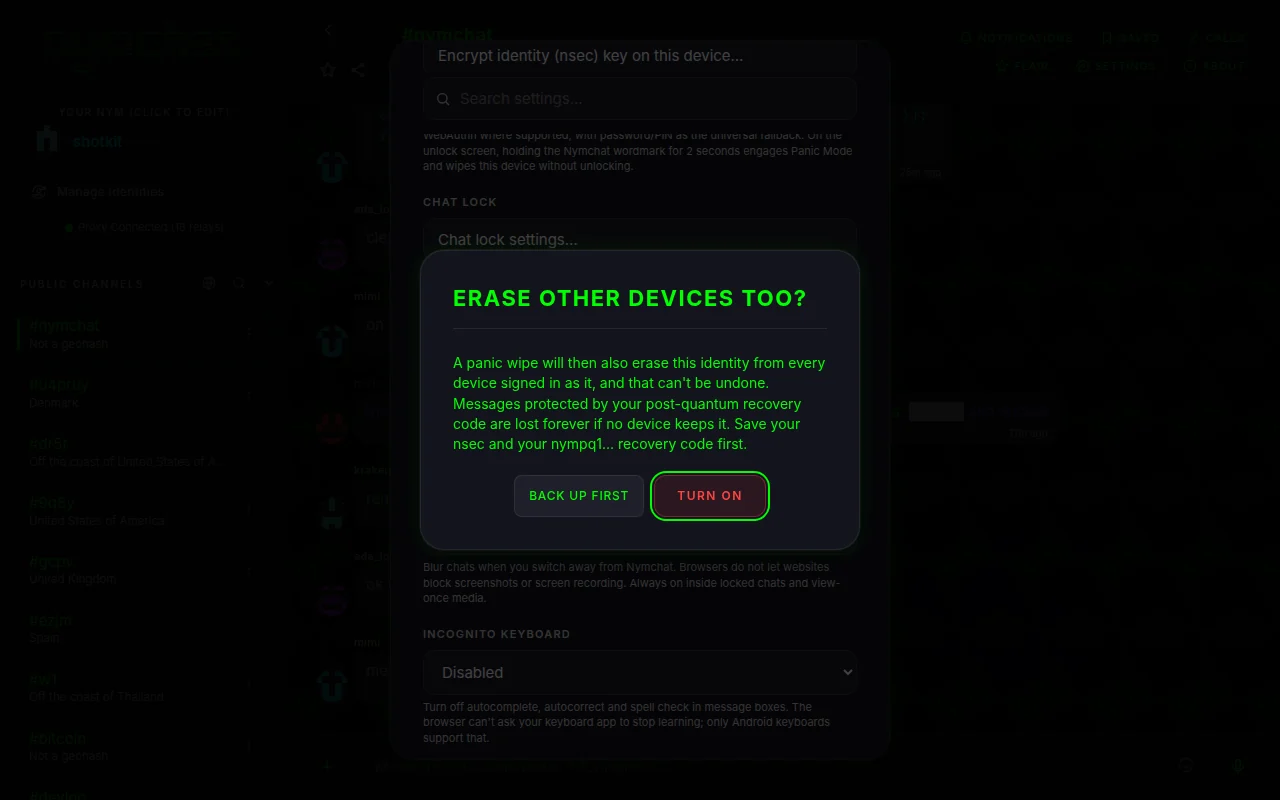
Oszczędzaj również inne urządzenia
Panic Wipe usuwa również moje inne urządzenia, w sekcji Ustawienia › Prywatność & Bezpieczeństwo, jest wyłączona domyślnie i jest ustawiona według tożsamości. Synchronizuje się z ustawieniami tożsamości, więc każde urządzenie zarejestrowane, ponieważ wie, że jest włączone.
Wraz z nim, panika na dowolnym urządzeniu robi jeszcze dwie rzeczy przed oczyszczeniem, podpisane przez tożsamość: pozostawia mały marker na serwerze Nymchat i wysyła ten sam marker do samej tożsamości jako zaszyfrowany darmowy opatrunek na przekaźnikach. Każde inne urządzenie zarejestrowane jako ta tożsamość sprawdza marker, gdy się łączy, kiedy wraca do przodu i co pięć minut. Urządzenie, które znajduje ważnie podpisany marker nowszy niż jego własne logowanie, usuwa tę tożsamość i usuwa ją, bez wezwania.
- Fałszywy znacznik jest ignorowany: musi on nosić własny podpis tożsamości.
- Ponowne zalogowanie się po tym czasie oznacza nowy czas logowania i wyczyści marker, dzięki czemu nowe logowanie nie zostanie usunięte.
- Marka jest przechowywana przez 90 dni i zawiera publiczny klucz tożsamości, czas i podpis - nic o tym, które urządzenia istnieją.
- Nie porusza się nad siatką Bluetooth.
- Zaszyfrowana tożsamość, która jest nadal zablokowana, gdy panika z ekranu odblokowywania nie może się zarejestrować, więc nie może wysłać tego sygnału.
Zamek czatu, zabezpieczenie ekranu i klawiatura incognito
Trzy ustawienia w sekcji Ustawienia › Prywatność i bezpieczeństwo dla osoby, która odbiera Twój odblokowany telefon lub patrzy na twoje ramię.
Czat z zamkiem. Zamknij chat, w menu wiersza konwersacji, przenosi go z listy głównej do Zamknięte koty, które otwierają się tylko po Face ID, odcisk palca, passkey lub kod hasła. Urządzenie z żadnym z nich nie prosi o ustawienie kodu hasła, przechowywanego na tym urządzeniu; z szyfrowaniem tożsamości włączonym, jego hasło lub PIN również odblokowuje. #nymchatPowiadomienia zamkniętego czatu mówią tylko “Nowe wiadomości”. Chat Lock – ustawienia... Określa, jak szybko zamykają się ponownie po opuszczeniu aplikacji, i może całkowicie ukryć wpis Zamknięte czaty, aby otworzył się tylko wtedy, gdy wpiszesz tajny kod w wyszukiwarce na pasku bocznym.
Bezpieczeństwo ekranu, wyłączony domyślnie, robi to, co pozwala platforma. Na Androida ukrywa czaty w przełączniku aplikacji i blokuje zrzuty ekranu i nagrywanie ekranu. Na iOS ukrywa czaty w przełączniku aplikacji i pokrywa je podczas nagrywania ekranu lub lustra; iOS nie pozwala aplikacjom blokować zrzutów ekranu. W przeglądarce zamyka czaty, gdy odłączasz; przeglądarki nie pozwalają witrynom blokowania zrzutów ekranu lub nagrywania. Jest zawsze w zamkniętych czatach i mediach widocznych.
Incognito klawiatura, domyślnie wyłączony. Na Androida prosi klawiaturę, aby nie uczyć się od tego, co piszesz i wyłącza sugestie i autokorekty w skrzynkach wiadomości. W przeglądarce wyłącza autokorekty, autokorekty i sprawdzanie pisowni, ale strona internetowa nie może poprosić aplikacji klawiatury o zaprzestanie uczenia się. iOS nie daje aplikacji takiego przełącznika, więc ustawienie jest tam niedostępne.
Co jest przechowywane na Twoim urządzeniu
Nymchat przechowuje stan lokalnie, dzięki czemu można go natychmiast otworzyć i pracować w trybie offline. Rozłożysto:
| Co | Notatki |
|---|---|
| Twoja para kluczy | Szyfrowane w stanie spoczynku, gdy włączone jest szyfrowanie tożsamości. Nie są w ogóle przechowywane w trybie sesji ani w trybie hardcorowym. |
| Inne uratowane tożsamości | Każda tożsamość w Zarządzaj tożsamością zachowuje własny klucz, ustawienia, pamięci podręcznej i wiadomości w kolejce, oprócz innych. |
| Zapisane wiadomości, zamknięte i zawieszone czaty | Wykazy tego, co zostało zapisane, zablokowane i przyklejone. Zapisane wiadomości zawierają kopię tekstu. |
| Ustawienia i preferencje | Motyw, układ, zablokowani użytkownicy i słowa kluczowe, ulubione kanały i cała reszta. |
| Historia i profile kanałów | Pamięć podręczna tego, co zostało pobrane z przekaźników. |
| Odszyfrowane prywatne wiadomości i czaty grupowe | Kontrolowany przez Buforuj wiadomości prywatne i czaty grupowe na urządzeniu (domyślnie włączone). Wyłącz tę opcję, a pliki będą ponownie pobierane i odszyfrowywane przy każdym uruchomieniu, zamiast zapisywać je na dysku. |
| Członkostwo w grupie i efemeryczne klucze grupowe | Szyfrowane przy użyciu klucza skarbca, gdy włączone jest szyfrowanie tożsamości. |
| Eleganckie zakupy | Możliwość odzyskania z kodu realizacji — patrz sklep z flarami. |
Ustawienia › Dane i kopia zapasowa mają dwa węższe narzędzia niż panika wytrzeć: Wyczyść lokalną pamięć podręczną upuszcza buforowaną historię, wiadomości, profile i reakcje, ale zachowuje Twój login, ustawienia, członkostwo w grupach i zakupy; Zresetuj ustawienia do wartości domyślnych robi odwrotnie.
Usuwanie Twojego konta
Usuń dane konta i wyczyść urządzenie, na końcu Ustawienia › Dane i kopia zapasowa, usuwa Twoje konto z wnętrza aplikacji. Pyta raz, a następnie, za każdą tożsamość zapisaną na urządzeniu, którego klucz może używać, prosi serwer Nymchata, aby usunąć wszystko, co przechowuje dla tej tożsamości: synchronizowane ustawienia i kod odzyskiwania post-kwantowego, profil, archiwum PM i grupy, rozmowy Nymbot, zaplanowane wiadomości, kopia serwera Twoich publicznych postów, saldo kredytowego Nymbotu z jego księgą, rekordami zakupów, faktur i voucherów, zgłoszenia, które złożyłeś, a rekordy spamu-filtru i aplikacji. Dane konta usunięte Przed powrotem do pierwszego biegu.
Przed usunięciem danych serwera każdej tożsamości aplikacja przechowuje również mały znacznik podpisany tą tożsamością: jej klucz publiczny, czas, identyfikator zdarzenia i podpis, nic innego, przechowywany przez 90 dni. Panic Wipe usuwa również moje inne urządzenia Każde inne urządzenie zarejestrowane w tym urządzeniu sprawdza tożsamość, gdy się łączy, wraca do przodu i co kilka minut usuwa tożsamość, zamiast ponownie przesyłać dane.
Na iPhonie i iPadzie usuwa również kluczowe kopie zapasowe tego urządzenia zapisane na iCloud. Kopie zapasowe w dysku Google i kopie zapasowe iCloud zapisane z innego miejsca, pozostań tam, gdzie są.
Pozostałe kredyty Nymbot są usuwane wraz z kontem i nie mogą być przywrócone w Nymchat lub w aplikacji Nymbot. ?transfer Po pierwsze, jeśli chcesz je zachować.
Posty i wiadomości już na publicznych przekaźnikach Nostr są przechowywane przez operatorów przekaźników i nie mogą być przez nas usuwane.