Tudásbázis Identitás
Eszközbiztonság
A végpontok közötti titkosítás védi az üzeneteket az átvitel során. Ez az oldal a másik fele: a kulcs a készülékeden ül, és sietve megszabadulsz tőle.
A tranzit felére – beleértve az opcionálisat is kvantumálló titkosítás privát üzenetekhez és csoportokhoz chat – tekintse meg inkább ezeket az oldalakat.
Ez az oldal a kényelem kedvéért gépi fordítással készült. Az eredeti angol nyelvű változat az érvényes.
Identitás titkosítás
Alapértelmezés szerint egy mentett privát kulcs az eszköz helyi tárolójában található. Aki teheti olvassa el azt a tárhelyet – egy feloldott eszközt, egy kriminalisztikai eszközt, egy böngészőprofilt másolt a megosztott gép – el tudja olvasni a kulcsot, és Önré válhat.
Identitástitkosítás, alatt Beállítások › Adatvédelem és Biztonság bezárja ezt a lyukat. Bekapcsolva:
- a te
nsecnyugalmi állapotban titkosítva van AES-GCM-256; - az efemer titkos kulcsok a te csoportos csevegéseket azokra támaszkodni ugyanazzal a tárolókulccsal titkosítva;
- az egyszerű szöveges kulcsot soha nem írják ki a lemezre, amíg a titkosítás be van kapcsolva – csak létezik memóriában, csak a munkamenethez;
- a feloldás egyszer megtörténik, amikor az alkalmazás elindul.
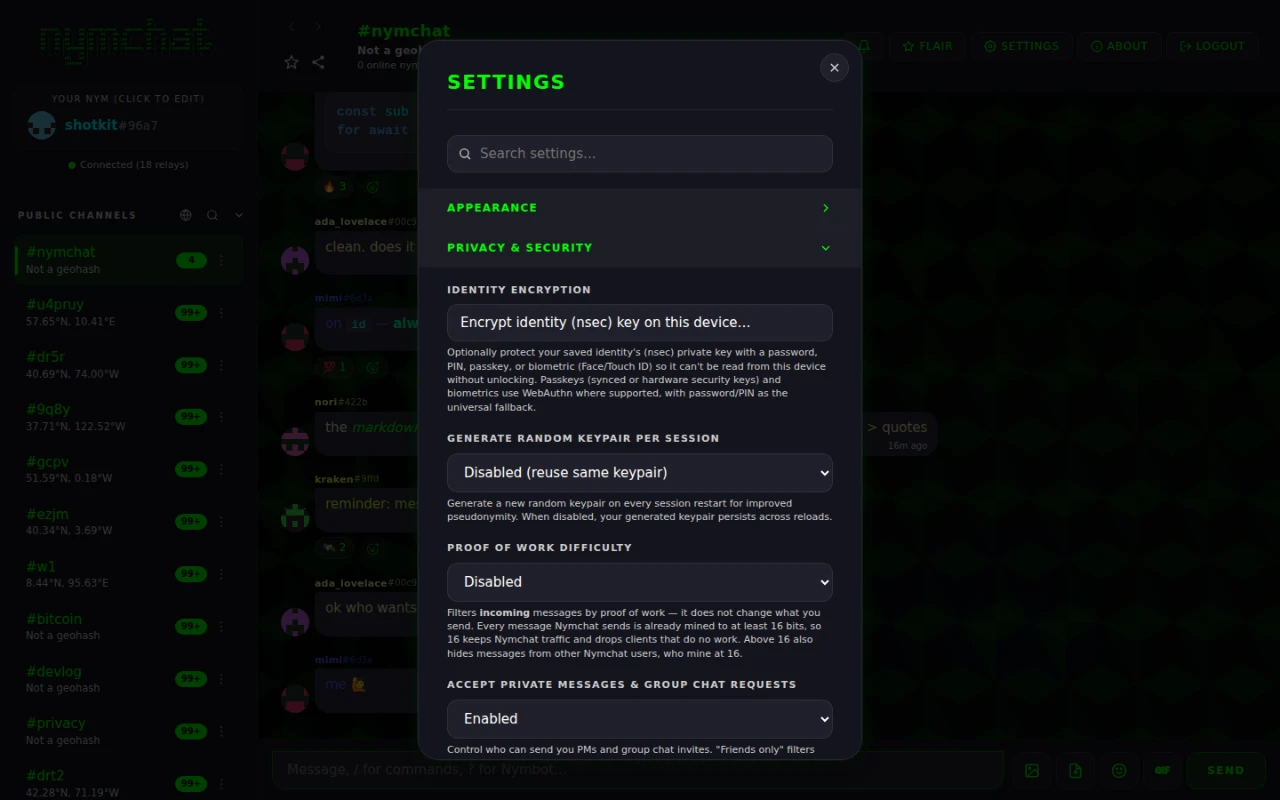
A feloldási tényező és a titkosított kulcs helyiek az eszközön, így az identitástitkosítás is az engedélyezve van készülékenként. Csak egy nem érzékeny be/ki preferencia utazik eszközök között, így egy új eszköz is felajánlhatja annak beállítását. Nincs jelszó, só ill a hitelesítő adatok valaha is szinkronizálva vannak.
Feloldási tényező kiválasztása
Ön választhatja ki, hogyan legyen feloldva a trezor ezen az eszközön:
| Tényező | Hogyan keletkezik a kulcs | Elérhető |
|---|---|---|
| Jelszó | PBKDF2-SHA256, 310 000 iteráció | Mindenhol |
| PIN kódot | Ugyanaz a PBKDF2 levezetés, csak számjegyek | Mindenhol |
| Passkey | WebAuthn PRF kiterjesztéssel, majd HKDF-SHA256 | Webes alkalmazás |
| Biometrikus – Face ID, Touch ID, Windows Hello, Android biometrikus adatok, hardveres biztonsági kulcs | WebAuthn PRF a weben; a platform saját biometrikus promptja Android és iOS rendszeren | Mindenhol |
A PIN egy számjegyekből álló jelszó, ezért a rövidet pontosan úgy kell kezelni: gyors és gyenge.
Nem minden hitelesítő valósítja meg a WebAuthn PRF kiterjesztést, és az egyik nem nem tud kulcsot levezetni. Tehát abban a pillanatban, amikor engedélyezi a titkosítást, az alkalmazás egyszer feloldja a zárolást, ott és akkor — jobb azonnal megtudni, mint a következő alkalommal, amikor megnyitja a alkalmazás, ahonnan nincs visszaút.
Pániktörlés
Nyomja meg és tartsa lenyomva a „Your Nym” panelt két másodpercig. Nymchat elpusztítja minden nyomát magát a készüléken, minden személyazonosság mentett rajta. nincs megerősítő párbeszéd, szándékosan - a lényeg az, hogy lehet kiváltani gyorsan, nyomás alatt, anélkül, hogy egy második képernyőn keresztül.
Ugyanaz a tartás működik a feloldó képernyőn egy Titkosított identitás: tartsa a Nymchat szójelzőt a tetején két másodpercig, és a készülék törlődik anélkül, hogy először feloldana semmit.
Egy rövid animáció mutatja az előrehaladást, miközben:
- kéri a Nymchat szervert, hogy törölje, amit minden mentett személyazonossághoz tart - szinkronizált beállításokat, a privát üzenetek és a csoportos csevegések archivált példányait, valamint a mentett profilt - minden kéréssel, amelyet az adott személyazonosság saját kulcsa aláír. 3 másodperca törlés soha nem vár többé a hálózaton;
- eldobja a privát kulcsokat és a dobozkulcsot a memóriából;
- titkosít minden helyi és munkamenet-tárhely értéket egy friss véletlenszerű kulcs alatt azonnal eldobják, majd felülírja ezeket az értékeket szeméttel, és törli a üzletek;
- felülírja és törli az összes IndexedDB adatbázist, beleértve a tárolót is, amely a többi mentett személyazonosságot tartja;
- kiüríti a gyorsítótárat és törli a szervizmunkás regisztrációját;
- törli a cookie-kat, majd újratölti az eredeti első futtatási állapotba.
A harmadik lépés az érdekes. az adatok törlése nem feltétlenül teszi visszaállíthatatlanná, így az alkalmazás először titkosítja azt egy kulcs alatt senki – beleértve az alkalmazást is – nem tartja.
Az első lépés csak olyan identitásokat ér el, amelyek kulcsát az alkalmazás abban a pillanatban használhatja: az aktív, és a mentett, amelynek kulcsa a készüléken van titkosítatlanul, vagy egy böngészőbővítményben, amely erre válaszol. Egy identitás, amely még mindig zárva van a személyazonosság-titkosítás mögött, vagy amely egy távoli aláírón keresztül jelez, miközben nem aktív, nem tudja aláírni a kérést, így a szerver rekordjai maradnak.
A törölt személyazonosságot nem lehet visszaállítani, sem te, sem bárki.Ha egy nym az, amit meg akarsz tartani, készítsen biztonsági mentést nsec Az ő nympq1… Egy normál egyetlen kattintás ezen a panelen csak megnyitja a nym szerkesztőt, így a törlés nem történik véletlenül.
A törlés megtisztítja ezt az eszközt és a Nymchat saját szerverét. nem tudja törölni, amit a továbbítók már tartanak: a csatorna üzenetei és a titkosított ajándékcsomagok a privát üzeneteid maradnak, ahol a továbbítók tartják őket, és így a mások eszközein.
Tisztítsa meg a többi eszközt is
A Panic Wipe törli a többi készülékemet is, a Beállítások › Adatvédelem & Biztonság, alapértelmezés szerint kikapcsolva van, és személyazonosság szerint van beállítva. szinkronizálódik az identitás beállításaival, így minden eszköz be van jelentkezve, ahogy tudja, hogy be van kapcsolva.
Ezzel a pánik bármely eszközön még két dolgot tesz a tisztítás előtt, amelyet az identitás aláír: egy kis jelölőt hagy a Nymchat szerveren, és ugyanazt a jelölőt küldi az identitásnak, mint egy titkosított ajándékcsomagot a reléken. Minden más eszköz, amely be van jelentkezve, mint ez az identitás, ellenőrzi a jelölőt, amikor csatlakozik, amikor visszatér az előtérbe és öt percenként. Egy olyan eszköz, amely egy érvényesen aláírt jelölőt talál, amely újabb, mint a saját bejelentkezése, törli ezt az identitást, és eltávolítja azt, kérés nélkül.
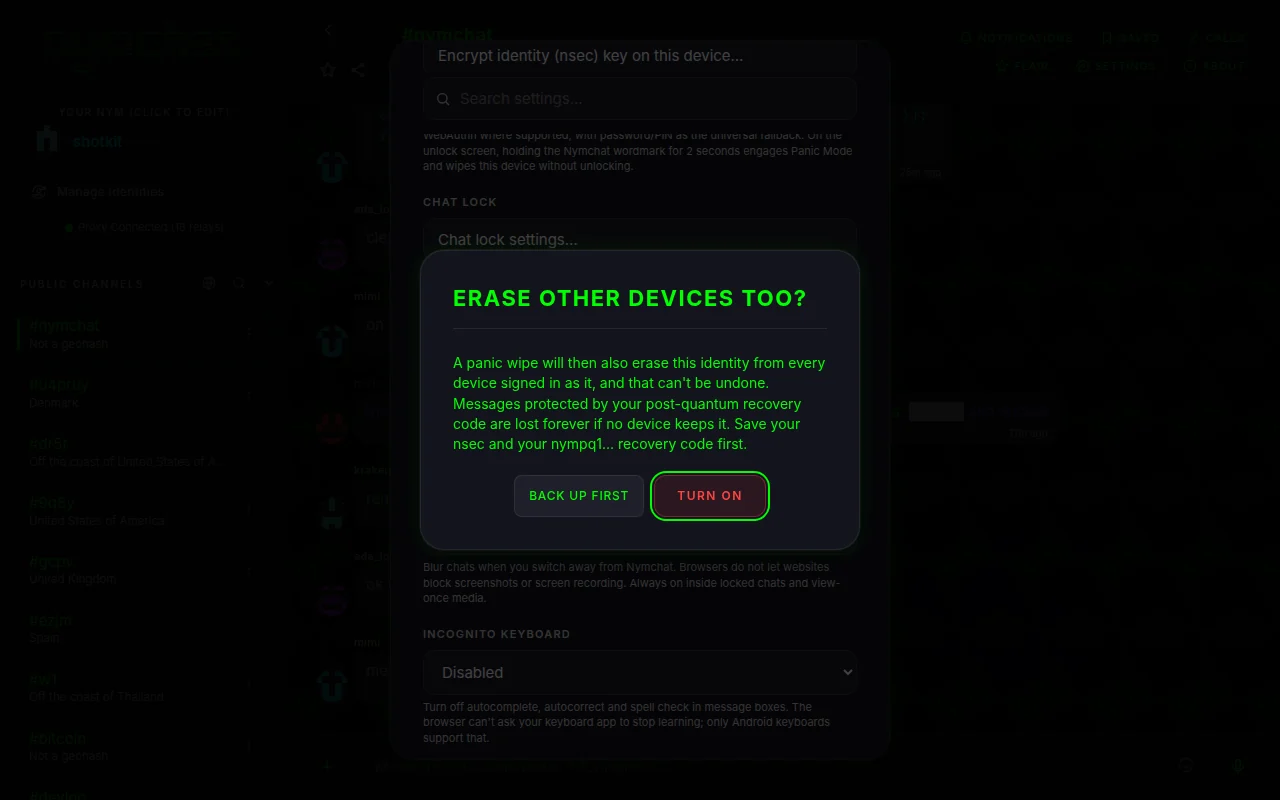
- A hamis jelölőt figyelmen kívül hagyják: a személyazonosság saját aláírását kell hordoznia.
- A későbbiekben történő újbóli bejelentkezés egy új bejelentkezési időt jelöl meg, és törli a jelölőt, így az új bejelentkezés nem törlődik.
- A marker 90 napig tárolódik, és megtartja a személyazonosság nyilvános kulcsát, az időt és az aláírást - semmit sem arról, hogy mely eszközök léteznek.
- Nem halad át a Bluetooth hálózaton.
- Egy titkosított identitás, amely még mindig zárva van, amikor pánikba esik a feloldó képernyőn, nem tud bejelentkezni, így nem tudja elküldeni ezt a jelet.
Chat zár, képernyőbiztonság és inkognito billentyűzet
Három beállítás a Beállítások alatt › Adatvédelem & Biztonság annak a személynek, aki felveszi a feloldott telefont, vagy átnézi a vállát.
A Chat Lock. Záró chat, a beszélgetés sorának menüjében, áthelyezi a főlistáról a Zárt macskák, amely csak a Face ID, az ujjlenyomat, a passkey vagy a jelszó után nyílik meg. Egy olyan eszköz, amely egyikével sem kéri, hogy állítson be egy jelszót, amelyet az adott eszközön tárolnak; a személyazonosság-titkosítással a jelszó vagy a PIN is feloldódik. #nymchatA zárolt csevegés értesítései csak “Új üzenet”. Chat Lock beállítások beállítja, hogy milyen gyorsan zárnak vissza, miután elhagyja az alkalmazást, és teljesen elrejtheti a zárolt csevegések bejegyzést, így csak akkor nyílik meg, ha titkos kódot ír be egy oldalirányú keresésbe.
Biztonsági képernyő, kikapcsolva alapértelmezés szerint, azt teszi, amit a platform lehetővé teszi. Android-on elrejti a csevegéseket az alkalmazás kapcsolójában, és blokkolja a képernyőképeket és a képernyőfelvételeket. iOS-on elrejti a csevegéseket az alkalmazás kapcsolójában, és lefedi őket, miközben a képernyőt rögzítik vagy tükrözik; iOS-en nem engedi, hogy az alkalmazások blokkolják a képernyőképeket. Egy böngészőben elmossa a csevegéseket, amikor kikapcsol; a böngészők nem engedik, hogy a weboldalak blokkolják a képernyőképeket vagy a felvételeket. Mindig a zárolt csevegések és a megtekinthető média belsejében van.
Incognito billentyűzet, alapértelmezés szerint kikapcsolva. Android-on megkéri a billentyűzetet, hogy ne tanuljon abból, amit beír, és kikapcsolja a javaslatokat és az üzenetdobozok önjavítását. Egy böngészőben kikapcsolja az autokombinálást, az önjavítást és a helyesírás-ellenőrzést, de egy weboldal nem kérheti a billentyűzet alkalmazását, hogy hagyja abba a tanulást. iOS nem ad ilyen kapcsolót az alkalmazásoknak, így a beállítás ott nem érhető el.
Mi van az eszközén tárolva
A Nymchat helyben tartja az állapotot, így azonnal megnyílik, és offline is működhet. Nagyjából:
| Mi | Megjegyzések |
|---|---|
| A kulcspárod | Nyugalmi állapotban titkosítva, amikor az identitástitkosítás be van kapcsolva. Egyáltalán nincs tárolva munkamenetenkénti vagy hardcore módban. |
| Egyéb mentett személyazonosságok | Minden személyazonosság Identitások kezelése Megtartja saját kulcsát, beállításait, gyorsítótárát és sorban lévő üzeneteit, a többitől eltekintve. |
| Mentett üzenetek, zárolt és rögzített csevegések | A mentett, zárolt és rögzített üzenetek listái A mentett üzenetek tartalmazzák a szöveg másolatát. |
| Beállítások és beállítások | Téma, elrendezés, blokkolt felhasználók és kulcsszavak, kedvenc csatornák és a többi. |
| Csatornaelőzmények és profilok | A gyorsítótár a relékről lehívottakról. |
| Dekódolt privát üzenetek és csoportos csevegések | által irányított Gyorsítótárazza a PM-eket és a csoportos csevegéseket az eszközön (alapértelmezés szerint be van kapcsolva). Kapcsolja ki, és a rendszer minden indításnál újra lekéri és visszafejti, ahelyett, hogy a lemezen ülne. |
| Csoporttagság és efemer csoportkulcsok | A trezorkulcs alatt titkosítva, ha az identitástitkosítás be van kapcsolva. |
| Flair vásárlások | Visszaváltható beváltási kódból – lásd a flair shop. |
Beállítások › Adat és biztonsági mentés két szűkebb eszközzel rendelkezik, mint a pánik törlés: Törölje a helyi tárolás gyorsítótárát eldobja a gyorsítótárazott előzményeket, üzeneteket, profilokat és reagál, de megtartja bejelentkezési adatait, beállításait, csoporttagságait és vásárlásait; Állítsa vissza a beállításokat az alapértelmezett értékekre fordítva csinálja.
Az Ön fiókjának törlése
Fiókadatok törlése és a készülék törlése, a beállítások végén › Data & Backup, törli a fiókot az alkalmazás belsejéből. Egyszer megkérdezi, majd minden olyan személyazonosságot, amelyet a készülékre mentettek, amelynek kulcsát használhatja, kéri a Nymchat szerverét, hogy törölje mindazt, amit megtart az identitás számára: szinkronizált beállításokat és a kvantum utáni helyreállítási kódot, a profilt, a PM és a csoport archívumát, a Nymbot beszélgetéseket, ütemezett üzeneteket, a szerver másolatát a nyilvános bejegyzésekről, a Nymbot hitelegyensúlyát a könyvtárával, a vásárlással, a számlával és a voucher rekordokkal, a benyújtott jelentéseket, valamint a spam-szűrő és Számla adatok törlése Mielőtt visszatérne az első futamra.
Mielőtt az egyes azonosítók kiszolgáló adatait töröljük, az alkalmazás egy kis jelölőt is tárol, amelyet az azonosító aláír: a nyilvános kulcsot, az időt, az eseményazonosítót és az aláírást, semmi mást, 90 napig. A Panic Wipe törli a többi készülékemet is Minden más, az azonosítóhoz bejelentkezett eszköz ellenőrzi az azonosítót, amikor csatlakozik, visszatér az előtérbe, és néhány percenként törli az azonosítót, ahelyett, hogy újra feltöltené az adatait.
Az iPhone és iPad is törli a kulcsfontosságú biztonsági mentések ez a készülék mentett iCloud. biztonsági mentések a Google Drive, és iCloud biztonsági mentések mentett valahol máshol, maradjon ott, ahol vannak.
A fennmaradó Nymbot-krediteket a fiókkal együtt töröljük, és nem lehet visszaállítani a Nymchatben vagy a Nymbot alkalmazásban. ?transfer Először is, ha meg akarod tartani.
A már közzétett üzeneteket és üzeneteket a közvetítő üzemeltetők tartják fenn, és nem törölhetjük.