ज्ञानधार पहचान
डिवाइस सुरक्षा
एंड-टू-एंड एन्क्रिप्शन किसी संदेश को ट्रांज़िट में सुरक्षित रखता है। यह पेज के बारे में है अन्य भाग: कुंजी आपके डिवाइस पर बैठी है, और जल्दी से इससे छुटकारा पा रही है।
पारगमन आधे के लिए - वैकल्पिक सहित क्वांटम-प्रतिरोधी एन्क्रिप्शन निजी संदेशों और समूह के लिए चैट - इसके बजाय उन पेजों को देखें।
सुविधा के लिए यह पृष्ठ मशीन-अनुवादित है। अंग्रेजी मूल संस्करण वह संस्करण है जो लागू होता है।
पहचान एन्क्रिप्शन
डिफ़ॉल्ट रूप से एक सहेजी गई निजी कुंजी डिवाइस के स्थानीय संग्रहण में स्पष्ट रूप से बैठती है। कोई भी जो कर सकता है उस स्टोरेज को पढ़ें - एक अनलॉक डिवाइस, एक फोरेंसिक टूल, एक ब्राउज़र प्रोफ़ाइल जिसे कॉपी किया गया है साझा मशीन - कुंजी पढ़ सकती है और आप बन सकती है।
पहचान एन्क्रिप्शन, के अंतर्गत सेटिंग्स › गोपनीयता और सुरक्षा, उस छेद को बंद कर देती है। इसके साथ:
- आपका
nsecआराम से एन्क्रिप्ट किया गया है एईएस-जीसीएम-256; - क्षणभंगुर गुप्त कुंजियाँ आपकी समूह चैट पर भरोसा कर रहे हैं उसी वॉल्ट कुंजी के अंतर्गत एन्क्रिप्टेड;
- एन्क्रिप्शन चालू होने पर प्लेनटेक्स्ट कुंजी कभी भी डिस्क पर नहीं लिखी जाती - यह केवल मौजूद रहती है स्मृति में, केवल सत्र के लिए;
- अनलॉकिंग एक बार होती है, जब ऐप शुरू होता है।
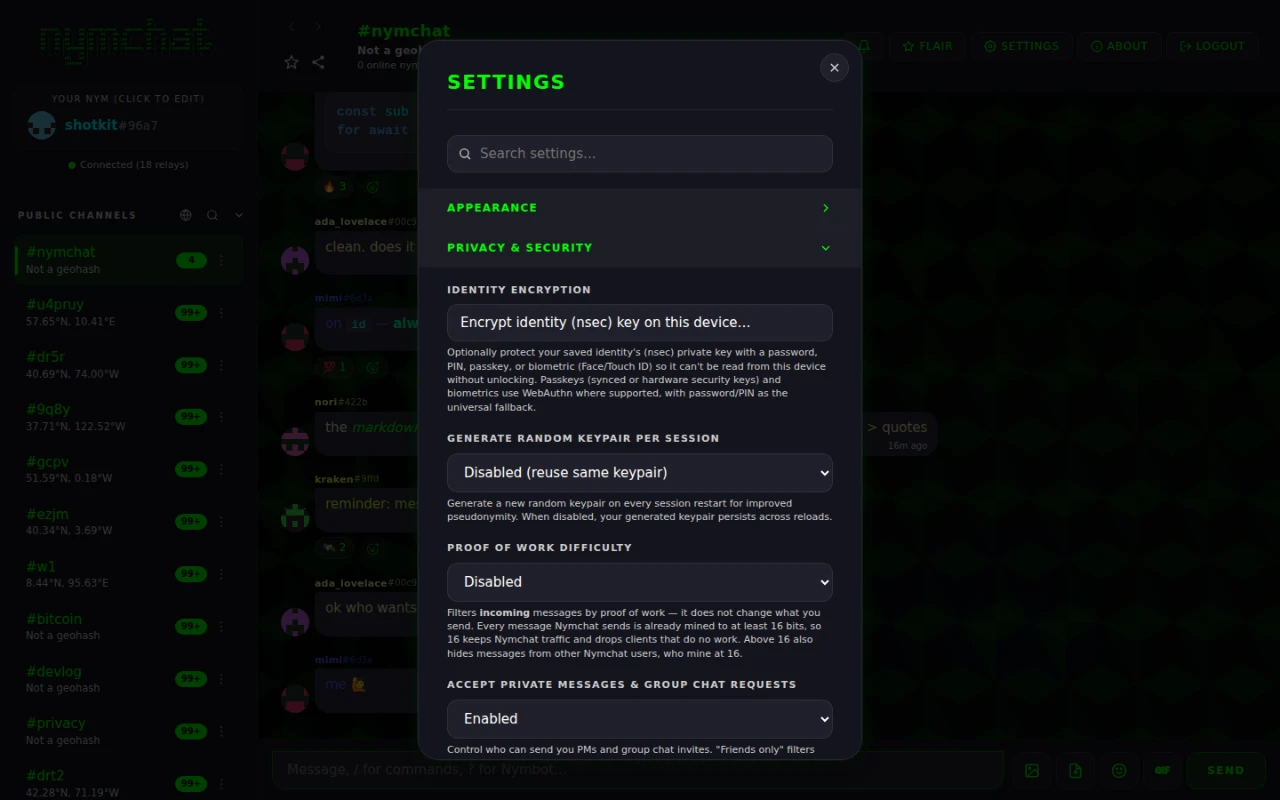
अनलॉक कारक और एन्क्रिप्टेड कुंजी डिवाइस के लिए स्थानीय हैं, इसलिए पहचान एन्क्रिप्शन है सक्षम प्रति डिवाइस. केवल एक गैर-संवेदनशील चालू/बंद प्राथमिकता यात्रा करती है उपकरणों के बीच, इसलिए एक नया उपकरण भी इसे सेट करने की पेशकश कर सकता है। कोई पासवर्ड, नमक या क्रेडेंशियल हमेशा सिंक किया जाता है.
एक अनलॉक कारक चुनना
आप चुनें कि इस डिवाइस पर वॉल्ट को कैसे अनलॉक किया जाए:
| कारक | कुंजी कैसे निकाली जाती है | पर उपलब्ध है |
|---|---|---|
| पासवर्ड | PBKDF2-SHA256, 310 000 पुनरावृत्तियाँ | हर जगह |
| नत्थी करना | वही PBKDF2 व्युत्पत्ति, केवल अंक | हर जगह |
| सर्व-कुंजी | PRF एक्सटेंशन के साथ WebAuthn, फिर HKDF-SHA256 | वेब अप्प |
| बायोमेट्रिक - फेस आईडी, टच आईडी, विंडोज हैलो, एंड्रॉइड बायोमेट्रिक्स, एक हार्डवेयर सुरक्षा कुंजी | वेब पर WebAuthn PRF; एंड्रॉइड और आईओएस पर प्लेटफॉर्म का अपना बायोमेट्रिक प्रॉम्प्ट | हर जगह |
पिन अंकों से बना एक पासवर्ड है, इसलिए छोटे पासवर्ड को बिल्कुल वैसा ही समझें: तेज़, और कमज़ोर।
प्रत्येक प्रमाणक WebAuthn PRF एक्सटेंशन को लागू नहीं करता है, और जो नहीं करता है कुंजी प्राप्त नहीं कर सकते. तो जैसे ही आप एन्क्रिप्शन सक्षम करते हैं ऐप आपको एक बार अनलॉक कर देता है, वहाँ और फिर - अगली बार खोलने की तुलना में तुरंत पता लगाना बेहतर है ऐप में वापस आने का कोई रास्ता नहीं है।
घबराहट मिटाओ
"आपका नाम" पैनल को दो सेकंड के लिए दबाकर रखें। निमचैट उपकरण पर अपने हर निशान को नष्ट कर देता है, उस पर सहेजी गई हर पहचान के लिए। कोई पुष्टिकरण संवाद नहीं है, उद्देश्य पर-मुद्दा यह है कि इसे तेजी से, दबाव में, दूसरे स्क्रीन के बिना चालू किया जा सकता है।
एक ही रखरखाव एक के लॉक स्क्रीन पर काम करता है कूटबद्ध पहचान: दो सेकंड के लिए शीर्ष पर निमचैट शब्दचिह्न को पकड़ें और पहले कुछ भी खोले बिना उपकरण को मिटा दिया जाता है।
एक संक्षिप्त एनीमेशन इस दौरान प्रगति दिखाता है:
- निमचैट सर्वर से प्रत्येक सहेजी गई पहचान-सिंक की गई सेटिंग्स, निजी संदेशों और समूह चैट की संग्रहीत प्रतियां, और संग्रहीत प्रोफ़ाइल-के लिए उस पहचान की अपनी कुंजी द्वारा हस्ताक्षरित प्रत्येक अनुरोध को हटाने के लिए कहता है। यह कदम अधिक से अधिक हो जाता है। 3 सेकंडवाइप नेटवर्क पर कभी भी लंबे समय तक इंतजार नहीं करता है;
- निजी कुंजी और कवर कुंजी को स्मृति से छोड़ देता है;
- प्रत्येक स्थानीय- और सत्र-भंडारण मान को एक ताज़ा यादृच्छिक कुंजी के अंतर्गत एन्क्रिप्ट करता है तुरंत त्याग दिया गया, फिर उन मानों को जंक से अधिलेखित कर देता है और साफ़ कर देता है भंडार;
- प्रत्येक IndexedDB डेटाबेस को ओवरस्क्रिप्ट और हटाता है, जिसमें आपके अन्य सहेजे गए पहचान रखने वाले स्टोर भी शामिल है;
- कैश संग्रहण को खाली कर देता है और सेवा कर्मी को अपंजीकृत कर देता है;
- कुकीज़ साफ़ करता है, फिर एक प्राचीन प्रथम-संचालित स्थिति में पुनः लोड करता है।
तीसरा कदम दिलचस्प है. डेटा को हटाना जरूरी नहीं है कि इसे पुनर्प्राप्त नहीं किया जा सकता है, इसलिए ऐप इसे पहली बार एक कुंजी के तहत एन्क्रिप्ट करता है, कोई भी - ऐप सहित - रखता है।
चरण एक केवल उन पहचानों तक पहुंचता है जिनकी कुंजी एप्लिकेशन उस समय उपयोग कर सकता है: सक्रिय एक, और उन सहेजे गए जिनकी कुंजी डिवाइस पर एन्क्रिप्टेड है, या एक ब्राउज़र एक्सटेंशन में है जो इसके लिए जवाब देता है. एक पहचान जो अभी भी पहचान एन्क्रिप्शन के पीछे बंद है, या जो रिमोट साइनर के माध्यम से चिह्नित करता है जबकि यह सक्रिय नहीं है, अनुरोध पर हस्ताक्षर नहीं कर सकता है, इसलिए इसके सर्वर रिकॉर्ड रहते हैं. यदि कोई भी अपलोड किया गया था, तो प्रगति स्क्रीन बताता है कि कितने।
एक हटाए गए पहचान को आप या किसी के द्वारा पुनर्प्राप्त नहीं किया जा सकता है. यदि एक नाम एक है जिसे आप रखना चाहते हैं, तो इसकी बैकअप करें nsec और इसका nympq1… इससे पहले कि आपको कभी इसकी आवश्यकता हो, पुनर्प्राप्ति कोड। उस पैनल पर एक सामान्य एकल टैप केवल एन. आई. एम. संपादक को खोलता है, इसलिए एक वाइप दुर्घटना से नहीं होता है।
यह नष्ट नहीं कर सकता है कि रिलेयर पहले से ही क्या रखते हैं: आपके चैनल संदेश और आपके निजी संदेशों के एन्क्रिप्टेड उपहार कवर जहां भी रिलेयर रखते हैं, वहीं रहते हैं, और अन्य लोगों के उपकरणों पर कॉपी भी करते हैं।
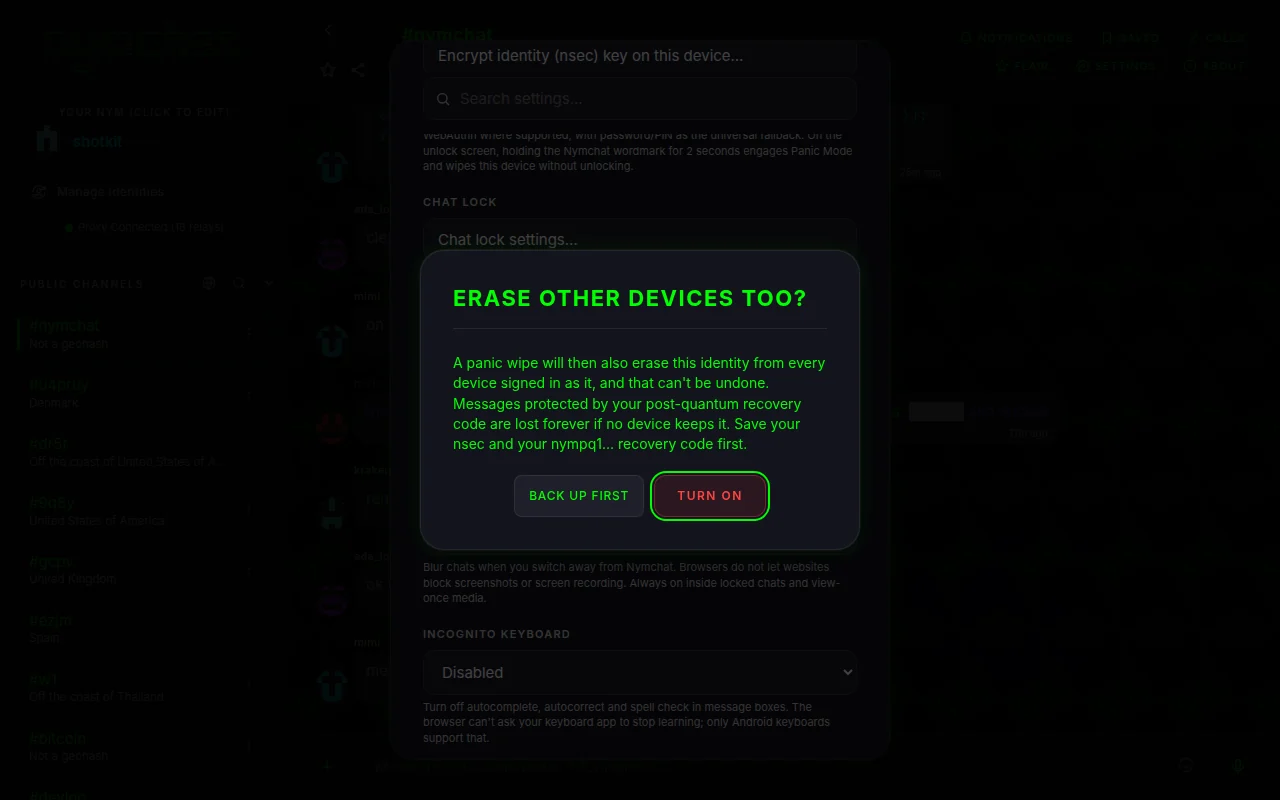
अपने अन्य उपकरणों को भी मिटा रहे हैं।
Panic Wipe मेरे अन्य उपकरणों को भी हटाता है, सेटिंग्स › गोपनीयता और सुरक्षा, डिफ़ॉल्ट रूप से बंद है और पहचान के आधार पर सेट किया जाता है. यह पहचान के सेटिंग्स के साथ सिंक्रनाइज़ करता है, इसलिए प्रत्येक डिवाइस में साइन अप किया गया है क्योंकि यह जानता है कि यह चालू है. इसे चालू करना आपको पुष्टि करने के लिए कहता है, और पहले अपने कुंजी को बैकअप करने की पेशकश करता है.
इसे चालू करने के साथ, किसी भी उपकरण पर एक घबराहट शुद्धिकरण से पहले दो और काम करती है, पहचान द्वारा हस्ताक्षरितः यह निमचैट सर्वर पर एक छोटा सा मार्कर छोड़ देता है, और रिले पर एक एन्क्रिप्टेड उपहार लपेट के रूप में उसी मार्कर को पहचान के लिए भेजता है। उस पहचान के रूप में साइन इन किया गया हर दूसरा उपकरण मार्कर की जांच करता है जब यह जुड़ता है, जब यह अग्रभूमि पर वापस आता है और हर पांच मिनट में। एक उपकरण जो अपने स्वयं के लॉगिन से नया वैध रूप से हस्ताक्षरित मार्कर पाता है, उस पहचान को मिटा देता है और उसे हटा देता है, बिना किसी संकेत के। उस उपकरण पर सहेजी गई अन्य पहचान को छुआ नहीं जाता है।
- एक जाली मार्कर को नजरअंदाज कर दिया जाता हैः इसमें पहचान के अपने हस्ताक्षर होने चाहिए।
- फिर से लॉग इन करने से एक नया लॉग इन समय समाप्त हो जाता है और मार्कर साफ़ हो जाता है, ताकि नया लॉग इन मिटा न जाए। एक उपकरण जो उस के बाद फिर से लॉग इन करने तक ऑफ़लाइन रहता है, संकेत से चूक सकता है।
- मार्कर 90 दिनों के लिए रखा जाता है, और पहचान की सार्वजनिक कुंजी, एक समय और एक हस्ताक्षर रखता है-इस बारे में कुछ भी नहीं कि कौन से उपकरण मौजूद हैं।
- यह ब्लुटुथ जाल पर यात्रा नहीं करता है।
- एक एन्क्रिप्टेड पहचान जो अभी भी लॉक है जब आप लॉक स्क्रीन से घबरा जाते हैं तो हस्ताक्षर नहीं कर सकते हैं, इसलिए यह संकेत नहीं भेज सकता है।
चैट लॉक, स्क्रीन सुरक्षा और गुप्त कीबोर्ड
उस व्यक्ति के लिए सेटिंग्स & rsaquo; गोपनीयता & सुरक्षा के तहत तीन सेटिंग्स जो आपका खुला फोन उठाता है, या आपके कंधे पर नज़र रखता है।
चैट लॉक चैट लॉक, एक बातचीत की पंक्ति के मेनू में, इसे मुख्य सूची से बाहर ले जाता है बंद बिल्लियों, जो केवल फेस आईडी, एक उंगली के निशान, एक पासवर्ड या पासवर्ड के बाद खोलता है. उनमें से किसी के साथ एक डिवाइस आपको एक पासवर्ड सेट करने के लिए कहता है, जो उस डिवाइस पर रखा जाता है; पहचान एन्क्रिप्शन चालू होने पर, इसका पासवर्ड या पिन लॉक भी खोलता है. 100 चैट तक लॉक किया जा सकता है, हालांकि नहीं #nymchatएक बंद चैट की सूचनाएं केवल “नई संदेश” कहती हैं। चैट लॉक सेटिंग्स यह निर्धारित करता है कि आप ऐप छोड़ने के बाद वे कितनी जल्दी फिर से लॉक करते हैं, और लॉक किए गए चैट आइटम को पूरी तरह से छिपा सकता है, ताकि यह केवल जब आप एक साइड बार खोज में एक गुप्त कोड टाइप करते हैं तो खुलता है।
स्क्रीन सुरक्षा, डिफ़ॉल्ट रूप से बंद, प्लेटफ़ॉर्म की अनुमति देता है. एंड्रॉइड पर यह ऐप स्विच में चैट छिपाता है और स्क्रीनशॉट और स्क्रीन रिकॉर्डिंग को अवरुद्ध करता है. आईओएस पर यह ऐप स्विच में चैट को छिपाता है और उन्हें कवर करता है जबकि स्क्रीन रिकॉर्डिंग या दर्पण किया जाता है; आईओएस ऐप्स स्क्रीनशॉट को अवरुद्ध नहीं करता है. एक ब्राउज़र में यह चैट को अवरुद्ध करता है जब आप बाहर निकलते हैं; ब्राउज़र वेबसाइटों को स्क्रीनशॉट या रिकॉर्डिंग को अवरुद्ध नहीं करते हैं. यह हमेशा अंदर लॉक चैट और एक बार मीडिया पर होता है।
Incognito कीबोर्ड, डिफ़ॉल्ट पर बंद. एंड्रॉइड पर यह कीबोर्ड से पूछता है कि आप क्या टाइप नहीं करते हैं और सुझावों को बंद करता है और संदेश बॉक्स में autocorrect। एक ब्राउज़र में यह autocomplete, autocorrect और spell check को बंद करता है, लेकिन एक वेबसाइट आपके कीबोर्ड ऐप को सीखना बंद करने के लिए नहीं कह सकती है. आईओएस अनुप्रयोगों को ऐसा स्विच नहीं देता है, इसलिए सेटिंग वहां उपलब्ध नहीं है।
आपके डिवाइस पर क्या संग्रहीत है
निमचैट स्थिति को स्थानीय रूप से रखता है ताकि यह तुरंत खुल सके और ऑफ़लाइन काम कर सके। मोटे तौर पर:
| क्या | टिप्पणियाँ |
|---|---|
| आपकी कुंजी जोड़ी | पहचान एन्क्रिप्शन चालू होने पर आराम से एन्क्रिप्ट किया गया। प्रति-सत्र या हार्डकोर मोड में बिल्कुल भी संग्रहीत नहीं है। |
| अन्य बचाए गए पहचान | प्रत्येक पहचान में पहचान प्रबंधित करें दूसरों के अलावा अपनी खुद की कुंजी, सेटिंग, कैश और कतार में लगे संदेश रखता है। केवल सक्रिय संदेश ही लोड होता है। |
| सहेजे गए संदेश, लॉक और पिन किए गए चैट | आपके द्वारा सहेजे गए, लॉक किए गए और चिपके हुए चीजों की सूची। |
| सेटिंग्स और प्राथमिकताएँ | थीम, लेआउट, अवरुद्ध उपयोगकर्ता और कीवर्ड, पसंदीदा चैनल और बाकी सब। |
| चैनल का इतिहास और प्रोफ़ाइल | रिले से जो कुछ प्राप्त किया गया है उसका एक कैश। |
| डिक्रिप्टेड निजी संदेश और समूह चैट | नियंत्रणकर्ता डिवाइस पर पीएम और ग्रुप चैट को कैश करें (डिफ़ॉल्ट रूप से चालू)। इसे बंद करें और वे डिस्क पर बैठे रहने के बजाय प्रत्येक लॉन्च को पुनः प्राप्त और डिक्रिप्ट कर दिए जाएंगे। |
| समूह सदस्यता और अल्पकालिक समूह कुंजियाँ | पहचान एन्क्रिप्शन चालू होने पर वॉल्ट कुंजी के अंतर्गत एन्क्रिप्ट किया गया। |
| फ़्लेयर खरीदारी | रिडीम कोड से पुनर्प्राप्त करने योग्य - देखें स्वभाव की दुकान. |
सेटिंग्स › डेटा और बैकअप में पैनिक की तुलना में दो संकीर्ण उपकरण हैं पोंछना: स्थानीय संग्रहण कैश साफ़ करें कैश्ड इतिहास, संदेश, प्रोफाइल आदि को हटा देता है प्रतिक्रियाएँ लेकिन आपका लॉगिन, सेटिंग्स, समूह सदस्यता और खरीदारी रखता है; सेटिंग्स को डिफ़ॉल्ट पर रीसेट करें उलटा करता है.
अपने खाते को हटाएं
खाता डेटा हटाएँ और उपकरण मिटा दें, सेटिंग्स › डेटा & बैकअप के अंत में, ऐप के अंदर से अपने खाते को हटाता है. यह एक बार पूछता है, फिर, जिसका कुंजी इसका उपयोग कर सकता है, जिसका डिवाइस पर सहेजा गया प्रत्येक पहचान के लिए, Nymchat के सर्वर को उस पहचान के लिए बनाए गए सभी चीजों को हटाने के लिए कहता है: सिंक्रनाइज़ सेटिंग्स और पोस्ट-क्वांटम रिकॉर्डिंग कोड, प्रोफ़ाइल, PM और समूह आर्केड, Nymbot वार्तालाप, कार्यक्रम संदेश, आपके सार्वजनिक पदों की सर्वर की प्रतिलिपि, अपने Nymbot क्रेडिट सॉफ्टवेयर के साथ अपने रजिस्टर, खरीद, बिल और कवरेज रिकॉर्ड्स, रिपोर्ट्स आप खाता डेटा हटाया पहले दौड़ने से पहले लौटें।
प्रत्येक पहचान के सर्वर डेटा को हटाने से पहले, ऐप उस पहचान द्वारा हस्ताक्षरित एक छोटे से मार्कर को भी संग्रहीत करता हैः इसकी सार्वजनिक कुंजी, एक समय, एक घटना आईडी और हस्ताक्षर, और कुछ नहीं, 90 दिनों के लिए रखा जाता है। ऐसा होता है चाहे या नहीं। Panic Wipe मेरे अन्य उपकरणों को भी हटाता है प्रत्येक अन्य डिवाइस जो उस पहचान की जांच करता है जब यह कनेक्ट होता है, वह सामने की ओर लौटता है, और हर कुछ मिनट में, और डेटा को फिर से अपलोड करने के बजाय उस पहचान को मिटाता है।
आईफोन और आईपैड पर यह आईक्लाउड में सहेजे गए प्रमुख बैकअप को भी हटा देता है। गूगल ड्राइव में बैकअप, और कहीं और से सहेजे गए आईक्लाउड बैकअप, जहां हैं वहीं रहें।
किसी भी शेष Nymbot क्रेडिट खाते के साथ हटा दिए जाते हैं और इसे Nymchat या Nymbot ऐप में पुनर्स्थापित नहीं किया जा सकता है। ?transfer सबसे पहले, यदि आप उन्हें रखना चाहते हैं।
हमारे सार्वजनिक रिले पर पहले से ही पोस्ट और संदेश रिले ऑपरेटरों द्वारा रखा जाता है और हम उन्हें हटा नहीं सकते हैं।