ज्ञानधार पहचान
पहचान और लॉगिन
कोई हिसाब नहीं है. आपके डिवाइस पर एक कुंजी जोड़ी है, और आपके पास सब कुछ है do इसके साथ हस्ताक्षरित है।
सुविधा के लिए यह पृष्ठ मशीन-अनुवादित है। अंग्रेजी मूल संस्करण वह संस्करण है जो लागू होता है।
कुंजियाँ, खाते नहीं
एक नोस्ट्र पहचान एक secp256k1 कीपेयर है। सार्वजनिक कुंजी आपकी पहचान करती है; निजी कुंजी चिह्न आप क्या भेजते हैं. कोई पंजीकरण चरण नहीं है क्योंकि पंजीकरण करने के लिए कुछ भी नहीं है - कुंजी स्थानीय रूप से उत्पन्न होती है और उसी क्षण वैध होती है जब वह मौजूद होती है।
आप दो एन्कोडिंग देखेंगे:
| रूप | यह क्या है | इसे साझा कर रहा हूं |
|---|---|---|
npub1… | आपकी सार्वजनिक कुंजी | सुरक्षित। यह आपका पता है. |
nsec1… | आपकी निजी कुंजी | कभी नहीं। यह है आप। |
nympq1… | आपकी पोस्ट-क्वांटम कोड | कभी नहीं। यह आपको खोलता है क्वांटम प्रतिरोधी संदेश. |
आपका निम वह प्रदर्शन नाम है जिसे आपने चुना है और इसमें से चार हेक्स अक्षर लिए गए हैं
आपकी सार्वजनिक कुंजी - SatoshiFan#a1b2. नाम आरक्षित नहीं हैं और दो लोग हैं
वही चुन सकते हैं; प्रत्यय वह है जो उन्हें अलग बताता है, और इसे उधार नहीं लिया जा सकता है
इसके पीछे की कुंजी के बिना.
आपकी निजी कुंजी की प्रतिलिपि किसी के पास नहीं है, इसलिए कोई भी इसे पुनर्स्थापित नहीं कर सकता है। इसे खो दो और
पहचान ख़त्म हो गई: लॉक नहीं हुआ, ख़त्म हो गया। यदि कोई पहचान आपके लिए मायने रखती है, तो उसकी प्रतिलिपि बनाएँ
nsec एक पासवर्ड प्रबंधक में अब - और उसके nympq इसके बजाय, कोड nsec अकेले पोस्ट-क्वांटम कोड को पुनर्निर्माण नहीं कर सकते हैं, जो इसके अलग होने का पूरा बिंदु है, इसलिए दोनों एक साथ बैकअप कर रहे हैं या बिल्कुल नहीं।
क्षणिक पहचान
स्वागत स्क्रीन पर साइन अप करें और निमचैट आपके लिए मौके पर ही एक कुंजी जोड़ी बना देगा। क्या होता है इसके आगे एक सेटिंग है - प्रति सत्र रैंडम कीपेयर जेनरेट करें, के अंतर्गत सेटिंग्स › गोपनीयता और सुरक्षा:
| तरीका | व्यवहार |
|---|---|
| अक्षम (गलती करना) | की-जोड़ी पुनः लोड होने पर बनी रहती है, इसलिए आपका nym टैब बंद करने और वापस आने से बच जाता है। |
| सक्रिय | हर सत्र में एक बिल्कुल नई पहचान। कुछ भी इस सत्र को पिछले सत्र से नहीं जोड़ता है। |
| कट्टर | के लिए एक नई कुंजी जोड़ी प्रत्येक संदेश भेजा गया. |
कोई भी उस पबकी का जवाब नहीं दे सकता जो अब मौजूद नहीं है। निजी संदेश और समूह चैट करते हैं हार्डकोर मोड में विश्वसनीय रूप से काम नहीं करेगा, और सेटिंग्स सिंक नहीं होंगी। यह एक में चिल्लाने के लिए है सार्वजनिक चैनल और कुछ नहीं। प्रति-सत्र मोड का सेटिंग्स सिंक पर समान प्रभाव पड़ता है, उसी कारण से.
वहाँ भी है पुनरारंभ पर ऑटो अल्पकालिक मोड के अंतर्गत सेटिंग्स › मैसेजिंग और डिस्प्ले, जो स्वागत स्क्रीन को छोड़ देता है पूरी तरह से और आपको सीधे एक ताज़ा क्षणिक सत्र में ले जाता है।
यह छिप जाता है आप अन्य उपयोगकर्ताओं से: इसके पीछे कोई नाम, ईमेल या फ़ोन नंबर नहीं है कुंजी. ऐसा होता है नहीं जिन रिले से आप कनेक्ट होते हैं उनसे अपना आईपी पता छुपाएं। निमचैट मार्ग डिफ़ॉल्ट रूप से अपने स्वयं के प्रॉक्सी के माध्यम से ट्रैफ़िक रिले करता है, जो आपका पता रखता है तृतीय-पक्ष रिले से बाहर - देखें गोपनीयता प्रॉक्सी - लेकिन अगर यह आपके लिए मायने रखता है, तो टोर या वीपीएन का भी उपयोग करें।
नोस्ट्र खाते से लॉग इन करना
लॉगिन टैब आपके पास पहले से मौजूद एक पहचान लेता है। कैसे के अवरोही क्रम में चार तरीके आपकी कुंजी बहुत खुल गई है:
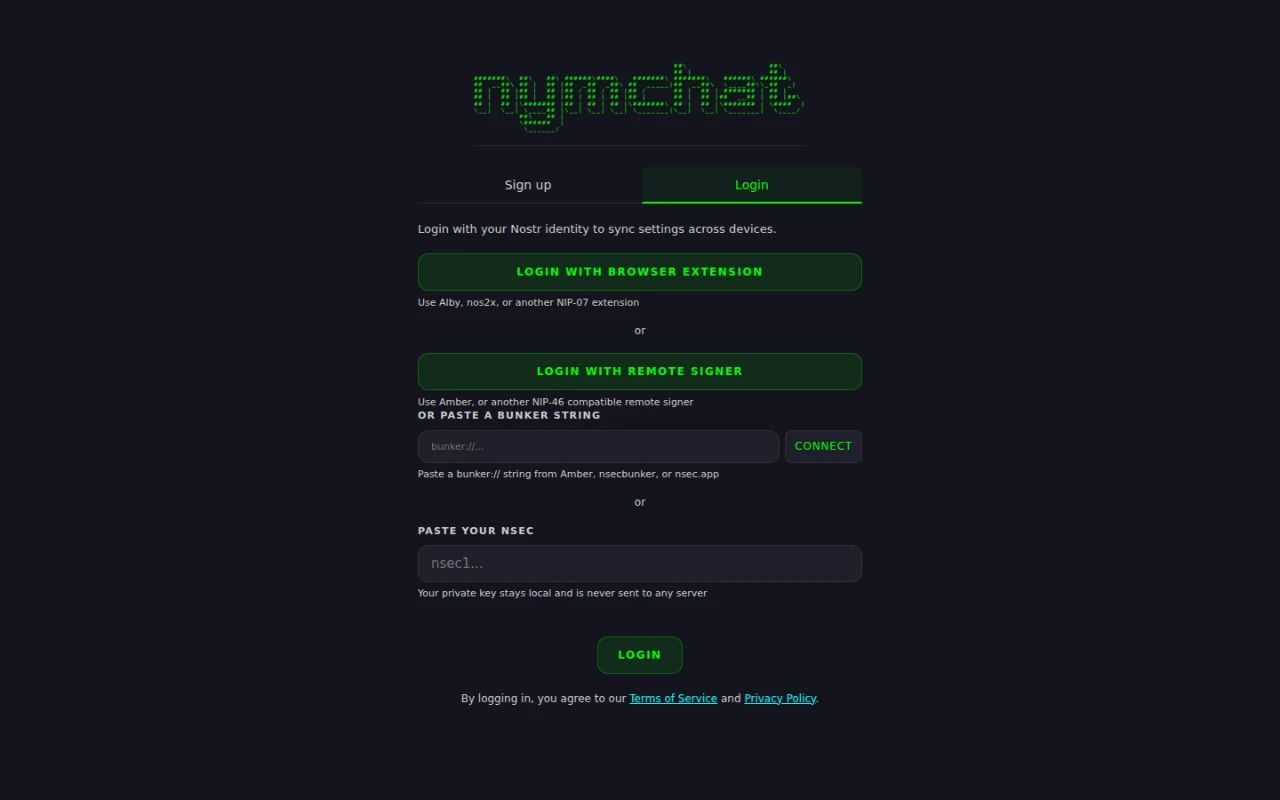
| तरीका | कुंजी कहाँ रहती है | ज़रूरत |
|---|---|---|
| ब्राउज़र एक्सटेंशन (एनआईपी-07) | विस्तार में. निमचैट इसे हस्ताक्षर करने के लिए कहता है और कभी चाबी नहीं देखता है। | एल्बी, nos2x या समान |
| दूरस्थ हस्ताक्षरकर्ता (एनआईपी-46) | किसी अन्य डिवाइस या सेवा पर. हस्ताक्षर अनुरोध इसके पास जाते हैं। | एम्बर, nsecbunker, nsec.app |
| बंकर स्ट्रिंग | ऊपर जैसा ही - ए पेस्ट करें bunker:// स्कैनिंग के बजाय यूआरआई. |
एक हस्ताक्षरकर्ता जो एक का उत्सर्जन करता है |
| एक एनसेक चिपकाएँ | इस ब्राउज़र या ऐप के स्थानीय संग्रहण में। | कुछ नहीं |
उन चार के ऊपर, Google के साथ जारी रखें और एक कूटशब्द के साथ जारी रखें एक कुंजी पुनर्स्थापित करें जिसका आपने पहले बैकअप लिया था-देखें अपने कुंजी का समर्थन करेंफिर पुनर्स्थापित कुंजी एक प्लग एक के रूप में संग्रहीत होती है।
जहां भी संभव हो एक एक्सटेंशन या रिमोट साइनर को प्राथमिकता दें। यदि आप एक पेस्ट करते हैं nsec, चालू करो पहचान एन्क्रिप्शन तो संग्रहीत कुंजी है
डिवाइस से पढ़ने योग्य नहीं.
एक सतत पहचान से आपको एक नाम मिलता है जो पुनरारंभ होने से बच जाता है, एक प्रोफ़ाइल जिसे अन्य ग्राहक देख सकते हैं, सेटिंग्स जो डिवाइसों के बीच आपका अनुसरण करती हैं, और ज़ैप जो वास्तव में आपको भुगतान किया जा सकता है।
एक से अधिक पहचान
एक उपकरण सहन कर सकता है 10 पहचान और उनमें से एक को बदल दिया। पहचान प्रबंधित करें, "Your Nym" पैनल के तहत सीधे पंक्ति, सूची खोलती है: प्रत्येक सहेजा पहचान अपने अवाटर, nym और कैसे यह साइन अप करता है (nsec, एक्सटेंशन, bunker, ephemeral या अनाम), सक्रिय एक पर एक चेक, और किसी भी पर एक बिंदु जो अनलॉक संदेश है।
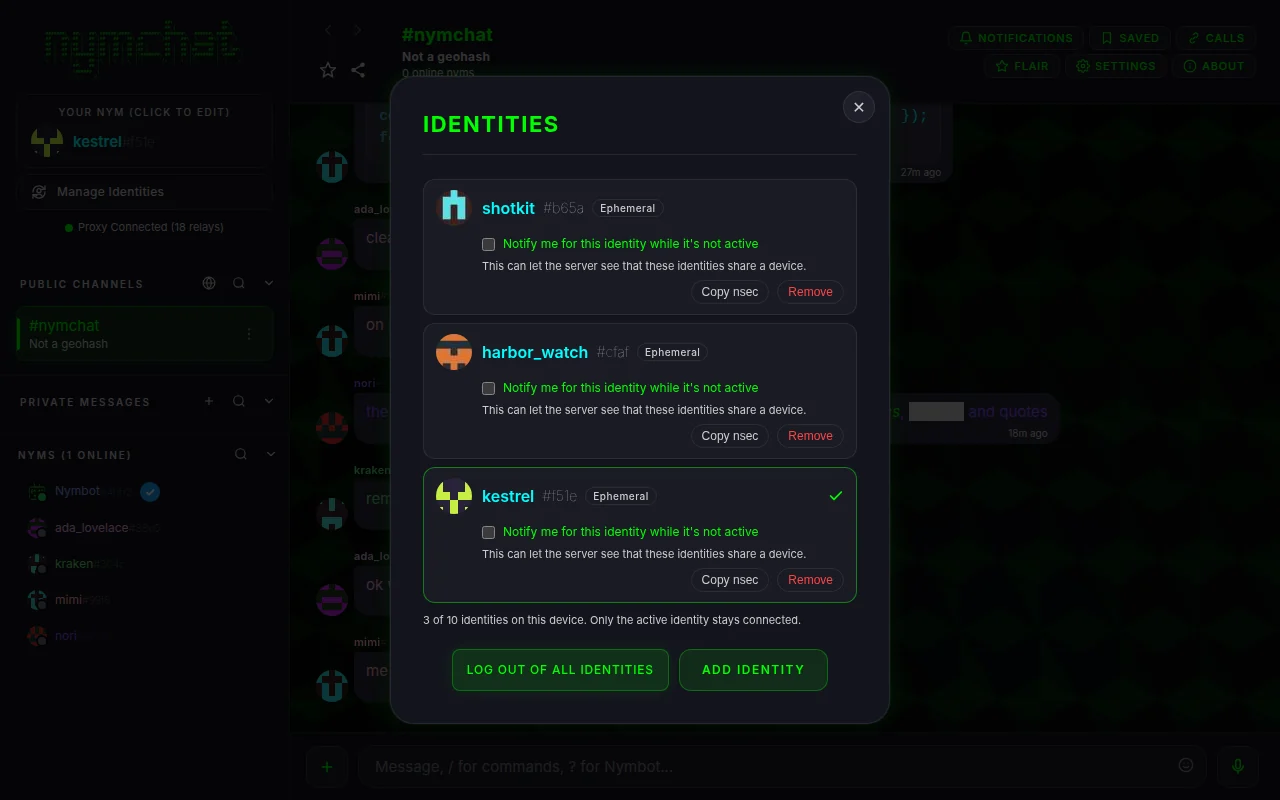
- पहचान जोड़ें वर्तमान पहचान को लॉग आउट किए बिना साइन-अप और लॉगिन स्क्रीन खोलता है, ताकि नई सूची में शामिल हो जाए।
- पहचान पर टैप करना ऐप अपने स्वयं के सेटिंग्स, चैट, ड्राइव और पंजीकृत संदेशों के साथ उस पहचान के रूप में फिर से शुरू करता है; जो कुछ भी अभी भी अनसेंट है वह पहचान के साथ रहता है जो इसे लिखा है और कभी भी किसी और द्वारा हस्ताक्षर नहीं किया जाता है।
- हटाएँ उस पहचान के संदेश, सेटिंग्स और कैश को डिवाइस से हटा देता है. यदि इसकी कुंजी केवल डिवाइस पर मौजूद है, तो इसका अंत है, तो बैकअप करें
nsecसबसे पहले। किसी विस्तार में रखी एक कुंजी या एक दूरस्थ हस्ताक्षरकर्ता वहाँ रहता है। - लॉग आउट करें, एन. आई. एम. विवरण में, केवल सक्रिय पहचान को लॉग आउट करता है और अगले पर स्विच करता है; सभी पहचानों से लॉग आउट करें हर एक को हटा दें।
द्वारा संरक्षित एक पहचान पहचान कूटलेखन जबकि यह उपयोग में नहीं है, यह एन्क्रिप्टेड रहता है. उस पर स्विच करने से इसकी अवरोध स्क्रीन आती है, और उस स्क्रीन की पहचान भूल जाओ इसे डिवाइस से हटा देता है और आपको अगले पहचान पर या स्वागत स्क्रीन पर ले जाता है यदि यह आखिरी था।
केवल सक्रिय पहचान जुड़ा हुआ है. बाकी कोई कनेक्शन खुला नहीं रखते हैं और कोई प्लस नोटिस नहीं प्राप्त करते हैं, क्योंकि पहचानों के बीच साझा किए गए डिवाइस के प्लस टोकन से सर्वर को पता चलता है कि वे एक साथ हैं। इस पहचान के लिए मुझे सूचित करें जबकि यह सक्रिय नहीं है यह एक पहचान के लिए चालू होता है, और ऐसा कहता है। प्रत्येक पहचान अपने स्वयं के कनेक्शनों के माध्यम से रिले और Nymchat सर्वर से बात करता है, और कोई अनुरोध उनमें से दो को ले जाता है। बाकी एक डिवाइस पर कोई भी ऐप क्या दिखाता है: एक ही आईपी पते, और स्विच जो एक के बाद होते हैं।
अपने कुंजी का समर्थन करें
एक nsec एक पासवर्ड प्रबंधक में कॉपी किया गया अभी भी सबसे सरल बैकअप है। Nym के विवरण देखें या संपादित करें, के बगल में
nsec और पोस्ट-क्वांटम रिकवरी कोड:
- Google केकुंजी, और इसके साथ पुनर्प्राप्ति कोड, आपके द्वारा चुने गए पिन के तहत आपके डिवाइस पर एन्क्रिप्ट किए जाते हैं और आपके गूगल ड्राइव के छिपे हुए ऐप फ़ोल्डर में संग्रहीत किए जाते हैं। गूगल एक प्रति रखता है जिसे वह पिन के बिना नहीं पढ़ सकता है। पुनर्स्थापित करने के लिए, चुनें Google के साथ जारी रखें किसी अन्य डिवाइस पर जाएं और पिन दर्ज करें।
- सेब, आईओएस ऐप में, अपने iCloud Keychain में एक ही पिन-इंक्रिप्शन कॉपी रखता है।
- एक कूटशब्दबैक-अप को केवल एक गुप्त के तहत कूटबद्ध किया जाता है जिसे कूटशब्द उत्पन्न कर सकता है, और अपनी सार्वजनिक कुंजी के बजाय कूटशब्द से प्राप्त एक अलग कुंजी के तहत संग्रहीत किया जाता है। इसे इसके साथ पुनर्स्थापित करें एक passkey के साथ जारी रखें जहां भी उपलब्ध हो पाता है।
एक छोटा PIN पहले दो का कमजोर बिंदु है, इसलिए पुनर्स्थापना स्क्रीन बार-बार गलत अनुमान लगाने को धीमा करता है।
आपकी प्रोफ़ाइल
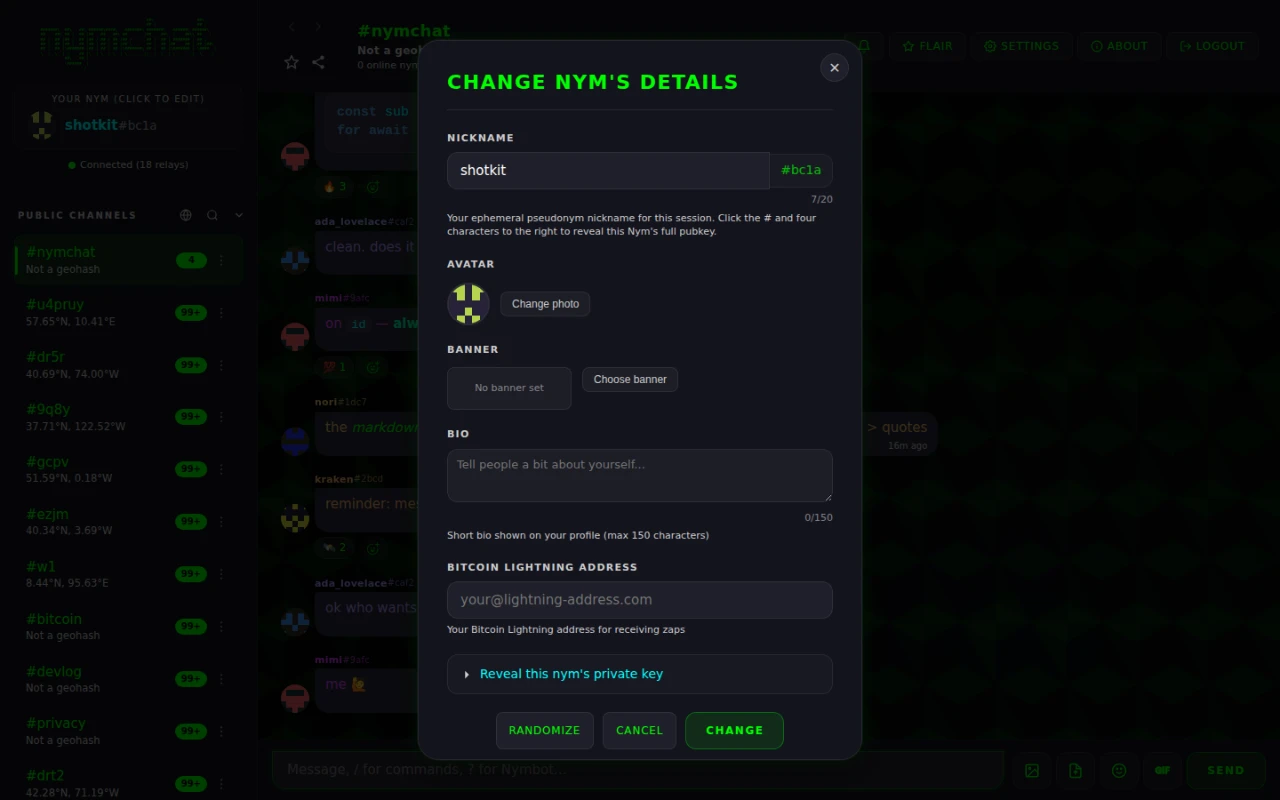
साइड बार के शीर्ष पर "Your Nym" पैनल पर टैप करें Nym के विवरण देखें या संपादित करें. यह आपकी पूर्ण सार्वजनिक कुंजी से शुरू होता है, जिसे आप कॉपी कर सकते हैं।
npub या हेक्स में; के बाद चार वर्ण # आपके एन. आई. एम. में हेक्स के अंतिम चार हैं। इसके नीचे आप संपादित कर सकते हैंः
- उपनाम - 20 अक्षर तक.
/nickवैसा ही करता है संगीतकार की बात. - अवतार और बैनर इमेजिस।
- जैव - 150 अक्षर तक.
- बिटकॉइन लाइटनिंग पता - कहाँ आपको प्राप्त होने वाले झटके भुगतान किया जाता है.
- इस नाम की निजी कुंजी प्रकट करें - एक संक्षिप्त अनुभाग जो दिखाता है
nsecऔर यहnympq1…इसके साथ पोस्ट-क्वांटम रिकवरी कोड, ताकि आप उन्हें बैकअप कर सकें। - कुंजी बैकअप देखो अपने कुंजी का समर्थन करें.
लॉग आउट करें यह एक ही पैनल के नीचे है।
लॉग-इन नोस्ट्र पहचान के लिए यह आपकी सामान्य नोस्ट्र प्रोफ़ाइल है (a kind 0
मेटाडेटा इवेंट), इसलिए यहां एक बदलाव हर दूसरे नोस्ट्र क्लाइंट में भी दिखाई देता है।
एक ही पैनल को दो सेकंड तक दबाएं और पकड़ें और Nymchat तुरंत डिवाइस से खुद को मिटाता है, बिना पूछने के - प्रत्येक सहेजा गया पहचान, न केवल सक्रिय एक। घबराहट मिटाओ.