Kunskapsbas Identitet
Enhetssäkerhet
End-to-end-kryptering skyddar ett meddelande under överföring. Den här sidan handlar om andra hälften: nyckeln som sitter på din enhet och blir av med den i en hast.
För transithalvan — inklusive den valfria kvantbeständig kryptering för privata meddelanden och grupp chattar – se dessa sidor istället.
Den här sidan är maskinöversatt för enkelhetens skull. Det engelska originalet är den version som gäller.
Identitetskryptering
Som standard finns en sparad privat nyckel i enhetens lokala lagringsutrymme. Alla som kan läs den lagringen — en olåst enhet, ett kriminaltekniskt verktyg, en webbläsarprofil kopierad från en delad maskin — kan läsa nyckeln och bli du.
Identitetskryptering, under Inställningar › Sekretess och säkerhet, stänger det hålet. Med den på:
- din
nsecär krypterad i vila med AES-GCM-256; - den flyktiga hemliga nycklarna din gruppchattar lita på är krypterad under samma valvnyckel;
- klartextnyckeln skrivs aldrig till disk medan kryptering är på – den finns bara i minnet, endast för sessionen;
- upplåsning sker en gång när appen startar.
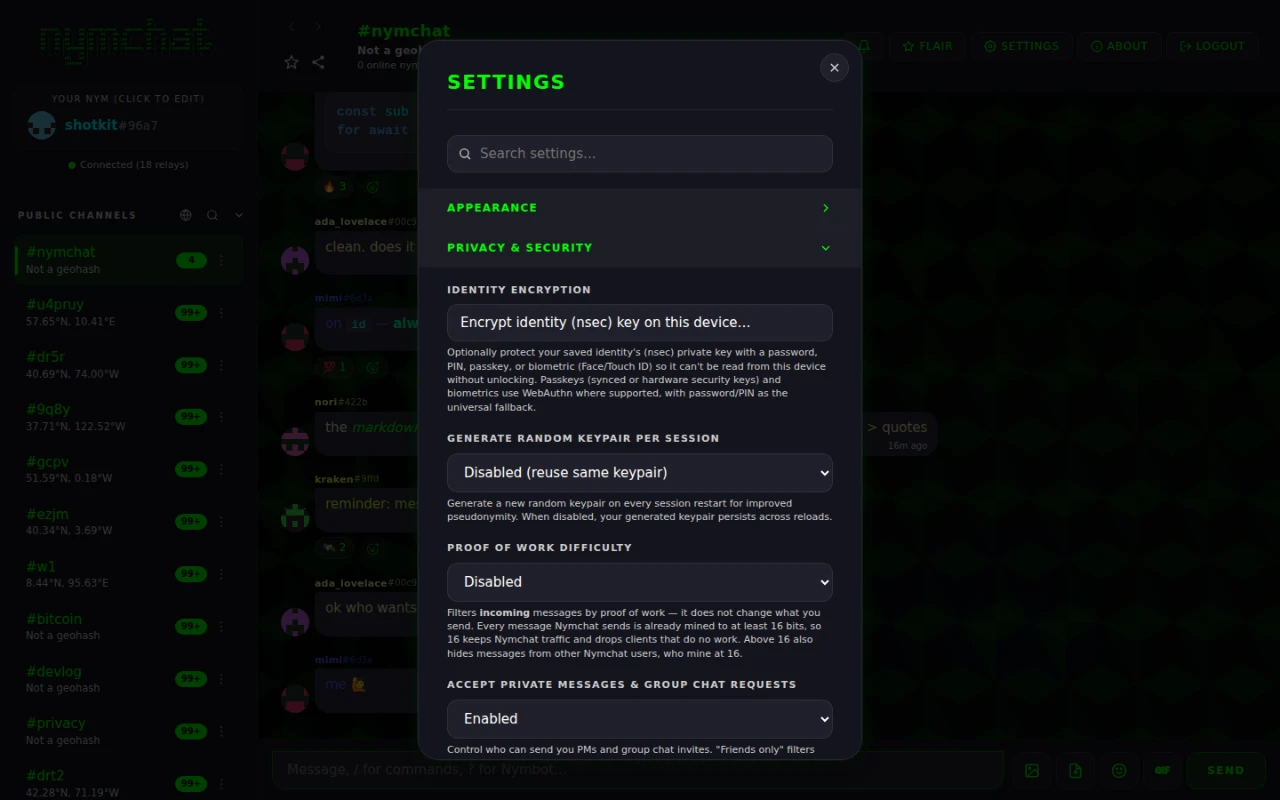
Upplåsningsfaktorn och den krypterade nyckeln är lokala för en enhet, så identitetskryptering är det aktiverat per enhet. Endast en icke-känslig av/på-inställning reser mellan enheter, så en ny enhet kan erbjuda att konfigurera den också. Inget lösenord, salt eller autentiseringsuppgifter synkroniseras någonsin.
Att välja en upplåsningsfaktor
Du väljer hur valvet ska låsas upp på den här enheten:
| Faktor | Hur nyckeln härleds | Tillgänglig på |
|---|---|---|
| Lösenord | PBKDF2-SHA256, 310 000 iterationer | Överallt |
| STIFT | Samma PBKDF2-härledning, endast siffror | Överallt |
| Nyckel | WebAuthn med PRF-tillägget, sedan HKDF-SHA256 | Webbapp |
| Biometrisk — Face ID, Touch ID, Windows Hello, Android-biometri, en säkerhetsnyckel för maskinvara | WebAuthn PRF på webben; plattformens egen biometriska prompt på Android och iOS | Överallt |
En PIN-kod är ett lösenord som består av siffror, så behandla ett kort som precis det: snabbt och svagt.
Inte alla autentiseringsenheter implementerar WebAuthn PRF-tillägget, och en som inte gör det kan inte härleda en nyckel. Så i det ögonblick du aktiverar kryptering får appen dig att låsa upp en gång, där och då — bättre att ta reda på det direkt än nästa gång du öppnar app utan väg in igen.
Paniktorka
Tryck och håll "Your Nym"-panelen i två sekunder. Nymchat förstör varje spår av sig själv på enheten, för varje identitet som sparats på den. Det finns ingen bekräftelse dialog, i syfte - poängen är att det kan utlösas snabbt, under tryck, utan en andra skärm för att komma igenom.
Samma håll fungerar på låsskärmen för en Krypterad identitetHåll Nymchat-ordmärket högst upp i två sekunder och enheten raderas utan att låsa upp något först.
En kort animering visar framstegen medan den:
- ber Nymchat-servern att ta bort vad den håller för varje sparad identitet - synkroniserade inställningar, de arkiverade kopiorna av privata meddelanden och gruppchattar och den sparade profilen - med varje begäran signerad av den identitets egna nyckel. 3 sekunderWipe väntar aldrig längre på nätverket.
- droppar de privata nycklarna och låsnyckeln från minnet;
- krypterar varje lokal- och sessionslagringsvärde under en ny slumpmässig nyckel dvs omedelbart kasseras, skriver sedan över dessa värden med skräp och rensar butiker;
- Överskriver och raderar varje IndexedDB-databas, inklusive den butik som innehåller dina andra sparade identiteter.
- tömmer cacheminnet och avregistrerar servicearbetaren;
- rensar cookies och laddar sedan om till ett orörd förstagångsläge.
Steg tre är den intressanta. radering av data gör inte nödvändigtvis det oåterställbart, så appen krypterar det först under en nyckel ingen - inklusive appen - håller.
Steg ett når bara identiteter vars nyckel appen kan använda i det ögonblicket: den aktiva, och sparade de vars nyckel är på enheten okrypterad, eller i en webbläsartillägg som svarar för det. En identitet som fortfarande är låst bakom identitetskryptering, eller som markerar genom en fjärrsignatur medan den inte är aktiv, kan inte signera begäran, så dess serverposter stannar.
En borttagen identitet kan inte återställas, av dig eller av någon annan.Om en nym är en du vill behålla, säkerhetskopiera den nsec och dess nympq1… En normal enskild knapptryckning på den panelen öppnar bara nym-redigeraren, så en borttagning sker inte av misstag.
Det kan inte ta bort vad reläer redan har: dina kanalmeddelanden och de krypterade presentförpackningarna av dina privata meddelanden stannar där reläerna håller dem, och så gör kopiorna på andra människors enheter.
Städa dina andra enheter också
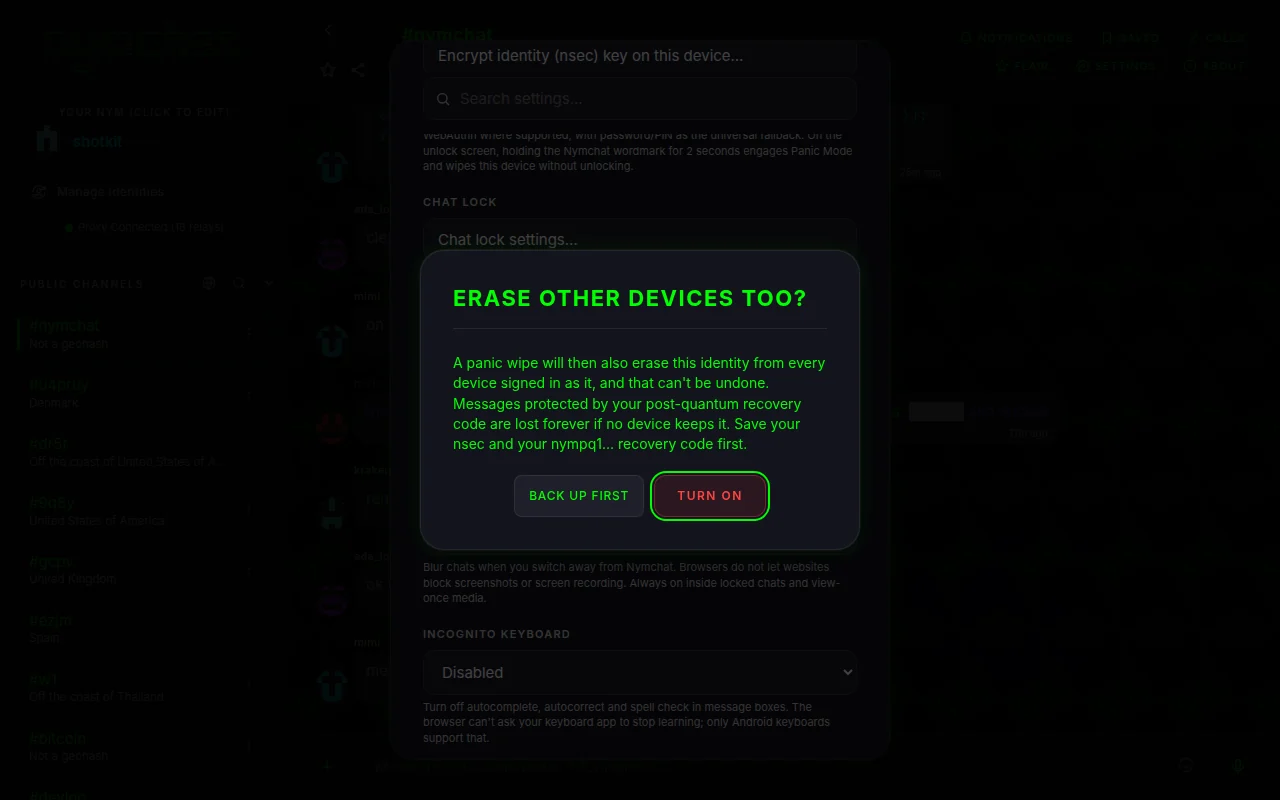
Panic Wipe raderar också mina andra enheter, under Inställningar › Sekretess & Säkerhet, är av som standard och är inställd per identitet. Det synkroniseras med identitetsinställningarna, så varje enhet som är inloggad som det vet att det är på.
Med det på, en panik på någon enhet gör ytterligare två saker före rensningen, signerad av identiteten: den lämnar en liten markering på Nymchat-servern och skickar samma markering till identiteten själv som en krypterad presentförpackning på reläerna. Varje annan enhet som är inloggad som den identiteten kontrollerar för markeringen när den ansluts, när den återvänder till förgrunden och var femte minut. En enhet som hittar en giltigt signerad markering nyare än sin egen inloggning torkar den identiteten och tar bort den, utan att ringa.
- En förfalskad markör ignoreras: den måste bära identitetens egen signatur.
- Att logga in igen efteråt stämplar en ny inloggningstid och rensar markören, så att den nya inloggningen inte raderas.
- Markeringen lagras i 90 dagar, och den innehåller identitetens offentliga nyckel, en tid och en signatur – ingenting om vilka enheter som existerar.
- Den reser inte över Bluetooth-nätet.
- En krypterad identitet som fortfarande är låst när du panik från låsskärmen kan inte signera, så det kan inte skicka denna signal.
Chat lås, skärm säkerhet och incognito tangentbord
Tre inställningar under Inställningar & rssaquo; Sekretess & Säkerhet för den person som plockar upp din låsta telefon, eller tittar över din axel.
Chatt lås Lås chatt, i menyn för en konversations rad flyttar den från huvudlistan till Låsta katter, som bara öppnas efter Face ID, ett fingeravtryck, en passskey eller en lösenkod. En enhet med ingen av dessa ber dig att ställa in en lösenkod, lagrad på den enheten; med identitetskryptering på, löser dess lösenord eller PIN också upp. Upp till 100 chattar kan låsas, men inte #nymchatEn låst chatt meddelanden säger bara “Nytt meddelande”. Chat lock inställningar. Anger hur snart de låser igen efter att du lämnar appen, och kan dölja Locked chats-inmatningen helt, så att den öppnas endast när du skriver en hemlig kod i en sidebarssökning.
Skärmsäkerhet, av som standard, gör vad plattformen tillåter. På Android döljer det chattar i app-switchern och blockerar skärmdumpar och skärminspelning. På iOS döljer det chattar i app-switchern och täcker dem medan skärmen är inspelad eller speglad; iOS tillåter inte appar att blockera skärmdumpar. I en webbläsare dimmar det chattar när du stänger av; webbläsare tillåter inte webbplatser att blockera skärmdumpar eller inspelning. Det är alltid på insidan av låsta chattar och en gång media.
Incognito tangentbord, av som standard. På Android ber det tangentbordet att inte lära sig från vad du skriver och stänger av förslag och autocorrect i meddelande lådor. I en webbläsare stänger det av autocomplete, autocorrect och stavningskontroll, men en webbplats kan inte be din tangentbordsapp att sluta lära sig. iOS ger inte appar en sådan omkopplare, så inställningen är inte tillgänglig där.
Vad som lagras på din enhet
Nymchat behåller tillståndet lokalt så att det kan öppnas direkt och fungera offline. Brett:
| Vad | Anteckningar |
|---|---|
| Ditt nyckelpar | Krypterad i vila när identitetskryptering är på. Lagras inte alls i per-session eller hardcore-läge. |
| Övriga sparade identiteter | Varje identitet i Hantera identiteter behåller sin egen nyckel, inställningar, cachemeddelanden och köer, förutom de andra. |
| Spara meddelanden, låsta och fastsatta chattar | Listor över vad du har sparat, låst och fastnat. Spara meddelanden innehåller en kopia av texten. |
| Inställningar och preferenser | Tema, layout, blockerade användare och sökord, favoritkanaler och resten. |
| Kanalhistorik och profiler | En cache över vad som har hämtats från reläer. |
| Dekrypterade privata meddelanden och gruppchattar | Styrs av Cache PM och gruppchatt på enheten (på som standard). Stäng av den så hämtas de igen och dekrypteras varje lansering istället för att sitta på disken. |
| Gruppmedlemskap och tillfälliga gruppnycklar | Krypterad under valvnyckeln när identitetskryptering är på. |
| Flair-köp | Återställbar från en inlösenkod – se flärdbutiken. |
Inställningar › Data & Backup har två smalare verktyg än paniken torka: Rensa lokal lagringscache släpper cachad historik, meddelanden, profiler och reaktioner men behåller din inloggning, inställningar, gruppmedlemskap och köp; Återställ inställningarna till standardinställningarna gör det omvända.
Radera ditt konto
Radera konto data och wipe enheten, i slutet av Inställningar › Data & Backup, raderar ditt konto från insidan av appen. Det frågar en gång, sedan, för varje identitet som sparats på den enhet vars nyckel den kan använda, ber Nymchats server att ta bort allt som den behåller för den identiteten: synkroniserade inställningar och post-kvant återhämtningskoden, profilen, PM och grupparkiv, Nymbot konversationer, schemalagda meddelanden, servern kopia av dina offentliga inlägg, din Nymbot kreditbalans med sin bokföring, inköp, faktura och voucher poster, rapporter du lämnat in, och spam-filter och app-check poster om dig. Kontouppgifterna raderas Innan vi återvänder till första loppet.
Innan varje identitets serverdata raderas lagrar appen också en liten markering signerad av den identiteten: dess offentliga nyckel, en tid, en händelse-id och signaturen, inget annat, bevaras i 90 dagar. Panic Wipe raderar också mina andra enheter Varje annan enhet som är inloggad på den identiteten kontrollerar den när den ansluts, återvänder till förgrunden, och varannan minut, och raderar den identiteten istället för att ladda upp sina data igen.
På iPhone och iPad raderar det också de nyckel säkerhetskopior denna enhet sparade till iCloud. Säkerhetskopior i Google Drive, och iCloud säkerhetskopior sparade från någon annanstans, stanna där de är.
Alla återstående Nymbot-krediter raderas med kontot och kan inte återställas, i Nymchat eller i Nymbot-appen. ?transfer Först om du vill behålla dem.
Inlägg och meddelanden som redan finns på våra offentliga reläer hålls av reläoperatörerna och kan inte raderas av oss.