Basis pengetahuan Identitas
Keamanan perangkat
Enkripsi ujung ke ujung melindungi pesan saat transit. Halaman ini berisi tentang separuh lainnya: kuncinya ada di perangkat Anda, dan segera membuangnya.
Untuk separuh transit — termasuk opsional enkripsi tahan kuantum untuk pesan pribadi dan grup obrolan — lihat halaman itu saja.
Halaman ini diterjemahkan dengan mesin untuk kenyamanan. Versi asli bahasa Inggris adalah versi yang berlaku.
Enkripsi identitas
Secara default, kunci pribadi yang disimpan berada di penyimpanan lokal perangkat secara jelas. Siapa pun yang bisa membaca penyimpanan itu — perangkat yang tidak terkunci, alat forensik, profil browser yang disalin a mesin bersama — dapat membaca kunci dan menjadi Anda.
Enkripsi Identitas, di bawah Setelan › Privasi & Keamanan, menutup lubang itu. Dengan itu:
- milikmu
nsecdienkripsi saat istirahat dengan AES-GCM-256; - kunci rahasia sementara milikmu obrolan grup mengandalkan adalah dienkripsi dengan kunci brankas yang sama;
- kunci teks biasa tidak pernah ditulis ke disk saat enkripsi aktif — kunci tersebut hanya ada dalam memori, hanya untuk sesi tersebut;
- membuka kunci terjadi satu kali, saat aplikasi dimulai.
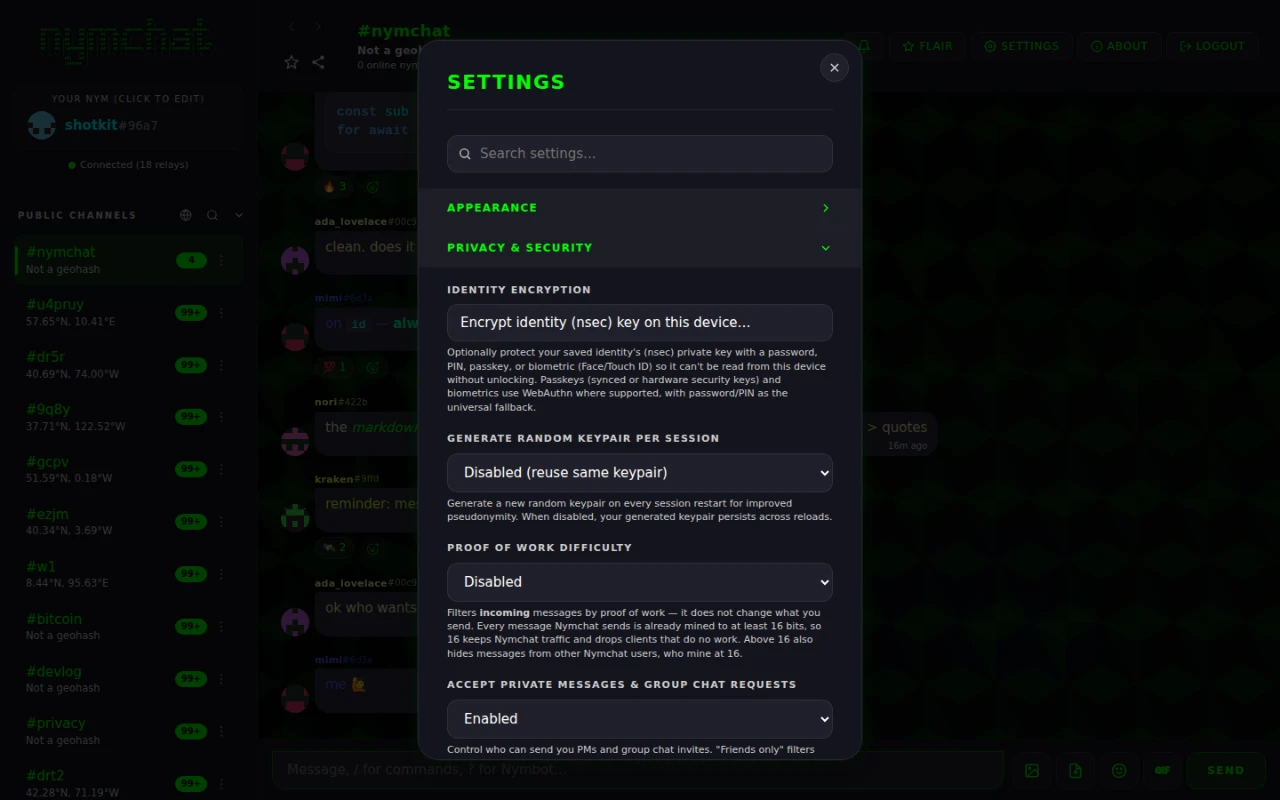
Faktor buka kunci dan kunci terenkripsi bersifat lokal pada perangkat, jadi enkripsi identitas bersifat lokal diaktifkan per perangkat. Hanya preferensi hidup/mati yang tidak sensitif yang bergerak antar perangkat, sehingga perangkat baru dapat menawarkan untuk menyiapkannya juga. Tanpa kata sandi, garam atau kredensial selalu disinkronkan.
Memilih faktor pembuka kunci
Anda memilih cara brankas dibuka di perangkat ini:
| Faktor | Bagaimana kuncinya diturunkan | Tersedia di |
|---|---|---|
| Kata sandi | PBKDF2-SHA256, 310.000 iterasi | Di mana pun |
| PIN | Derivasi PBKDF2 sama, hanya digit saja | Di mana pun |
| Kunci pas | WebAuthn dengan ekstensi PRF, lalu HKDF-SHA256 | aplikasi web |
| Biometrik — Face ID, Touch ID, Windows Hello, biometrik Android, kunci keamanan perangkat keras | WebAuthn PRF di web; perintah biometrik platform itu sendiri di Android dan iOS | Di mana pun |
PIN adalah kata sandi yang terdiri dari angka, jadi perlakukan kata sandi yang pendek seperti itu: cepat dan lemah.
Tidak semua autentikator mengimplementasikan ekstensi WebAuthn PRF, dan ada juga yang tidak tidak dapat memperoleh kunci. Jadi saat Anda mengaktifkan enkripsi, aplikasi akan membuat Anda membuka kuncinya satu kali, di sana dan kemudian — lebih baik segera mengetahuinya daripada saat Anda membukanya lagi aplikasi tanpa jalan masuk kembali.
Penghapusan panik
Tekan dan tahan panel "Nym Anda" selama dua detik. Nymchat menghancurkan setiap jejak dirinya di perangkat, untuk setiap identitas yang disimpan di atasnya.Tidak ada dialog konfirmasi, pada tujuan - poinnya adalah bahwa itu dapat diaktifkan dengan cepat, di bawah tekanan, tanpa layar kedua untuk melewati.
Hal yang sama bekerja pada layar unlock dari Identitas Terkripsi: tahan tanda kata Nymchat di bagian atas selama dua detik dan perangkat dihapus tanpa membuka apa pun terlebih dahulu.
Animasi singkat menunjukkan kemajuan saat itu:
- meminta server Nymchat untuk menghapus apa yang disimpan untuk setiap identitas yang disimpan – pengaturan yang disinkronkan, salinan arsip pesan pribadi dan obrolan kelompok, dan profil yang disimpan – dengan setiap permintaan ditandatangani oleh kunci sendiri identitas itu. 3 detikWipe tidak pernah menunggu lebih lama di jaringan;
- menurunkan kunci pribadi dan kunci rahasia dari memori;
- mengenkripsi setiap nilai penyimpanan lokal dan sesi dengan kunci acak baru segera dibuang, lalu menimpa nilai tersebut dengan sampah dan menghapusnya toko;
- Menulis dan menghapus setiap database IndexedDB, termasuk penyimpanan yang menyimpan identitas Anda yang tersimpan lainnya;
- mengosongkan penyimpanan cache dan membatalkan registrasi pekerja layanan;
- menghapus cookie, lalu memuat ulang ke kondisi pertama kali dijalankan.
Langkah ketiga adalah yang menarik. menghapus data tidak selalu membuatnya tidak dapat dipulihkan, jadi aplikasi mengenkripsi terlebih dahulu di bawah kunci yang tidak ada yang - termasuk aplikasi - menyimpan.
Langkah pertama hanya mencapai identitas yang kunci aplikasi dapat digunakan pada saat itu: yang aktif, dan yang disimpan yang kunci berada di perangkat yang tidak dienkripsi, atau dalam ekstensi browser yang menjawabnya. Identitas yang masih terkunci di balik enkripsi identitas, atau yang menandai melalui penandatangan jarak jauh saat tidak aktif, tidak dapat menandatangani permintaan, sehingga catatan servernya tetap.
Identitas yang dihapus tidak dapat dipulihkan, oleh Anda atau oleh siapa pun.Jika nym adalah yang ingin Anda simpan, simpan nsec dan nya nympq1… Kode pemulihan sebelum Anda pernah membutuhkan ini. satu sentuhan normal pada panel itu hanya membuka editor nym, sehingga penghapusan tidak terjadi secara tidak sengaja.
Ini tidak dapat menghapus apa yang telah disimpan relay: pesan saluran Anda dan pembungkus hadiah yang dienkripsi dari pesan pribadi Anda tetap di mana pun relay menyimpannya, dan begitu juga salinan pada perangkat orang lain.
Menggunakan Perangkat Lain Anda Juga
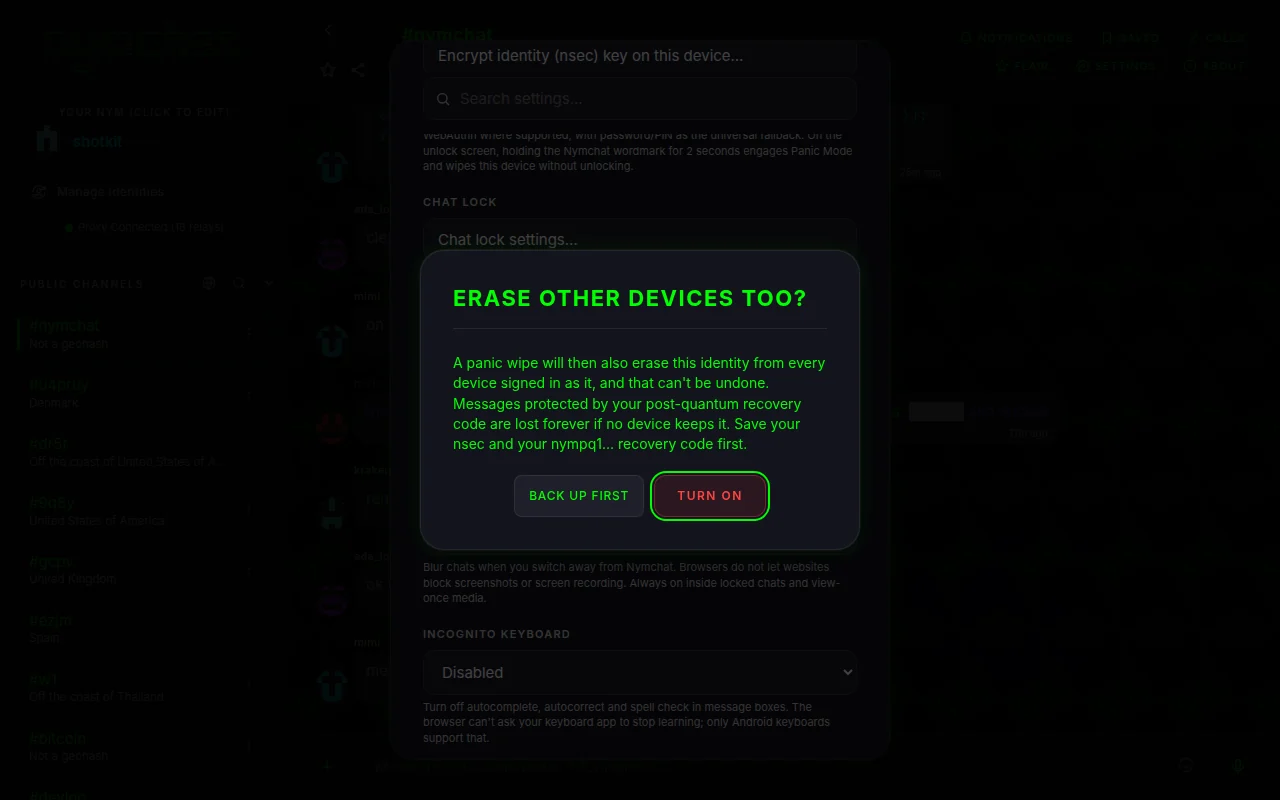
Panic wipe juga menghapus perangkat lain saya, di bawah Pengaturan › Privasi & Keamanan, dinonaktifkan oleh default dan diatur oleh identitas. itu sinkronisasi dengan pengaturan identitas, sehingga setiap perangkat yang masuk seperti itu tahu itu di.
Dengan itu, panik pada perangkat apa pun melakukan dua hal lagi sebelum pembersihan, ditandatangani oleh identitas: itu meninggalkan penanda kecil di server Nymchat, dan mengirimkan penanda yang sama ke identitas itu sendiri sebagai pembungkus hadiah yang dienkripsi di relay. Setiap perangkat lain yang terdaftar sebagai identitas itu memeriksa penanda ketika terhubung, ketika kembali ke latar belakang dan setiap lima menit.
- Tanda palsu diabaikan: itu harus membawa tanda tangan identitas sendiri.
- Log masuk lagi kemudian menandai waktu login baru dan membersihkan marker, sehingga login baru tidak dihapus.
- Tanda ini disimpan selama 90 hari, dan memegang kunci publik identitas, waktu dan tanda tangan - tidak ada tentang perangkat apa pun yang ada.
- Ini tidak bergerak di atas mesh Bluetooth.
- Identitas terenkripsi yang masih terkunci ketika Anda panik dari layar unlock tidak dapat mendaftar, sehingga tidak dapat mengirim sinyal ini.
Chat lock, layar keamanan dan keyboard incognito
Tiga pengaturan di bawah Pengaturan › Privasi & Keamanan untuk orang yang mengambil ponsel Anda yang tidak terkunci, atau melihat di atas bahu Anda.
dengan chat lock. Lokasi Chat, di menu baris percakapan, memindahkannya dari daftar utama ke Kucing yang terkunci, yang dibuka hanya setelah Face ID, sidik jari, passkey atau kode sandi. Perangkat dengan tidak ada dari mereka meminta Anda untuk menetapkan kode sandi, disimpan pada perangkat itu; dengan enkripsi identitas diaktifkan, kata sandi atau PINnya juga membuka. #nymchatPemberitahuan chat yang terkunci hanya mengatakan “ pesan baru”. Menggunakan chat lock... Mengatur seberapa cepat mereka mengunci kembali setelah Anda meninggalkan aplikasi, dan dapat menyembunyikan entri Chats Tertutup sepenuhnya, sehingga hanya dibuka ketika Anda memasukkan kode rahasia ke dalam pencarian sidebar.
Keamanan layar, off oleh default, melakukan apa yang diizinkan oleh platform. Pada Android, itu menyembunyikan obrolan di switch aplikasi dan memblokir screenshot dan rekaman layar. Pada iOS, itu menyembunyikan obrolan di switch aplikasi dan menutupi mereka saat layar tercatat atau ditayangkan; iOS tidak membiarkan aplikasi memblokir screenshot. Dalam browser, itu membingungkan obrolan ketika Anda mematikan; browser tidak membiarkan situs web memblokir screenshot atau rekaman. selalu di dalam obrolan tertutup dan media satu kali dilihat.
Keyboard yang tidak dikenalPada Android, itu meminta keyboard untuk tidak belajar dari apa yang Anda ketik dan mematikan saran dan autocorrect di kotak pesan. Dalam browser, itu mematikan autocomplete, autocorrect dan spell check, tetapi situs web tidak dapat meminta aplikasi keyboard Anda untuk berhenti belajar. iOS tidak memberikan aplikasi switch seperti itu, jadi pengaturan tidak tersedia di sana.
Apa yang disimpan di perangkat Anda
Nymchat menyimpan status secara lokal sehingga dapat langsung dibuka dan bekerja secara offline. Secara luas:
| Apa | Catatan |
|---|---|
| Pasangan kunci Anda | Dienkripsi saat istirahat ketika enkripsi identitas aktif. Tidak disimpan sama sekali dalam mode per sesi atau hardcore. |
| Identitas lain yang diselamatkan | Setiap identitas dalam Mengelola Identitas Memelihara kunci sendiri, pengaturan, cache dan pesan baris, selain yang lain. |
| Pesan yang disimpan, chats yang terkunci dan terpasang | Daftar apa yang telah Anda simpan, terkunci dan ditempelkan. pesan yang disimpan menyimpan salinan teks. |
| Pengaturan dan preferensi | Tema, tata letak, pengguna dan kata kunci yang diblokir, saluran favorit, dan lainnya. |
| Riwayat dan profil saluran | Cache dari apa yang telah diambil dari relay. |
| Pesan pribadi dan obrolan grup yang didekripsi | Dikendalikan oleh Cache PM & Obrolan Grup Di Perangkat (diaktifkan secara default). Matikan dan mereka akan diambil ulang dan didekripsi setiap peluncuran alih-alih disimpan di disk. |
| Keanggotaan grup dan kunci grup sementara | Dienkripsi dengan kunci brankas saat enkripsi identitas aktif. |
| Pembelian bakat | Dapat dipulihkan dari kode penukaran — lihat toko bakat. |
Setelan › Data & Cadangan memiliki dua alat yang lebih sempit daripada panik menghapus: Hapus Cache Penyimpanan Lokal menghapus riwayat cache, pesan, profil, dan reaksi tetapi tetap menyimpan login, pengaturan, keanggotaan grup, dan pembelian Anda; Atur Ulang Pengaturan ke Default melakukan yang sebaliknya.
Menghapus Akun Anda
Menghapus data akun dan menghapus perangkat, pada akhir Pengaturan › Data & Backup, menghapus akun Anda dari dalam aplikasi. Ia meminta sekali, kemudian, untuk setiap identitas yang disimpan pada perangkat yang kunci yang dapat digunakan, meminta server Nymchat untuk menghapus semua yang disimpan untuk identitas itu: pengaturan sinkron dan kode pemulihan pasca-quantum, profil, PM dan arsip kelompok, Nymbot percakapan, pesan yang dijadwalkan, salinan server dari posting publik Anda, saldo kredit Nymbot Anda dengan buku catatan, pembelian, tagihan dan catatan voucher, laporan yang Anda serahkan, dan file spam-filter dan aplikasi-check tentang Anda. Data Akun yang dihapus Sebelum kembali ke babak pertama.
Sebelum data server masing-masing identitas dihapus, aplikasi juga menyimpan penanda kecil yang ditandatangani oleh identitas itu: kunci publiknya, waktu, ID acara dan tanda tangan, tidak ada yang lain, disimpan selama 90 hari. Panic wipe juga menghapus perangkat lain saya Setiap perangkat lain yang masuk ke identitas itu memeriksa identitasnya saat terhubung, kembali ke latar belakang, dan setiap beberapa menit, dan menghapus identitas itu alih-alih mengunggah data itu lagi.
Pada iPhone dan iPad juga menghapus cadangan kunci perangkat ini disimpan ke iCloud. cadangan di Google Drive, dan cadangan iCloud disimpan dari tempat lain, tetap di mana mereka berada.
Semua kredit Nymbot yang tersisa dihapus dengan akun dan tidak dapat dipulihkan, di Nymchat atau di aplikasi Nymbot. ?transfer Pertama, jika Anda ingin menyimpannya.
Posting dan pesan yang sudah di relay publik Nostr disimpan oleh operator relay dan tidak dapat dihapus oleh kami.