Tietopohja Identiteetti
Laitteen suojaus
Päästä päähän -salaus suojaa viestiä siirron aikana. Tämä sivu käsittelee toinen puoli: avain, joka istuu laitteessasi, ja pääset siitä eroon kiireessä.
Kuljetuspuolikkaalle - mukaan lukien valinnainen kvanttikestävä salaus yksityisviesteille ja ryhmälle keskustelut – katso sen sijaan kyseiset sivut.
Tämä sivu on käännetty koneella käyttömukavuuden vuoksi. Englanninkielinen alkuperäinen versio on voimassa.
Henkilöllisyyden salaus
Oletuksena tallennettu yksityinen avain sijaitsee laitteen paikallisessa tallennustilassa. Kuka tahansa voi lue, että tallennustila – lukitsematon laite, rikostekninen työkalu, selainprofiili kopioitu a jaettu kone – voi lukea avaimen ja tulla sinä.
Identiteettien salaus, alla Asetukset › Tietosuoja ja turvallisuus sulkee aukon. Kun se on päällä:
- sinun
nsecon salattu levossa AES-GCM-256; - lyhytaikainen salainen avaimesi ryhmäkeskusteluja luottaa ovat salattu samalla varastoavaimella;
- selkeää tekstiavainta ei koskaan kirjoiteta levylle salauksen ollessa päällä – se on olemassa vain muistissa, vain istuntoa varten;
- lukituksen avaaminen tapahtuu kerran, kun sovellus käynnistyy.
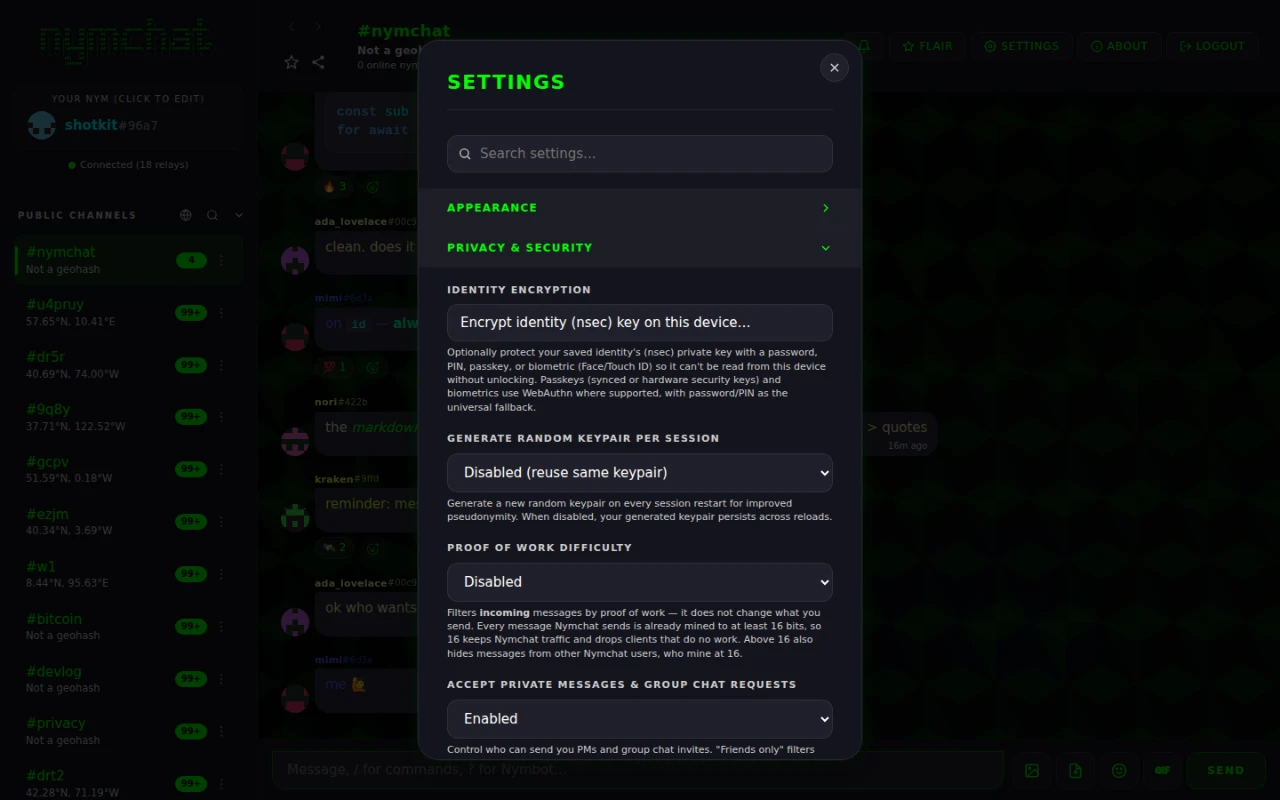
Avaustekijä ja salattu avain ovat paikallisia laitteelle, joten identiteetin salaus on käytössä laitekohtaisesti. Vain ei-herkkä päälle/pois-asetus kulkee laitteiden välillä, joten uusi laite voi myös tarjota sen määrittämistä. Ei salasanaa, suolaa tai tunnistetiedot synkronoidaan koskaan.
Avaustekijän valinta
Voit valita, kuinka holvin lukitus avataan tällä laitteella:
| Tekijä | Kuinka avain johdetaan | Saatavilla |
|---|---|---|
| Salasana | PBKDF2-SHA256, 310 000 iteraatiota | Kaikkialla |
| PIN-koodi | Sama PBKDF2-johdannainen, vain numeroita | Kaikkialla |
| Passkey | WebAuthn PRF-laajennuksella, sitten HKDF-SHA256 | Verkkosovellus |
| Biometriset tiedot – Face ID, Touch ID, Windows Hello, Android-biometriset tiedot, laitteiston suojausavain | WebAuthn PRF verkossa; alustan oma biometrinen kehote Androidissa ja iOS:ssä | Kaikkialla |
PIN-koodi on numeroista koostuva salasana, joten pidä lyhyttä juuri sellaisena: nopea ja heikko.
Kaikki todentajat eivät käytä WebAuthn PRF -laajennusta, ja yksi, joka ei käytä sitä ei voi johtaa avainta. Joten kun otat salauksen käyttöön, sovellus avaa lukituksen kerran, silloin ja silloin – parempi selvittää heti kuin seuraavan kerran, kun avaat sen sovellus ilman paluuta.
Paniikkipyyhe
Paina ja pidä "Your Nym" -paneelia painettuna kahden sekunnin ajan. Nymchat tuhoaa jokaisen jäljen itsestään laitteessa, jokaiselle tallennetulle identiteetille. Ei ole vahvistusvuoropuhelua, tarkoituksella - asia on, että se voidaan käynnistää nopeasti paineen alla ilman toista näyttöä.
Sama pidätys toimii avausnäytöllä Salattu identiteetti: pidä Nymchat-sanamerkkiä yläosassa kaksi sekuntia ja laite pyyhkii pois avaamatta mitään ensin.
Lyhyt animaatio näyttää edistymisen, kun se:
- pyytää Nymchat-palvelinta poistamaan, mitä se pitää jokaiselle tallennetulle identiteetille - synkronoidut asetukset, arkistoidut kopiot yksityisistä viesteistä ja ryhmäkeskusteluista sekä tallennettu profiili - jokaisen pyynnön allekirjoittamalla kyseisen identiteetin oma avain. 3 sekuntiapyyhkiminen ei koskaan odota enää verkossa;
- pudottaa yksityiset avaimet ja piilotetun avaimen muistista;
- salaa jokaisen paikallisen ja istunnon tallennusarvon uudella satunnaisavaimella, joka on heti pois, kirjoittaa sitten arvot päälle roskapostilla ja tyhjentää tallentaa;
- kirjoittaa ja poistaa jokaisen IndexedDB-tietokannan, mukaan lukien varasto, jossa on muut tallennetut identiteetit;
- tyhjentää välimuistin ja poistaa palvelutyöntekijän rekisteröinnin;
- poistaa evästeet ja lataa sitten uudelleen koskemattomaan ensikäyttötilaan.
Kolmas askel on mielenkiintoinen. Tietojen poistaminen ei välttämättä tee siitä palautumatonta, joten sovellus salaa sen ensin avaimen alla, jota kukaan - sovellus mukaan lukien - ei pidä.
Vaihe yksi tavoittaa vain identiteetit, joiden avain sovellus voi käyttää sillä hetkellä: aktiivinen, ja tallennettu, joiden avain on laitteessa salattu, tai selaimen laajennus, joka vastaa siihen. Identiteetti, joka on edelleen lukittu identiteetin salauksen taakse, tai joka merkitsee etäisen allekirjoittajan kautta, kun se ei ole aktiivinen, ei voi allekirjoittaa pyyntöä, joten sen palvelimen tietueet pysyvät.
Poistettua identiteettiä ei voi palauttaa, sinä tai kukaan muu.Jos nimmi on sellainen, jonka haluat säilyttää, varmuuskopioi se. nsec ja sen nympq1… Normaali yksittäinen napautus tuolla paneelilla vain avaa nym-editorin, joten pyyhkäisy ei tapahdu vahingossa.
Se ei voi poistaa sitä, mitä välittäjät jo pitävät: kanavan viestit ja yksityisten viestien salattu lahjapakkaukset pysyvät siellä, missä välittäjät pitävät niitä, ja samoin kopioita muiden ihmisten laitteissa.
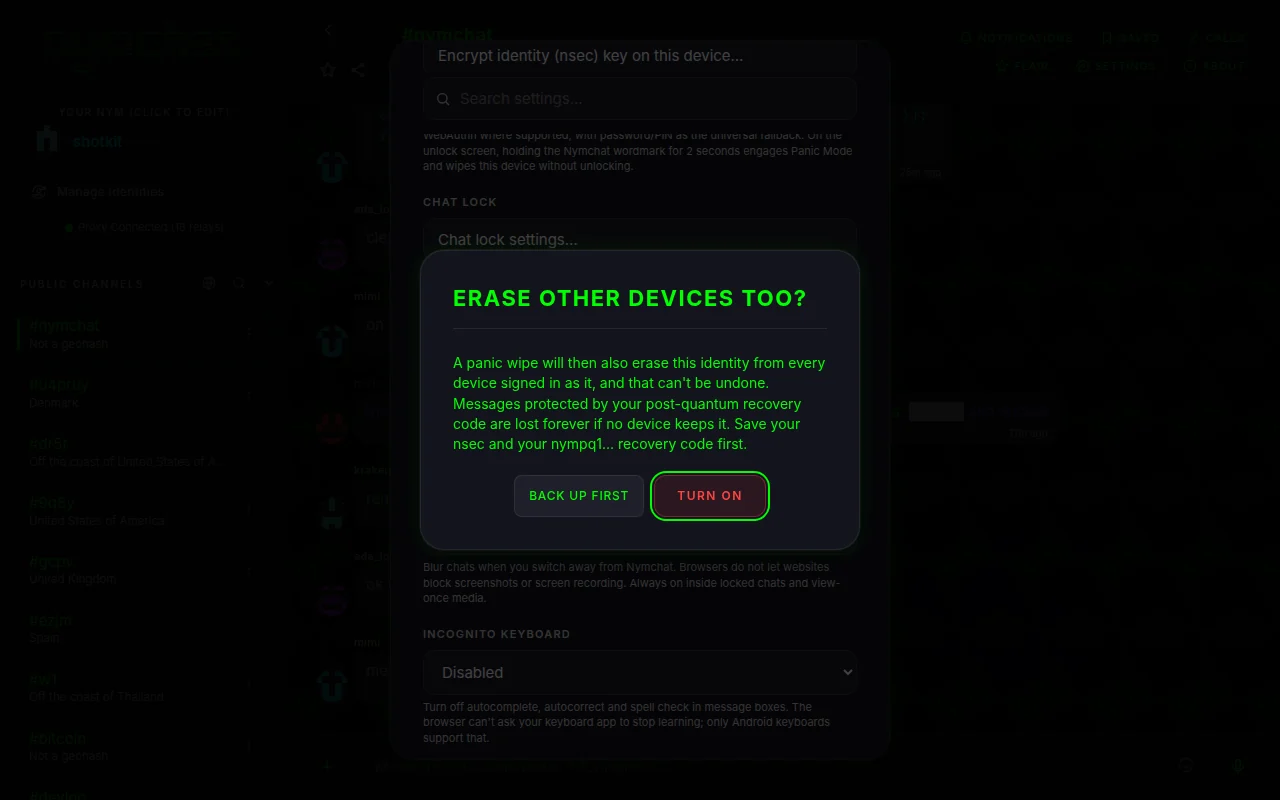
Pyyhi myös muut laitteesi
Panic Wipe poistaa myös muut laitteeni, kohdassa Settings & rsaquo; Privacy & Security, on oletusarvoisesti pois päältä ja asetetaan identiteetin mukaan. Se synkronoituu identiteetin asetusten kanssa, joten jokainen laite on kirjautunut sisään, koska se tietää, että se on päällä.
Kun se käynnistyy, paniikki millä tahansa laitteella tekee kaksi muuta asiaa ennen puhdistusta, allekirjoitettua identiteetillä: se jättää pienen merkin Nymchat-palvelimelle ja lähettää saman merkin identiteetille itselleen kuin salattu lahjapakkaus välittäjille. Jokainen muu laite, joka on kirjautunut kyseisenä identiteettinä, tarkistaa merkin, kun se muodostaa yhteyden, kun se palaa eturintamaan ja viiden minuutin välein. Laite, joka löytää voimassa olevan allekirjoitetun merkin, joka on uudempi kuin oma kirjautuminen, pyyhkii tämän identiteetin ja poistaa sen ilman kehotusta.
- Väärennetty merkki jätetään huomiotta: sillä on oltava henkilöllisyyden oma allekirjoitus.
- Kirjautuminen uudelleen jälkikäteen merkitsee uuden kirjautumisaika ja puhdistaa merkin, joten uutta kirjautumista ei poisteta. Laite, joka pysyy offline-tilassa ennen uudelleen kirjautumista, voi jättää signaalin pois.
- Merkintä säilytetään 90 päivän ajan, ja siinä on henkilöllisyyden julkinen avain, aika ja allekirjoitus - ei mitään siitä, mitkä laitteet ovat olemassa.
- Se ei kulje Bluetooth-verkkojen yli.
- Salattu identiteetti, joka on edelleen lukittu, kun paniikki avausnäytöstä ei voi allekirjoittaa, joten se ei voi lähettää tätä signaalia.
Chat-lukitus, näytön suojaus ja inkognito-näppäimistö
Kolme asetusta asetuksissa & rssaquo; Yksityisyys ja turvallisuus henkilölle, joka poimii lukittamattoman puhelimen tai katsoo olkapääsi yli.
Chat lukko Lukitse chat, keskustelun rivin valikossa, siirtää sen pääluettelosta Lukittu kissa, joka avautuu vain Face ID: n, sormenjäljen, passskeyn tai salasanakoodin jälkeen. Laite, jolla ei ole mitään näistä, pyytää sinua asettamaan salasanakoodin, joka on tallennettu kyseiseen laitteeseen; kun henkilöllisyyden salaus on päällä, sen salasana tai PIN avautuu myös. #nymchatSuljetun keskustelun ilmoitukset sanovat vain “Uusi viesti”. Chat Lock -asetukset määrittää, kuinka nopeasti ne lukitaan uudelleen, kun poistut sovelluksesta, ja voi piilottaa lukittujen keskustelujen merkinnän kokonaan, niin että se avautuu vain, kun kirjoitat salaisen koodin sivupalkista hakuun.
Näytön turvallisuus, oletusarvoisesti, tekee mitä alusta sallii. Androidissa se piilottaa chatit sovelluksen kytkimessä ja estää kuvakaappaukset ja näytön tallentamisen. iOS: ssä se piilottaa chatit sovelluksen kytkimessä ja peittää ne, kun näyttö tallennetaan tai peilataan; iOS ei salli sovellusten estävän kuvakaappauksia. selaimessa se hämärtää chatit, kun kytket pois; selaimet eivät salli verkkosivustojen estävän kuvakaappauksia tai tallentamista. Se on aina lukittu sisällä chatit ja näkymätön media.
Incognito näppäimistö, oletusarvoisesti pois päältä. Androidissa se pyytää näppäimistöä olemaan oppimatta siitä, mitä kirjoitat, ja sammuttaa ehdotukset ja automaattisen korjauksen viestiruutuissa. selaimessa se sammuttaa automaattisen täydennyksen, automaattisen korjauksen ja kirjoitustarkistuksen, mutta verkkosivusto ei voi pyytää näppäimistön sovellusta lopettamaan oppimista. iOS ei anna sovelluksia tällaiselle kytkimelle, joten asetus ei ole saatavilla siellä.
Mitä laitteellesi on tallennettu
Nymchat pitää tilan paikallisesti, jotta se voi avautua välittömästi ja toimia offline-tilassa. Yleisesti:
| Mitä | Huomautuksia |
|---|---|
| Sinun avainparisi | Salattu levossa, kun identiteetin salaus on päällä. Ei tallennettu ollenkaan istuntokohtaiseen tai hardcore-tilaan. |
| Muut pelastetut henkilöt | Jokaisessa identiteetissä Identiteettien hallinta säilyttää oman avaimensa, asetuksensa, välimuistinsa ja jonossa olevat viestinsä muiden lisäksi. |
| Tallennetut viestit, lukitut ja kiinnitetyt chatit | Luettelot siitä, mitä olet tallentanut, lukinnut ja kiinnittänyt. Tallennetuissa viesteissä on jäljennös tekstistä. |
| Asetukset ja asetukset | Teema, asettelu, estetyt käyttäjät ja avainsanat, suosikkikanavat ja muut. |
| Kanavahistoria ja profiilit | Välimuisti siitä, mitä on haettu releistä. |
| Yksityisviestien ja ryhmäkeskustelujen salaus purettu | Hallitsee Tallenna PM-viestit ja ryhmäkeskustelut laitteeseen välimuistiin (oletuksena päällä). Sammuta se, niin ne haetaan uudelleen ja niiden salaus puretaan jokaisen käynnistyksen jälkeen sen sijaan, että ne jäisivät levylle. |
| Ryhmäjäsenyys ja lyhytaikaiset ryhmäavaimet | Salataan holvin avaimella, kun identiteetin salaus on käytössä. |
| Tyylikkäitä ostoksia | Palautettavissa lunastuskoodista – katso flair shop. |
Asetukset › Data & Backup sisältää kaksi kapeampaa työkalua kuin paniikki pyyhkiä: Tyhjennä paikallisen tallennustilan välimuisti pudottaa välimuistihistorian, viestit, profiilit ja reaktiot, mutta säilyttää kirjautumistunnuksesi, asetuksesi, ryhmäjäsenyytesi ja ostoksesi; Palauta asetukset oletusasetuksiin tekee päinvastoin.
Poista tilisi
Poista tilitiedot ja pyyhi laite, asetusten lopussa › Data & Backup, poistaa tilisi sovelluksen sisältä. Se pyytää kerran, sitten jokaisen laitteeseen tallennetun henkilöllisyyden, jonka avaimen se voi käyttää, pyytää Nymchatin palvelinta poistamaan kaiken, mitä se pitää kyseiselle henkilöllisyydelle: synkronoidut asetukset ja post-kvantti palautuskoodi, profiili, PM ja ryhmäarkisto, Nymbot-keskustelut, aikataulutetut viestit, palvelimen kopio julkisista viesteistäsi, Nymbot-luottotase sen kirjanpidon, oston, laskun ja kuponki-tietueiden kanssa, raportit, jotka olet toimittanut, ja roskapostisuodatin ja sovellus-tarkistusrekisterit sinusta. Tilitiedot poistettu Ennen kuin palaamme ensimmäiseen juoksuun.
Ennen kuin kunkin henkilöllisyyden palvelintiedot poistetaan, sovellus tallentaa myös pienen merkin, joka on allekirjoitettu kyseisellä henkilöllisyydellä: sen julkinen avain, aika, tapahtuman tunnus ja allekirjoitus, ei mitään muuta, säilytetään 90 päivän ajan. Panic Wipe poistaa myös muut laitteeni Jokainen muu laite, joka on kirjautunut siihen, tarkistaa sen, kun se muodostaa yhteyden, palaa eturintamaan, ja muutaman minuutin välein, ja pyyhkii tämän henkilöllisyyden sen sijaan, että lataisi tiedot uudelleen.
iPhone ja iPad se myös poistaa avain varmuuskopioita tämän laitteen tallennettu iCloud. Varmuuskopioita Google Drive, ja iCloud varmuuskopioita tallennettu jonnekin muualta, pysy missä ne ovat.
Kaikki jäljellä olevat Nymbot-hyvitykset poistetaan tilillä, eikä niitä voi palauttaa Nymchatissa tai Nymbot-sovelluksessa. ?transfer Ensinnäkin, jos haluat säilyttää ne.
Julkisissa Nostr-lähetyksissä olevat viestit ja viestit säilytetään lähetysoperaattoreiden toimesta, eikä niitä voi poistaa meiltä.