ज्ञानको आधार पहिचान
उपकरण सुरक्षा
अन्त-देखि-अन्त ईन्क्रिप्शनले ट्रान्जिटमा सन्देशलाई सुरक्षित गर्दछ। यो पृष्ठको बारेमा हो अर्को आधा: तपाईंको उपकरणमा कुञ्जी बसिरहेको छ, र यसलाई हतारमा छुटकारा पाउँदै।
ट्रान्जिट आधाका लागि - वैकल्पिक सहित क्वान्टम-प्रतिरोधी एन्क्रिप्शन निजी सन्देश र समूह को लागी च्याटहरू - बरु ती पृष्ठहरू हेर्नुहोस्।
यो पृष्ठ सुविधाको लागि मेसिन-अनुवाद गरिएको हो। अंग्रेजी मूल संस्करण हो जुन लागू हुन्छ।
पहिचान गुप्तिकरण
पूर्वनिर्धारित रूपमा बचत गरिएको निजी कुञ्जी क्लियरमा यन्त्रको स्थानीय भण्डारणमा बस्छ। जो कोहीले सक्छ त्यो भण्डारण पढ्नुहोस् - एक अनलक उपकरण, एक फोरेंसिक उपकरण, एक ब्राउजर प्रोफाइल प्रतिलिपि बन्द a साझा मेसिन - कुञ्जी पढ्न र तपाईं बन्न सक्छ।
पहिचान गुप्तिकरण, अन्तर्गत सेटिङ्हरू › गोपनीयता र सुरक्षा, त्यो प्वाल बन्द हुन्छ। यसको साथमा:
- तिम्रो
nsecसंग बाकी मा ईन्क्रिप्टेड छ AES-GCM-256; - क्षणिक गोप्य कुञ्जीहरू तपाईंको समूह च्याट भर पर्छन् एउटै भोल्ट कुञ्जी अन्तर्गत इन्क्रिप्टेड;
- इन्क्रिप्सन सक्रिय हुँदा प्लेनटेक्स्ट कुञ्जी कहिल्यै डिस्कमा लेखिएको छैन — यो मात्र अवस्थित छ मेमोरीमा, सत्रको लागि मात्र;
- अनलक एक पटक हुन्छ, जब एप सुरु हुन्छ।
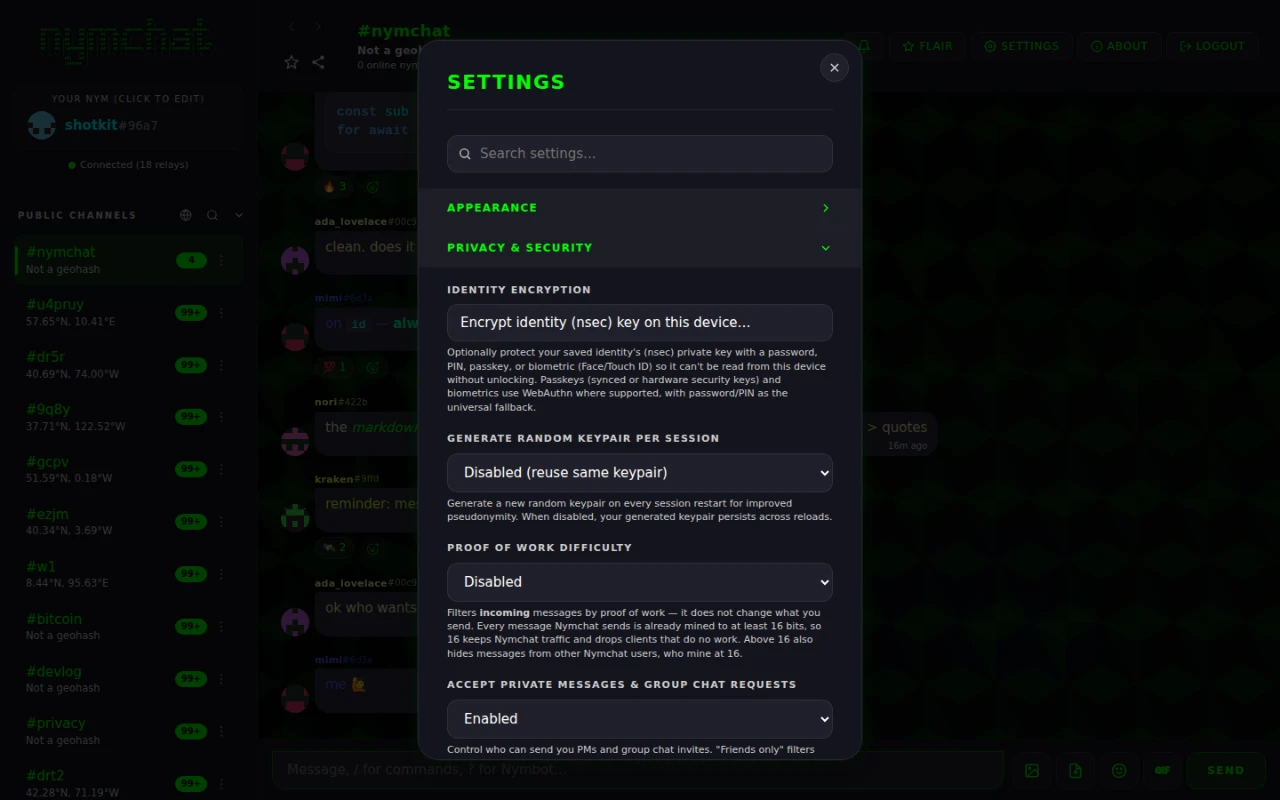
अनलक कारक र इन्क्रिप्टेड कुञ्जी उपकरणमा स्थानीय हुन्, त्यसैले पहिचान गुप्तिकरण सक्षम गरियो प्रति उपकरण। केवल एक गैर-संवेदनशील अन/अफ प्राथमिकता यात्रा यन्त्रहरू बीच, त्यसैले नयाँ उपकरणले यसलाई सेट अप गर्न प्रस्ताव गर्न सक्छ। कुनै पासवर्ड, नुन वा प्रमाणहरू सधैं सिङ्क हुन्छ।
अनलक कारक छनोट गर्दै
तपाईंले यो यन्त्रमा भल्ट अनलक गर्ने तरिका रोज्नुहुन्छ:
| कारक | कुञ्जी कसरी व्युत्पन्न हुन्छ | मा उपलब्ध छ |
|---|---|---|
| पासवर्ड | PBKDF2-SHA256, 310 000 पुनरावृत्ति | जताततै |
| PIN | उही PBKDF2 व्युत्पन्न, अंकहरू मात्र | जताततै |
| पासकी | PRF विस्तारको साथ WebAuthn, त्यसपछि HKDF-SHA256 | वेब एप |
| बायोमेट्रिक — फेस आईडी, टच आईडी, विन्डोज हेलो, एन्ड्रोइड बायोमेट्रिक्स, हार्डवेयर सुरक्षा साँचो | वेबमा WebAuthn PRF; Android र iOS मा प्लेटफर्मको आफ्नै बायोमेट्रिक प्रम्प्ट | जताततै |
PIN अंकहरूबाट बनेको पासवर्ड हो, त्यसैले छोटोलाई ठ्याक्कै त्यस्तै व्यवहार गर्नुहोस्: छिटो र कमजोर।
प्रत्येक प्रमाणकले WebAuthn PRF विस्तार लागू गर्दैन, र त्यसले गर्दैन कुञ्जी निकाल्न सक्दैन। त्यसोभए तपाईंले एन्क्रिप्शन सक्षम गर्ने क्षण एपले तपाईंलाई एक पटक अनलक बनाउँछ, त्यहाँ र त्यसपछि - अर्को पटक खोल्नु भन्दा तुरुन्तै पत्ता लगाउन राम्रो कुनै पनि बाटो फिर्ता बिना अनुप्रयोग।
आतंक पुछ्नुहोस्
दुई सेकेन्डको लागि "Your Nym" प्यानल थिच्नुहोस् र होल्ड गर्नुहोस्। Nymchat ले उपकरणमा स्वयंको प्रत्येक ट्रेस नष्ट गर्दछ, यसमा बचत गरिएको प्रत्येक पहिचानका लागि। त्यहाँ कुनै पुष्टिकरण संवाद छैन, उद्देश्यमा-कुरा यो हो कि यसलाई छिटो ट्रिगर गर्न सकिन्छ, दबाबमा, दोस्रो स्क्रिन बिना नै।
उही होल्डले अनलक स्क्रिनमा काम गर्दछ कोहीको पहचानNymchat वर्डमार्कलाई दुई सेकेन्डका लागि शीर्षमा राख्नुहोस् र पहिले केही पनि अनलक नगरी उपकरण सफा हुन्छ।
छोटो एनिमेसनले प्रगति देखाउँदछ जबकि यो:
- निमच्याट सर्भरलाई प्रत्येक बचत गरिएको पहिचान-सिङ्क गरिएको सेटिङहरू, निजी सन्देशहरू र समूह च्याटहरूको सङ्ग्रहित प्रतिलिपिहरू, र भण्डारण गरिएको प्रोफाइल-का लागि त्यो पहिचानको आफ्नै कुञ्जीद्वारा हस्ताक्षर गरिएको प्रत्येक अनुरोधलाई मेटाउन आग्रह गर्दछ। यो चरण अधिकतम हुन्छ। ३ सेकेन्डवाइपले नेटवर्कमा कहिल्यै लामो समय पर्खन सक्दैन;
- मेमोरीबाट निजी कुञ्जी र भल्ट कुञ्जी छोड्छ;
- ताजा अनियमित कुञ्जी अन्तर्गत प्रत्येक स्थानीय- र सत्र-भण्डारण मान इन्क्रिप्ट गर्दछ तुरुन्तै खारेज गरियो, त्यसपछि ती मानहरूलाई रद्दीसँग ओभरराइट गर्छ र खाली गर्छ पसलहरू;
- प्रत्येक अनुक्रमित डिबि डाटाबेसलाई अधिलेखित र मेटाउँछ, स्टोर सहित जसले तपाईँका अन्य बचत गरिएका पहिचानहरू राख्छ;
- क्यास भण्डारण खाली गर्दछ र सेवा कार्यकर्ताको दर्ता रद्द गर्दछ;
- कुकीहरू खाली गर्छ, त्यसपछि पुरानो पहिलो-रन राज्यमा पुन: लोड हुन्छ।
तपाइँ यसमा सहमत हुनुभएको छ की साइट वा सर्भरको प्रयोग गरेर कुनै पनि सामग्री वा जानकारी डाउनलोड वा स्वीकार गरेपछि हुने जोखिम या हानी तपााइको खुद प्रतिरक्षाको मुद्दा बन्ने छ ।
पहिलो चरणले त्यस्ता पहिचानहरूमा मात्र पुग्छ जसको कुञ्जी एपले त्यस समयमा प्रयोग गर्न सक्छः सक्रिय कुञ्जी, र बचत गरिएका कुञ्जीहरू जसको कुञ्जी उपकरणमा एन्क्रिप्टेड छैन, वा ब्राउजर एक्स्टेन्सनमा जसले यसको जवाफ दिन्छ। एउटा पहिचान जुन अझै पनि पहिचान इन्क्रिप्सनको पछाडि लक गरिएको छ, वा रिमोट साइनर मार्फत साइन गर्दछ जब यो सक्रिय छैन, अनुरोधमा हस्ताक्षर गर्न सक्दैन, त्यसैले यसको सर्भर रेकर्ड रहन्छ। यदि कुनै छोडियो भने, प्रगति स्क्रिनले कति भन्छ। उपकरणको स्थानीय वाइप कुनै पनि तरिका हुन्छ।
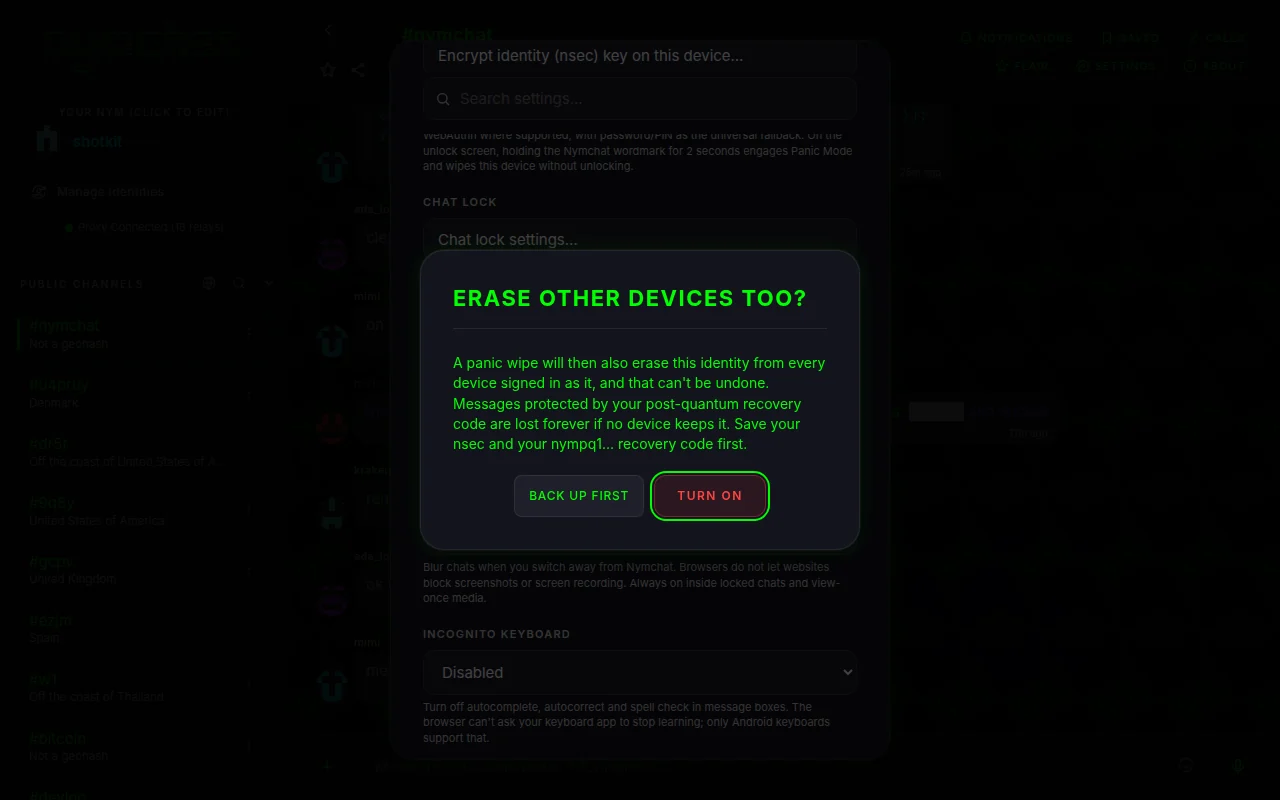
मेटाइएको पहिचान तपाईँ वा कसैद्वारा पुनःप्राप्त गर्न सकिँदैन। यदि एउटा एनआइएम तपाईँले राख्न चाहनुहुन्छ भने, यसको ब्याकअप लिनुहोस्। nsec अनि यसको nympq1… तपाईँलाई कहिले पनि यसको आवश्यकता पर्नु अघि रिकभरी कोड। त्यो प्यानलमा सामान्य एकल ट्यापले एनआईएम सम्पादक मात्र खोल्छ, त्यसैले दुर्घटनाबाट वाइप हुँदैन।
वाइपले यो उपकरण र निमच्याटको आफ्नै सर्भरलाई सफा गर्दछ। यसले पहिले नै राखिएका रिलेहरू मेटाउन सक्दैनः तपाईँको च्यानल सन्देशहरू र तपाईँको निजी सन्देशहरूको इन्क्रिप्टेड उपहार र्यापहरू रिलेहरूले जहाँ राख्छन् त्यहाँ रहन्छ, र त्यस्तै अन्य व्यक्तिहरूको उपकरणहरूमा प्रतिलिपिहरू गर्दछ।
त्यहीअनुसार अन्य कर्मचारीको व्यवस्थापन हुनेछ ।
ल्याबमा कम्प्युटर र अन्य उपकरण हुँदैनन् ।'आम माफीका लागि सिफारिस परेको मेरो नाम हटाउन करोडौ रुपैंया खर्च गर्ने गिरोह बजारमा छ,' उनले मुसुक्क हाँसेर भने, 'यसबाट बचियो भने सम्भवत निस्किन्छु।
यसलाई अन गर्दा, कुनै पनि उपकरणमा आतङ्कले शुद्धिकरण अघि दुई थप कामहरू गर्दछ, पहिचानद्वारा हस्ताक्षर गरिएकोः यसले निमच्याट सर्भरमा सानो मार्कर छोड्छ, र रिलेमा इन्क्रिप्टेड उपहार र्यापको रूपमा उही मार्करलाई पहिचानमा पठाउँदछ। प्रत्येक अन्य उपकरण साइन इन गर्दा त्यो पहिचानले मार्करको लागि जाँच गर्दछ जब यो जडान हुन्छ, जब यो अग्रभूमिमा फर्कन्छ र प्रत्येक पाँच मिनेटमा। एउटा उपकरण जसले आफ्नै लगइन भन्दा नयाँ मान्य हस्ताक्षर गरिएको मार्कर फेला पार्छ त्यो पहिचान सफा गर्दछ र यसलाई हटाउँछ, कुनै प्रम्प्ट बिना। त्यो उपकरणमा बचत गरिएका अन्य पहिचानहरू छुने छैनन्।
- नक्कली मार्करलाई बेवास्ता गरिन्छः यसले पहिचानको आफ्नै हस्ताक्षर बोक्नुपर्छ।
- यस्तो अवस्थामा पालिकाहरूले समपूरक अनुदान प्रयोगका लागि चाहिने न्यूनतम स्रोत पनि जुटाउन नसक्ने हुन् कि भन्ने आशंका जन्मनु स्वाभाविक हो ।
- मार्कर 90 दिनका लागि राखिन्छ, र पहिचानको सार्वजनिक कुञ्जी, समय र हस्ताक्षर राख्छ-कुन उपकरणहरू अवस्थित छन् भन्ने बारे केही छैन।
- त्यस्तै, कोलेस्टोर, ब्लड प्रेसरको चेकजाँच गरिरहनुपर्छ ।
- एउटा इन्क्रिप्टेड पहिचान जुन तपाईँले अनलक स्क्रिनबाट आतङ्कित हुँदा अझै पनि लक गरिएको हुन्छ, यसले हस्ताक्षर गर्न सक्दैन, त्यसैले यसले यो सङ्केत पठाउन सक्दैन।
च्याट लक, स्क्रिन सुरक्षा र गुप्त किबोर्ड
त्यसैले ‘डेटा डिटेक्टिभ’ का लागि छनोट भएका व्यक्तिले ‘जहाँ डेटा छ, त्यही पुग्ने’ हैसियत राख्नेछन् ।
च्याट लक। च्याट लक गर्नुहोस्, कुराकानीको पङ्क्तिको मेनूमा, यसलाई मुख्य सूचीबाट बाहिर सार्छ घोराही नगरपालिका परिवार ।, जुन फेस आईडी, फिङ्गरप्रिन्ट, पासकी वा पासकोड पछि मात्र खुल्छ। ती मध्ये कुनै पनि नभएको उपकरणले तपाईँलाई पासकोड सेट गर्न सोध्छ, त्यो उपकरणमा राखिएको छ; पहिचान इन्क्रिप्सनमा, यसको पासवर्ड वा पिन पनि अनलक हुन्छ। 100 वटा च्याटहरू लक गर्न सकिन्छ, यद्यपि होइन। #nymchatलक गरिएको च्याटको सूचनाहरूमा & ldquo; नयाँ सन्देश & rdquo; मात्र भनिन्छ। च्याट लक सेटिङहरू... तपाईँले एप छोडेपछि तिनीहरूले कति चाँडै फेरि लक गर्छन् भन्ने सेट गर्दछ, र लक गरिएका च्याटहरूको प्रविष्टि पूर्ण रूपमा लुकाउन सक्छ, ताकि तपाईँले साइडबार खोजीमा गोप्य कोड टाइप गर्दा मात्र यो खुल्छ। कुन च्याटहरू लक गरिएका छन् तपाईँका अन्य उपकरणहरूमा सिङ्क हुन्छन्; प्रत्येक उपकरण आफैले अनलक गर्दछ।
स्क्रिन सुरक्षागाउँपालिकामा अहिले सीप नै धन हो, तालिम नै ज्ञान हो, लगनशीलता नै सफलता हो भन्ने नारा सहित मोबाइल रिपेयरिड्ड तालिम लगायत ६५ दिने आधुनिक तरकारी खेती तालिम, व्युटिसियन तालिम तथा बुटिक तालिम जस्ता सीपमुलक तालिमहरु संचालनमा छन् ।
इन्जिनियरिङ Keyboard, पूर्वनिर्धारित रूपमा बन्द गर्नुहोस्। एन्ड्रोइडमा यसले किबोर्डलाई तपाईँले टाइप गर्नु भएको कुराबाट नजान आग्रह गर्दछ र सुझावहरू बन्द गर्दछ र सन्देश बक्सहरूमा स्वतः सुधार गर्दछ। ब्राउजरमा यसले स्वतः पूर्ण, स्वतः सुधार र हिज्जे जाँच बन्द गर्दछ, तर वेबसाइटले तपाईँको किबोर्ड एपलाई सिक्न रोक्न अनुरोध गर्न सक्दैन। आइओएसले एपहरूलाई त्यस्तो कुनै स्विच दिँदैन, त्यसैले सेटिङ त्यहाँ उपलब्ध छैन।
तपाईको उपकरणमा के भण्डार गरिएको छ
Nymchat ले स्थानीय रूपमा राज्य राख्छ त्यसैले यो तुरुन्तै खोल्न र अफलाइन काम गर्न सक्छ। व्यापक रूपमा:
| के | नोटहरू |
|---|---|
| तपाईंको कुञ्जी जोडी | पहिचान इन्क्रिप्सन सक्रिय हुँदा आराममा इन्क्रिप्ट गरियो। प्रति-सत्र वा हार्डकोर मोडमा भण्डारण गरिएको छैन। |
| अन्य सुरक्षित गरिएका पहिचानहरू | प्रत्येक पहिचान पहचानको प्रबंधन यसको आफ्नै कुञ्जी, सेटिङहरू, क्याशहरू र कतार सन्देशहरू राख्छ, अरूहरू बाहेक। केवल सक्रिय एउटा लोड हुन्छ। |
| प्रकाशित सूचनामा प्रत्येक गाउँपालिका, नगरपालिका छुट्टछ्ट्टै | तपाईँले बचत गर्नुभएको, लक गरिएको र पिन गरिएको कुराहरूको सूची। बचत गरिएका सन्देशहरूले पाठको प्रतिलिपि राख्छ। |
| सेटिङहरू र प्राथमिकताहरू | विषयवस्तु, लेआउट, अवरुद्ध प्रयोगकर्ताहरू र किवर्डहरू, मनपर्ने च्यानलहरू, र बाँकी। |
| च्यानल इतिहास र प्रोफाइलहरू | रिलेबाट ल्याइएका कुराको क्यास। |
| डिक्रिप्ट गरिएका निजी सन्देशहरू र समूह च्याटहरू | द्वारा नियन्त्रित क्यास PMs र यन्त्रमा समूह च्याट (पूर्वनिर्धारित रूपमा)। यसलाई बन्द गर्नुहोस् र तिनीहरू डिस्कमा बस्नुको सट्टा प्रत्येक लन्चलाई पुन: ल्याइएको र डिक्रिप्ट गरिएको छ। |
| समूह सदस्यता र अल्पकालिक समूह कुञ्जीहरू | पहिचान इन्क्रिप्सन सक्रिय हुँदा भल्ट कुञ्जी अन्तर्गत इन्क्रिप्ट गरियो। |
| फ्लेयर खरिदहरू | रिडिम कोडबाट पुन:प्राप्त गर्न सकिने — हेर्नुहोस् फ्लेयर पसल. |
सेटिङहरू › डेटा र ब्याकअपमा आतंकभन्दा दुईवटा साँघुरो उपकरणहरू छन् पुछ्नुहोस्: स्थानीय भण्डारण क्यास खाली गर्नुहोस् ड्रप क्यास इतिहास, सन्देश, प्रोफाइल र प्रतिक्रियाहरू तर तपाईंको लगइन, सेटिङहरू, समूह सदस्यता र खरिदहरू राख्छ; पूर्वनिर्धारित सेटिङहरू रिसेट गर्नुहोस् उल्टो गर्छ।
मेरो खाता हटाउन
खाता डेटा मेटाउनुहोस् र उपकरण सफा गर्नुहोस्, सेटिंग्स र डेटा र ब्याकअपको अन्त्यमा, एप भित्रबाट तपाईँको खाता मेटाउँछ। यसले एक पटक सोध्छ, त्यसपछि, उपकरणमा बचत गरिएको प्रत्येक पहिचान जसको कुञ्जीले यसलाई प्रयोग गर्न सक्छ, निमच्याटको सर्भरलाई त्यो पहिचानका लागि राखिएको सबै कुरा मेटाउन सोध्छः सिङ्क गरिएको सेटिङहरू र पोस्ट-क्वान्टम रिकभरी कोड, प्रोफाइल, प्रधानमन्त्री र समूह अभिलेख, निमबोट कुराकानीहरू, अनुसूचित सन्देशहरू, सर्भरको तपाईंको सार्वजनिक पोस्टहरूको प्रतिलिपि, तपाईंको निमबोट क्रेडिट ब्यालेन्स यसको लेजर, खरीद, इनभ्वाइस र भाउचर रेकर्डहरू, तपाईंले दर्ता गर्नुभएको रिपोर्टहरू, र स्प्याम-फिल्टर र तपाईंको बारेमा एप-चेक रेकर्डहरू। प्रत्येक अनुरोध त्यो पहिचानको आफ्नै कुञ्जीद्वारा हस्ताक्षर गरिएको छ र आफ्नै रूपमा पठाइन्छ, केही सेकेन्डको दूरीमा। त्यसपछि यसले प्यानिक देखाउँदछ र उपकरणलाई सफा गर्दछ। खाता डेटा हटाउन पहिलो दौडमा फर्कनु अघि।
त्यसैले ‘डेटा डिटेक्टिभ’ का लागि छनोट भएका व्यक्तिले ‘जहाँ डेटा छ, त्यही पुग्ने’ हैसियत राख्नेछन् । ल्याबमा कम्प्युटर र अन्य उपकरण हुँदैनन् । चालु छ। त्यो पहिचानमा साइन इन गरिएको प्रत्येक अन्य उपकरणले यसलाई जडान गर्दा जाँच गर्दछ, अग्रभूमिमा फर्कन्छ, र हरेक केही मिनेटमा, र यसको डेटा फेरि अपलोड गर्नुको सट्टा त्यो पहिचान सफा गर्दछ। ती उपकरणहरूमा अन्य पहिचानहरू छुने छैनन्।
आइफोन र आइप्याडमा यसले आइक्लाउडमा बचत गरिएका कुञ्जी ब्याकअपहरू पनि मेटाउँछ। गुगल ड्राइभमा ब्याकअपहरू, र अन्य ठाउँबाट बचत गरिएका आइक्लाउड ब्याकअपहरू, तिनीहरू जहाँ छन् त्यहीँ रहनुहोस्।
कुनै पनि बाँकी निम्बट क्रेडिटहरू खाताको साथ मेटाइन्छ र पुनर्स्थापित गर्न सकिँदैन, निम्च्याट वा निम्बट एपमा प्रयोग गर्नुहोस्। ?transfer पहिले यदि तपाईँ तिनीहरूलाई राख्न चाहनुहुन्छ भने।
सदन प्रतिपक्षको भन्ने अनि प्रतिपक्ष दलको नेतालाई सहमति अनुसार बोल्न नदिएपछि त्यो घटना भएको हो ।