Pangkalan pengetahuan identiti
Keselamatan peranti
Penyulitan hujung ke hujung melindungi mesej dalam transit. Halaman ini adalah mengenai separuh lagi: kunci diletakkan pada peranti anda dan menyingkirkannya dengan tergesa-gesa.
Untuk separuh transit — termasuk pilihan penyulitan tahan kuantum untuk mesej peribadi dan kumpulan sembang — lihat halaman tersebut sebaliknya.
Halaman ini diterjemahkan mesin untuk kemudahan. Versi asal bahasa Inggeris ialah versi yang digunakan.
Penyulitan identiti
Secara lalai, kunci persendirian yang disimpan terletak dalam storan setempat peranti dalam ruang kosong. Sesiapa yang boleh baca storan itu — peranti tidak berkunci, alat forensik, profil penyemak imbas yang disalin a mesin kongsi — boleh membaca kunci dan menjadi anda.
Penyulitan Identiti, di bawah Tetapan › Privasi & Keselamatan, menutup lubang itu. Dengannya pada:
- awak
nsecdisulitkan pada rehat dengan AES-GCM-256; - kunci rahsia yang tidak lama lagi sembang kumpulan bergantung pada adalah disulitkan di bawah kunci peti besi yang sama;
- kunci teks biasa tidak pernah ditulis pada cakera semasa penyulitan dihidupkan — ia wujud sahaja dalam ingatan, hanya untuk sesi;
- membuka kunci berlaku sekali, apabila apl dimulakan.
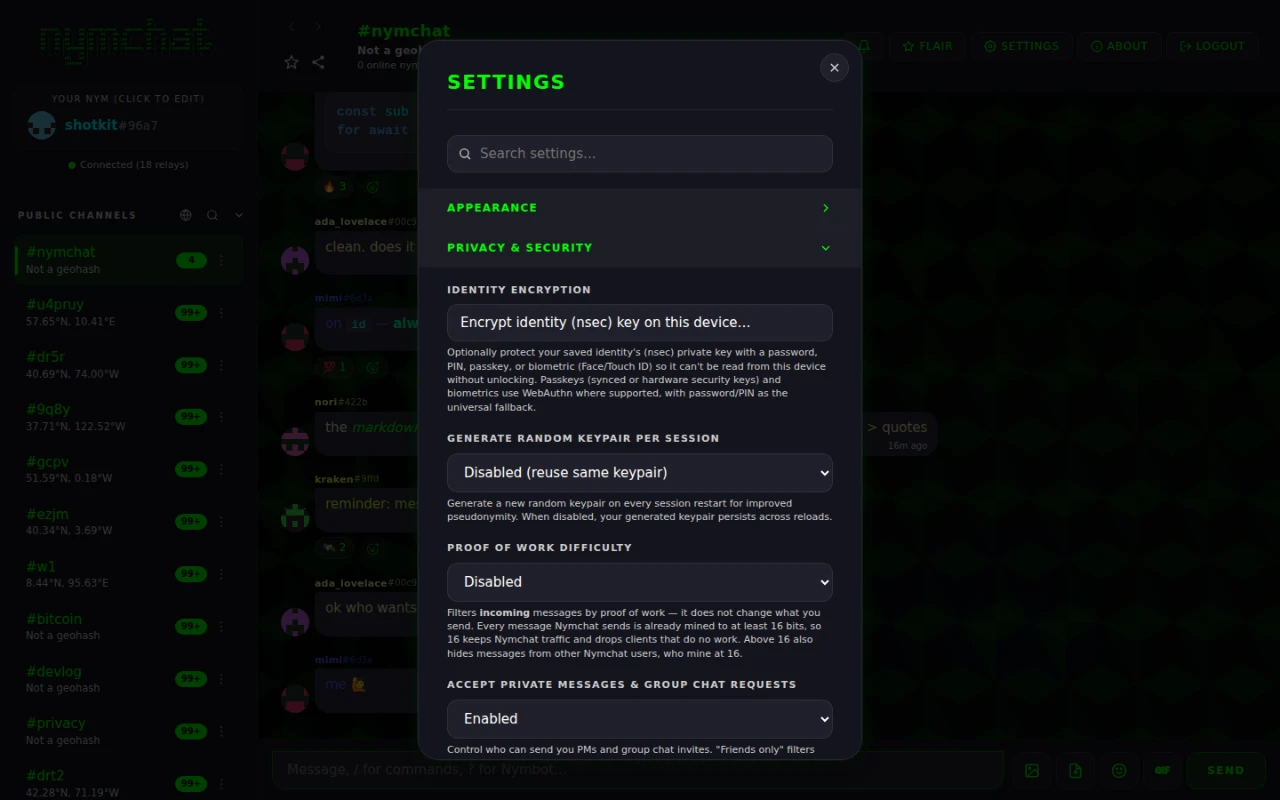
Faktor buka kunci dan kunci yang disulitkan adalah setempat pada peranti, jadi penyulitan identiti adalah didayakan setiap peranti. Hanya pilihan hidup/mati yang tidak sensitif sahaja antara peranti, jadi peranti baharu boleh menawarkan untuk menyediakannya juga. Tiada kata laluan, garam atau kelayakan sentiasa disegerakkan.
Memilih faktor buka kunci
Anda memilih cara peti besi dibuka kunci pada peranti ini:
| Faktor | Bagaimana kunci itu diperolehi | Tersedia pada |
|---|---|---|
| Kata laluan | PBKDF2-SHA256, 310 000 lelaran | Di mana-mana sahaja |
| PIN | Terbitan PBKDF2 yang sama, digit sahaja | Di mana-mana sahaja |
| Kunci laluan | WebAuthn dengan sambungan PRF, kemudian HKDF-SHA256 | Apl web |
| Biometrik — Face ID, Touch ID, Windows Hello, biometrik Android, kunci keselamatan perkakasan | WebAuthn PRF di web; gesaan biometrik platform itu sendiri pada Android dan iOS | Di mana-mana sahaja |
PIN ialah kata laluan yang diperbuat daripada digit, jadi perlakukan yang pendek seperti itu: cepat dan lemah.
Bukan setiap pengesah melaksanakan sambungan PRF WebAuthn, dan yang tidak tidak boleh mendapatkan kunci. Jadi apabila anda mendayakan penyulitan, apl itu membuatkan anda membuka kunci sekali, sana dan kemudian — lebih baik untuk mengetahui dengan segera daripada kali seterusnya anda membukanya aplikasi tanpa jalan masuk kembali.
lap panik
Tekan dan tahan panel "Your Nym" selama dua saat. Nymchat memusnahkan setiap jejak dirinya pada peranti, untuk setiap identiti yang disimpan di atasnya.Tidak ada dialog pengesahan, secara sengaja - perkara ini adalah bahawa ia boleh dimulakan dengan cepat, di bawah tekanan, tanpa skrin kedua untuk melalui.
Pengekalan yang sama berfungsi pada skrin unlock Identiti tersembunyi: tahan tanda kata Nymchat di atas selama dua saat dan peranti dipadamkan tanpa membuka apa-apa terlebih dahulu.
Animasi pendek menunjukkan kemajuan semasa ia:
- meminta pelayan Nymchat untuk memadam apa yang disimpan untuk setiap identiti yang disimpan - seting disegerakkan, salinan yang disimpan mesej peribadi dan chat kumpulan, dan profil yang disimpan - dengan setiap permintaan ditandatangani oleh kunci sendiri identiti itu. 3 saat· Wipe tidak pernah menunggu lebih lama di rangkaian;
- membuang kunci peribadi dan kunci rahsia daripada memori;
- menyulitkan setiap nilai storan setempat dan sesi di bawah kunci rawak baharu iaitu segera dibuang, kemudian menulis ganti nilai tersebut dengan sampah dan mengosongkan kedai;
- menuliskannya dan memadamkan setiap pangkalan data IndexedDB, termasuk gudang yang menyimpan identiti lain anda yang disimpan;
- mengosongkan storan cache dan menyahdaftar pekerja perkhidmatan;
- mengosongkan kuki, kemudian memuat semula kepada keadaan jalan pertama yang murni.
Langkah ketiga adalah yang menarik. penghapusan data tidak semestinya menjadikannya tidak boleh dipulihkan, jadi aplikasi mengenkripsi ia terlebih dahulu di bawah kunci yang tiada siapa - termasuk app - menyimpan.
Langkah pertama hanya mencapai identiti yang kunci aplikasi boleh digunakan pada masa itu: yang aktif, dan disimpan yang kunci yang berada pada peranti yang tidak dienkripsi, atau dalam ekstensi pelayar yang menjawabnya. Identiti yang masih terkunci di belakang enkripsi identiti, atau yang menandatangani melalui penanda jarak jauh semasa ia tidak aktif, tidak boleh menandatangani permintaan, jadi rekod pelayan tetap.
Identiti yang dipadamkan tidak boleh dipulihkan, oleh anda atau oleh sesiapa sahaja.Jika nym ialah yang anda mahu simpan, simpan nsec dan beliau nympq1… Kode pemulihan sebelum anda pernah perlukan ini. Tekan tunggal biasa pada panel itu hanya membuka editor nym, jadi penghapusan tidak berlaku secara kebetulan.
Ia tidak boleh memadamkan apa yang telah disimpan relay: mesej saluran anda dan pembungkusan hadiah yang disulitkan mesej peribadi anda kekal di mana sahaja relay menyimpan mereka, dan begitu juga salinan pada peranti orang lain.
Membersihkan peranti anda yang lain juga
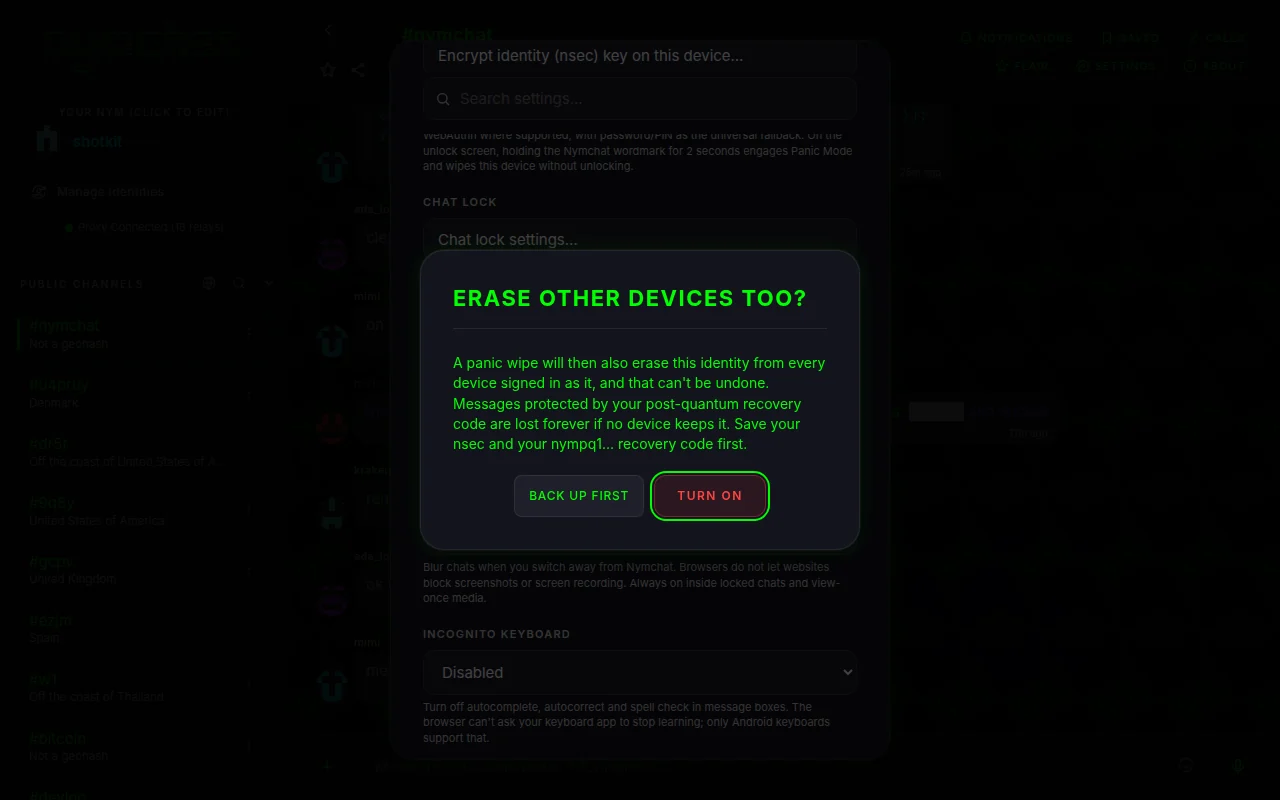
Panic wipe juga memadamkan peranti saya yang lain, di bawah Settings › Privasi & Keselamatan, dimatikan secara lalai dan ditetapkan mengikut identiti. Ia bersinkron dengan tetapan identiti, jadi setiap peranti yang log masuk kerana ia tahu ia dihidupkan.
Dengan itu, panik pada mana-mana peranti melakukan dua perkara lagi sebelum pembersihan, ditandatangani oleh identiti: ia meninggalkan penanda kecil pada pelayan Nymchat, dan menghantar penanda yang sama kepada identiti itu sendiri sebagai pembungkusan hadiah yang dienkripsi pada relay. Setiap peranti lain yang disenaraikan sebagai identiti itu memeriksa penanda apabila ia menyambung, apabila ia kembali ke latar belakang dan setiap lima minit.
- Penanda palsu diabaikan: ia mesti membawa tanda tangan identiti sendiri.
- Log masuk semula kemudian menandakan masa log masuk baru dan membersihkan penanda, jadi log masuk baru tidak dipadamkan.
- Penanda ini disimpan selama 90 hari, dan menyimpan kunci awam identiti, masa dan tanda tangan - tiada apa-apa tentang peranti yang wujud.
- Ia tidak bergerak di atas mesh Bluetooth.
- Identiti terenkripsi yang masih terkunci apabila anda panik daripada skrin membuka tidak boleh mendaftar, jadi ia tidak boleh menghantar isyarat ini.
Pengunci chat, keselamatan skrin dan keyboard incognito
Tiga tetapan di bawah Settings › Privasi & Keselamatan untuk orang yang mengambil telefon anda yang dikunci, atau melihat di atas bahu anda.
Perkhidmatan chat lock Menutup chat, dalam menu baris perbualan, memindahkan ia daripada senarai utama ke Kucing yang terkunci, yang dibuka hanya selepas Face ID, sidik jari, passkey atau kod kata laluan. Peranti yang tidak mempunyai mana-mana daripada mereka meminta anda untuk menetapkan kata laluan, disimpan pada peranti itu; dengan enkripsi identiti pada, kata laluan atau PINnya juga dibuka. sehingga 100 perbualan boleh dikunci, walaupun tidak #nymchatPemberitahuan chat tertutup hanya mengatakan “Pesan baru”. Perkhidmatan chat lock ... menetapkan seberapa cepat mereka mengunci semula selepas anda meninggalkan aplikasi, dan boleh menyembunyikan entri Perbualan terkunci sepenuhnya, supaya ia dibuka hanya apabila anda memasukkan kod rahsia ke dalam carian sidebar.
keselamatan skrin, off oleh lalai, melakukan apa yang platform membenarkan. Pada Android ia menyembunyikan perbualan dalam pemutus aplikasi dan menghalang screenshot dan rekod skrin. Pada iOS ia menyembunyikan perbualan dalam pemutus aplikasi dan menutupi mereka semasa skrin direkam atau ditayangkan; iOS tidak membenarkan aplikasi menghalang screenshot. Dalam pelayar ia menghalang perbualan apabila anda mematikan; pelayar tidak membenarkan tapak web menghalang screenshot atau rekod. Ia sentiasa di dalam perbualan terkunci dan media satu kali dilihat.
Perkhidmatan Keyboard IncognitoPada Android, ia meminta kekunci untuk tidak belajar daripada apa yang anda ketik dan mematikan cadangan dan autocorrect dalam kotak mesej. Dalam pelayar, ia mematikan autocomplete, autocorrect dan pengesahan huruf, tetapi laman web tidak boleh meminta aplikasi kekunci anda untuk berhenti belajar. iOS tidak memberikan aplikasi penukar sedemikian, jadi seting tidak boleh didapati di sana.
Perkara yang disimpan pada peranti anda
Nymchat mengekalkan keadaan setempat supaya ia boleh dibuka serta-merta dan berfungsi di luar talian. Secara umum:
| apa | Nota |
|---|---|
| Pasangan kekunci anda | Disulitkan dalam keadaan rehat apabila penyulitan identiti dihidupkan. Tidak disimpan sama sekali dalam setiap sesi atau mod tegar. |
| Identiti lain yang diselamatkan | Setiap identiti dalam Menguruskan Identiti menyimpan kunci sendiri, tetapan, cache dan mesej baris, selain daripada yang lain. |
| Mesej disimpan, perbualan terkunci dan ditempelkan | Senarai apa yang anda simpan, dikunci dan disambungkan. mesej disimpan menyimpan salinan teks. |
| Tetapan dan pilihan | Tema, reka letak, pengguna dan kata kunci yang disekat, saluran kegemaran dan selebihnya. |
| Sejarah saluran dan profil | Cache apa yang telah diambil daripada geganti. |
| Mesej peribadi dan sembang kumpulan yang dinyahsulit | Dikawal oleh Cache PM & Sembang Kumpulan Pada Peranti (dihidupkan secara lalai). Matikannya dan ia diambil semula dan dinyahsulit setiap pelancaran dan bukannya duduk pada cakera. |
| Keahlian kumpulan dan kunci kumpulan fana | Disulitkan di bawah kunci peti besi apabila penyulitan identiti dihidupkan. |
| Pembelian bakat | Boleh dipulihkan daripada kod tebus — lihat kedai bakat. |
Tetapan › Data & Sandaran mempunyai dua alat yang lebih sempit daripada panik lap: Kosongkan Cache Storan Tempatan menjatuhkan sejarah cache, mesej, profil dan reaksi tetapi menyimpan log masuk, tetapan, keahlian kumpulan dan pembelian anda; Tetapkan Semula Tetapan kepada Lalai melakukan sebaliknya.
Menghapuskan akaun anda
Menghapuskan data akaun dan wipe peranti, pada akhir Settings › Data & Backup, memadamkan akaun anda dari dalam aplikasi. Ia meminta sekali, kemudian, untuk setiap identiti yang disimpan pada peranti yang kunci yang boleh digunakan, meminta pelayan Nymchat untuk memadamkan semua yang disimpan untuk identiti itu: seting disegerakkan dan kod pemulihan selepas kuantum, profil, PM dan arsip kumpulan, perbualan Nymbot, mesej yang dijadwalkan, salinan pelayan daripada jawatan awam anda, baki kredit Nymbot anda dengan buku besar, pembelian, rekod invoice dan voucher, laporan yang anda serah, dan rekod spam-filter dan app-check tentang anda. Maklumat akaun dipadamkan Kembali ke perlumbaan pertama.
Sebelum data pelayan setiap identiti dipadamkan, aplikasi juga menyimpan penanda kecil yang ditandatangani oleh identiti itu: kunci awam, masa, ID peristiwa dan tanda tangan, tidak lain, disimpan selama 90 hari. Panic wipe juga memadamkan peranti saya yang lain Setiap peranti lain yang log masuk ke dalam identiti itu memeriksa untuk itu apabila ia menyambung, kembali ke latar belakang, dan setiap beberapa minit, dan memadamkan identiti itu alih-alih memuat naik semula data.
Pada iPhone dan iPad ia juga memadamkan cadangan kunci peranti ini disimpan ke iCloud. cadangan dalam Google Drive, dan cadangan iCloud disimpan dari tempat lain, kekal di mana mereka berada.
Apa-apa kredit Nymbot yang tersisa dipadamkan dengan akaun dan tidak boleh dipulihkan, dalam Nymchat atau dalam aplikasi Nymbot. ?transfer Pertama, jika anda mahu mengekalkan
Posting dan mesej yang sudah di relay awam Nostr disimpan oleh operator relay dan tidak boleh dipadamkan oleh kami.