Teadmistebaas Identiteet
Seadme turvalisus
Otsast lõpuni krüpteerimine kaitseb edastatavat sõnumit. See leht räägib sellest teine pool: võti, mis istub teie seadmel ja saate sellest kiiruga lahti.
Transiitpoole jaoks – kaasa arvatud valikuline kvantkindel krüptimine privaatsõnumite ja grupi jaoks vestlused – vaadake selle asemel neid lehti.
See leht on mugavuse huvides masintõlgitud. Kohaldatav on ingliskeelne originaalversioon.
Identiteedi krüpteerimine
Salvestatud privaatvõti asub vaikimisi seadme kohalikus mälus. Igaüks, kes suudab lugege seda salvestusruumi - lukustamata seade, kohtuekspertiisi tööriist, brauseri profiil kopeeritud a jagatud masin — saab lugeda võtit ja saada sinuks.
Identiteedi krüpteerimine, all Seaded › Privaatsus ja turvalisus, sulgeb selle augu. Kui see on sisse lülitatud:
- sinu
nsecon krüpteeritud puhkeolekus AES-GCM-256; - lühiajalised salajased võtmed teie grupivestlused millele tugineda krüpteeritud sama varahoidla võtmega;
- lihtteksti võtit ei kirjutata kunagi kettale, kui krüptimine on sisse lülitatud – see on ainult olemas mälus, ainult seansi jaoks;
- avamine toimub üks kord, kui rakendus käivitub.
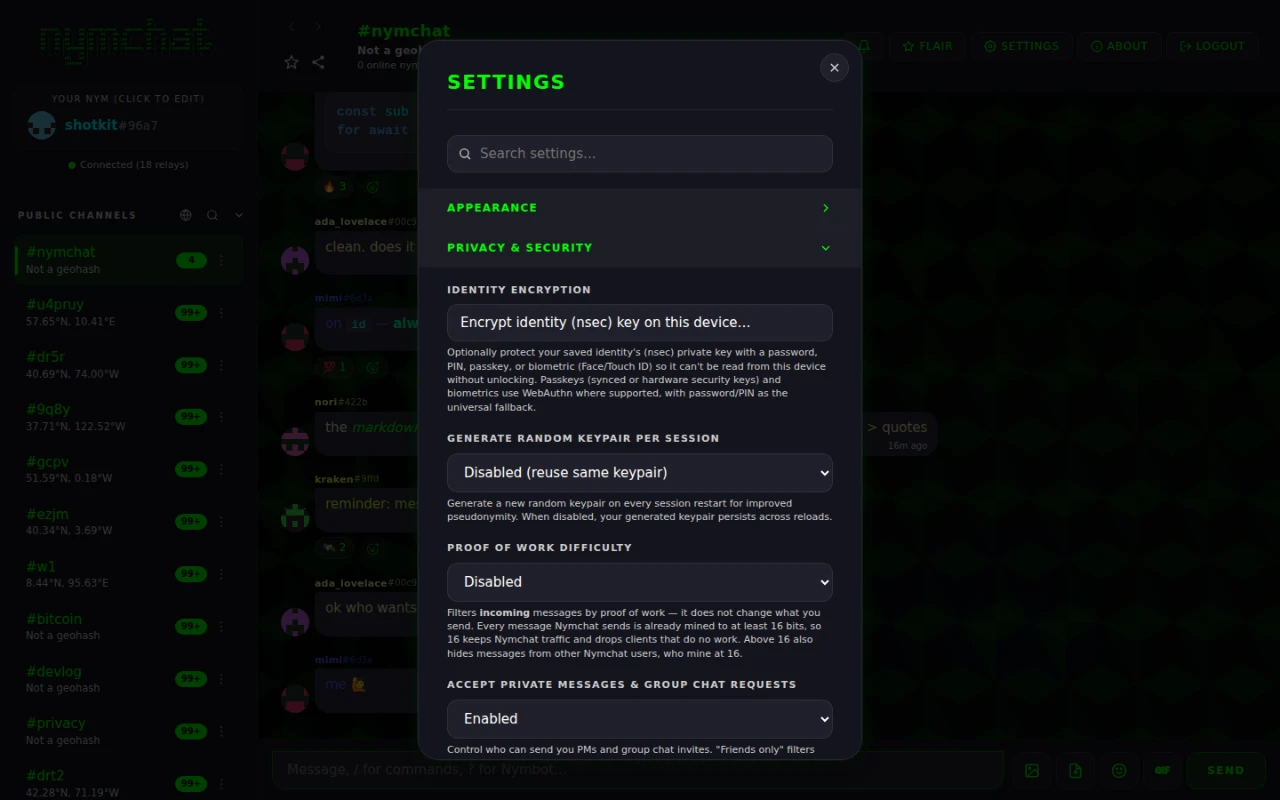
Avamistegur ja krüptitud võti on seadme jaoks lokaalsed, seega on ka identiteedi krüptimine lubatud seadme kohta. Rändab ainult mittetundlik sisse/välja eelistus seadmete vahel, nii et uus seade võib pakkuda ka selle seadistamist. Pole parooli, soola ega mandaat on kunagi sünkroonitud.
Avamisteguri valimine
Saate valida, kuidas selles seadmes varahoidla avatakse.
| tegur | Kuidas võti tuletatakse | Saadaval |
|---|---|---|
| Parool | PBKDF2-SHA256, 310 000 iteratsiooni | Igal pool |
| PIN-kood | Sama PBKDF2 tuletis, ainult numbrid | Igal pool |
| Pääsu | WebAuthn PRF-laiendiga, seejärel HKDF-SHA256 | Veebirakendus |
| Biomeetriline – näo-ID, puute-ID, Windows Hello, Androidi biomeetria, riistvaraline turvavõti | WebAuthn PRF veebis; platvormi enda biomeetriline viip Androidis ja iOS-is | Igal pool |
PIN-kood on numbritest koosnev parool, seega käsitlege lühikest täpselt nii: kiire ja nõrk.
Mitte iga autentija ei rakenda WebAuthni PRF-laiendit ja see, mis seda ei tee ei saa võtit tuletada. Nii et kui lubate krüptimise, avab rakendus teid ühe korra, seal ja siis — parem teada saada kohe, kui järgmine kord, kui avate rakendus, kuhu pole tagasiteed.
Paanika pühkimine
Vajutage ja hoidke kaks sekundit all paneeli "Your Nym". Nymchat hävitab iga jälgi ise seadmes, iga salvestatud identiteedi kohta. puudub kinnitusdialoog, eesmärgil - punkt on see, et seda saab kiiresti käivitada, surve all, ilma teise ekraani läbimiseta.
Sama hoida töötab avatud ekraanil Krüpteeritud identiteet: hoidke Nymchati sõnamärki ülaosas kaks sekundit ja seade kustutatakse, avamata kõigepealt midagi.
Lühike animatsioon näitab edusamme, kui:
- palub Nymchati serveril kustutada, mida ta hoiab iga salvestatud identiteedi jaoks - sünkroonitud seaded, privaatsõnumite ja grupivestluste arhiveeritud koopiad ja salvestatud profiil - iga taotluse allkirjastamisega selle identiteedi enda võtmega. 3 sekunditpesu ei oota enam kunagi võrgus;
- kaotab mälust privaatsed võtmed ja turvavõtmed;
- krüpteerib iga kohaliku ja seansi salvestusväärtuse värske juhusliku võtmega, mis on kohe ära visatud, siis kirjutab need väärtused rämpsuga üle ja kustutab kauplused;
- ülekirjutab ja kustutab iga IndexedDB andmebaasi, sealhulgas salvestatud identiteetide salvestatud salvestuslaua;
- tühjendab vahemälu ja tühistab teenindustöötaja registreerimise;
- kustutab küpsised ja laadib seejärel uuesti algsesse olekusse.
Kolmas samm on huvitav. andmete kustutamine ei tee seda tingimata taastamatuks, nii et rakendus krüpteerib seda kõigepealt võtme all, mida keegi - sealhulgas rakendus - ei hoia.
Esimene samm jõuab ainult identiteetidesse, mille võtme rakendus saab sel hetkel kasutada: aktiivne ja salvestatud need, kelle võtme on seadmes krüpteerimata või brauseri laienduses, mis sellele vastab. identiteet, mis on endiselt identiteedi krüpteerimise taga lukustatud või mis märgib kaugallkirja kaudu, kui see ei ole aktiivne, ei saa taotlust allkirjastada, nii et selle serveri andmed jäävad.
Tühjendatud identiteeti ei saa taastada, ei teie ega keegi teine.Kui nimm on see, mida soovite säilitada, varundage see nsec ja tema nympq1… normaalne ühekordne klõps selles paneelis lihtsalt avab nimmi redigeerija, nii et kustutamine ei juhtu juhuslikult.
See ei saa kustutada, mida edastajad juba hoiavad: teie kanali sõnumid ja teie privaatsõnumite krüpteeritud kingituspakendid jäävad sinna, kus edastajad hoiavad neid, ja nii ka teiste inimeste seadmetel olevad koopiad.
Kaasake ka teisi seadmeid
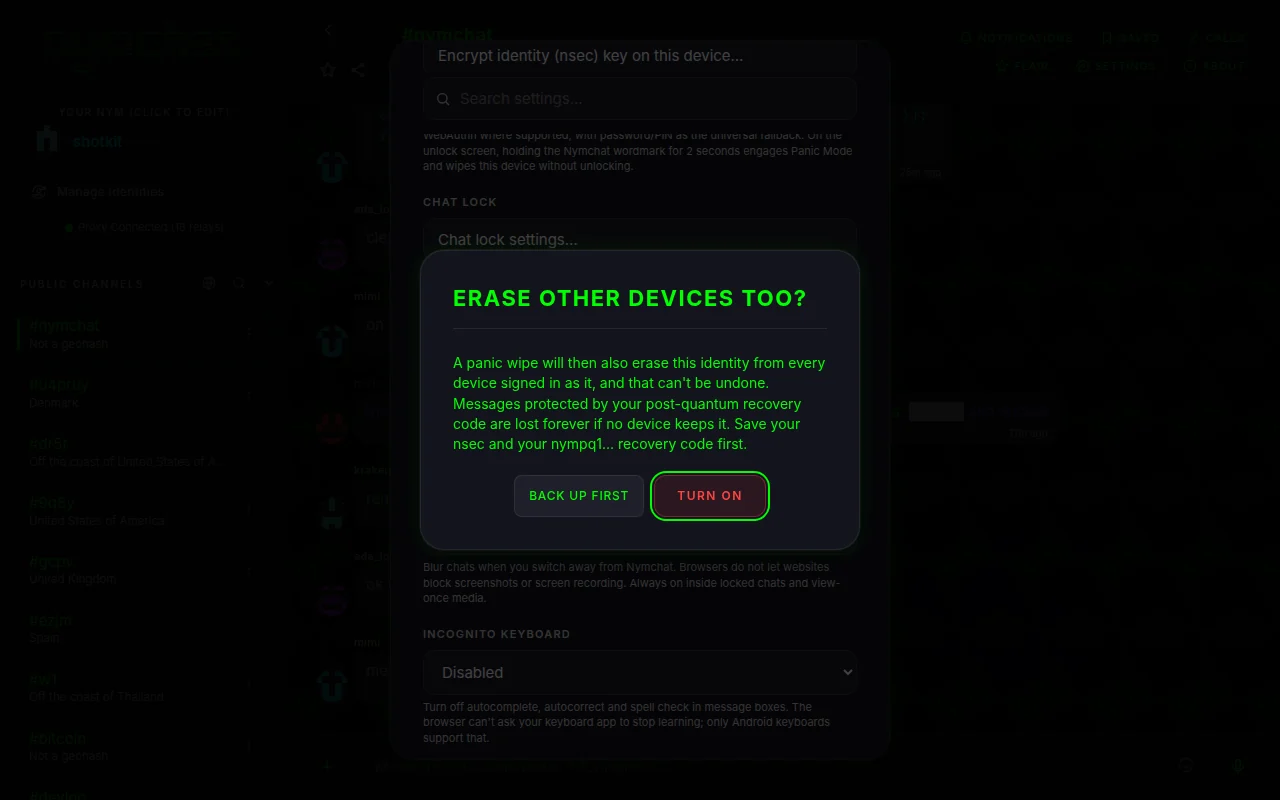
Panic Wipe kustutab ka mu teised seadmed, all Settings & rsaquo; Privacy & Security, on vaikimisi välja lülitatud ja seatakse identiteedi järgi. See sünkroonib identiteedi seaded, nii et iga seade on sisse logitud, kui ta teab, et see on sisse lülitatud.
Sellega kaasneb paanika mis tahes seadmes veel kaks asja enne puhastamist, mis on allkirjastatud identiteediga: see jätab Nymchati serveris väikese märgi ja saadab identiteedile sama märgi kui krüpteeritud kingituspakend edastitele. Iga teine seade, mis on registreeritud kui see identiteet, kontrollib markerit, kui see ühendatakse, kui see naaseb esirinnas ja iga viie minuti järel. Seade, mis leiab kehtivalt allkirjastatud märgi, mis on uuem kui tema enda sisselogimine, pühkib selle identiteedi ja eemaldab selle ilma soovituseta.
- Võltsitud märk ignoreeritakse: see peab kandma identiteedi oma allkirja.
- Seejärel uuesti sisse logimine märgib uue sisselogimise aja ja puhastab markerit, nii et uus sisselogimine ei kustutata. Seade, mis jääb offline kuni pärast seda uuesti sisse logimist, võib signaali kaotada.
- Markeri säilitatakse 90 päeva ja see hoiab identiteedi avalikku võtit, aega ja allkirja - mitte midagi selle kohta, millised seadmed eksisteerivad.
- See ei liigu üle Bluetooth-võrgu.
- Krüpteeritud identiteet, mis on endiselt lukustatud, kui te paanikat avateekraanilt ei saa sisse logida, nii et see ei saa seda signaali saata.
Chat Lock, ekraani turvalisus ja inkognito klaviatuur
Kolm seadet all Settings › Privaatsus ja turvalisus isikule, kes võtab teie lukustamata telefoni või vaatab üle teie õla.
Kategooria Lock Lokaalne chat, vestluse rida menüüs liigub see peamisest loendist välja lukustatud kassid, mis avaneb ainult pärast Face ID-d, sõrmejälge, passi või parooli koodi. Seade, millel ei ole ühtegi neist, palub teil seadistada parooli koodi, mida hoitakse selles seadmes; kui identiteedi krüpteerimine on sisse lülitatud, avab ka parooli või PIN-koodi. #nymchatSuletud vestluse teated ütlevad ainult “Uus sõnum”. Chat Lock seaded määrab, kui kiiresti nad pärast rakenduse lahkumist uuesti lukustavad ja võivad lukustatud vestluste sisestuse täielikult varjata, nii et see avaneb ainult siis, kui sisestate külgriba otsingusse salajase koodi.
Ekraani turvalisus, vaikimisi välja lülitatud, teeb seda, mida platvorm võimaldab. Androidis peidab see vestlusi rakenduse lülitisse ja blokeerib ekraani pildid ja ekraani salvestamine. iOS-is peidab see vestlusi rakenduse lülitisse ja katab need ekraani salvestamise või peegeldamise ajal; iOS ei lase rakendustel ekraani pildid blokeerida. Brauseris blokeerib see vestlusi, kui lülitate välja; brauserid ei lase veebisaitidel ekraani pildid või salvestamine blokeerida.
Incognito klaviatuur, vaikimisi välja. Androidis palub see klaviatuuril mitte õppida sellest, mida sisestate, ja lülitab ettepanekud välja ja sõnumikotides autokorrektsiooni. brauseris lülitab see välja autokorrektsiooni, autokorrektsiooni ja kirjavahetuse kontrolli, kuid veebisait ei saa paluda teie klaviatuuri rakendusel õppimist lõpetada. iOS ei anna rakendusi sellist lülititit, nii et seade ei ole seal saadaval.
Mis on teie seadmesse salvestatud
Nymchat hoiab olekut kohapeal, et saaks kohe avaneda ja võrguühenduseta töötada. Laias laastus:
| Mida | Märkmed |
|---|---|
| Teie võtmepaar | Krüpteeritakse puhkeolekus, kui identiteedi krüptimine on sisse lülitatud. Ei salvestata üldse seansi või hardcore režiimis. |
| Muud päästetud identiteedid | Iga identiteet on Identiteedi juhtimine säilitab oma võtme, seaded, vahemälu ja järjekorras sõnumid, välja arvatud teised. |
| Salvestatud sõnumid, lukustatud ja kinnitatud vestlused | Loendid, mida salvestati, lukustatud ja kinnitatud. salvestatud sõnumid sisaldavad teksti koopiat. |
| Seaded ja eelistused | Teema, paigutus, blokeeritud kasutajad ja märksõnad, lemmikkanalid ja muu. |
| Kanalite ajalugu ja profiilid | Vahemälu selle kohta, mis on releedest hangitud. |
| Dekrüpteeritud privaatsõnumid ja grupivestlused | Kontrollib Vahemällu PM-id ja grupivestlused seadmes (vaikimisi sisse lülitatud). Lülitage see välja ja need tuuakse uuesti ja dekrüpteeritakse igal käivitamisel, mitte ei istu kettale. |
| Grupi liikmelisus ja lühiajalised rühmavõtmed | Krüpteeritakse hoidla võtme all, kui identiteedi krüptimine on sisse lülitatud. |
| Flair ostud | Taastav lunastuskoodist – vt elegantsi pood. |
Seaded › Andmed ja Varundamine on paanikast kaks kitsamat tööriista pühkima: Tühjendage kohaliku salvestusruumi vahemälu kukutab vahemällu salvestatud ajaloo, sõnumid, profiilid ja reaktsioone, kuid säilitab teie sisselogimise, seaded, grupiliikmed ja ostud; Lähtestage seaded vaikeseadetele teeb vastupidist.
Teie konto kustutamine
Eemaldage konto andmed ja pühkige seadeSee küsib kord, siis iga identiteedi salvestatud seade, kelle võtme ta saab kasutada, palub Nymchati serveril kustutada kõik, mida ta hoiab selle identiteedi jaoks: sünkroonitud seaded ja post-kvant-taastamise kood, profiil, PM ja rühma arhiiv, Nymbot vestlused, ajakavalised sõnumid, serveri koopia teie avalikud postitused, teie Nymbot krediidi tasakaalu oma raamatupidaja, ostu, arve ja kupongi andmed, aruanded esitasite ja rämpsposti-filter ja rakenduse kontrolli andmed teie kohta. Konto andmed kustutatakse Enne esimese jooksuga naasmist.
Enne iga identiteedi serveri andmete kustutamist salvestab rakendus ka selle identiteediga allkirjastatud väikese märgi: selle avaliku võtme, aja, sündmuse ID ja allkirja, mitte midagi muud, mida hoitakse 90 päeva. Panic Wipe kustutab ka mu teised seadmed Iga teine seade, mis on selle identiteediga sisse logitud, kontrollib seda, kui see ühendub, naaseb esirinnas ja iga paari minuti järel, ja kustutab selle identiteedi selle asemel, et uuesti oma andmeid üles laadida.
iPhone'il ja iPadil kustutatakse ka selle seadme peamised varundused, mis on salvestatud iCloudi. Varundused Google Drive'is ja iCloudi varundused, mis on salvestatud mujalt, jäävad sinna, kus nad on.
Ülejäänud Nymboti krediidid kustutatakse kontoga ja neid ei saa taastada Nymchatis või Nymboti rakenduses. ?transfer Esiteks, kui soovite neid hoida.
Postitusi ja sõnumeid, mis on juba avalikes Nostri edastustes, säilitavad edastusteenuse osutajad ja me ei saa neid kustutada.